
 Ultimate Pocket
Cybersécurité
 Cybersécurité
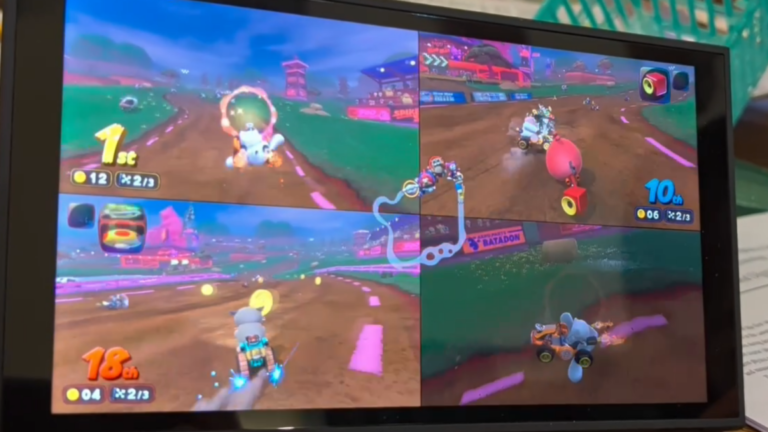
Switch 2 security takes a hit as hackers unlock homebrew access
A security researcher has demonstrated a software-only partial jailbreak of the Switch 2, gaining "userland" access that he says "lets us run homebrew, reverse engineer and mod Switch 2 games, back up save files off the Switch, and access most of the Switch 2’s peripherals through MMIO." The hack relies on the original Switch version of SmileBasic 4, the latest in a long-running series of programming environments and interpreters that run on Nintendo hardware.…
Lire l’article complet Cybersécurité
Cybersecurity Awareness Month – Gestion des identités : les quatre maillons d'une même chaîne d'attaque
Le mois de la cybersécurité, en octobre, se résume trop souvent à rappeler aux collaborateurs de se méfier des e-mails piégés. Utile, mais réducteur car les attaques visant les identités empruntent bien d’autres chemins, et surtout, elles les enchaînent. Mot de passe compromis, session détournée, support informatique manipulé : à chaque étape de la vie d’une identité se cache un angle mort. Octobre est le bon moment pour les passer en revue. Décryptage. Commençons…
Lire l’article complet Cybersécurité
Cybersecurity Awareness Month – Gestion des identités : les quatre maillons d'une même chaîne d'attaque
Le mois de la cybersécurité, en octobre, se résume trop souvent à rappeler aux collaborateurs de se méfier des e-mails piégés. Utile, mais réducteur car les attaques visant les identités empruntent bien d’autres chemins, et surtout, elles les enchaînent. Mot de passe compromis, session détournée, support informatique manipulé : à chaque étape de la vie d’une identité se cache un angle mort. Octobre est le bon moment pour les passer en revue. Décryptage. Commençons…
Lire l’article complet Cybersécurité
21 octobre 2026 : retour en détail sur cette journée noire pour la cybersécurité
J'ai pas trouvé la màj pour mon Windows Millennium, normal ? Le mercredi 21 octobre restera certainement gravé dans les mémoires. Plusieurs failles d’importance ont été dévoilées : deux sur PHP permettant d’exécuter du code à distance, huit clés générées n’importe comment permettant de créer des certificats pour n’importe quel site ou application, sans oublier des failles sur Node.js et GitLab. Next revient sur les enjeux techniques et les conséquences à venir. Il y…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans les produits Cisco (22 octobre 2026)
Objet : Multiples vulnérabilités dans les produits Cisco Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans les produits Cisco. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Bulletin…
Lire l’article complet Cybersécurité
Government websites in the EU and Canada taken offline over PHP vulnerability
All websites using the common programming language should update to the latest security patch. One of the two major issues impacting web security this morning has had a ripple effect. In the wake of an announcement from the PHP Foundation that it was issuing a security release to patch two critical vulnerabilities, several government websites in the EU and Canada were taken offline as a preventive measure. Reuters reported that governments in the Netherlands,…
Lire l’article complet Cybersécurité
The internet is having a very bad cybersecurity day
The internet is having a bad day, from a cybersecurity perspective. Government websites around the world went offline, Reuters reported, after AI discovered critical security vulnerabilities that impacted the programming language PHP. The issues were severe enough that the U.S. National Security Agency (NSA) advised organizations using PHP on their systems to either immediately update or take their systems offline until they could. In addition, LiteLLM, a popular open source proxy for routing requests…
Lire l’article complet Cybersécurité
Des « défauts de sécurisation élémentaires » : suite au piratage des frigos, des consignes de base ignorées depuis trop longtemps
Recevez tous les soirs un résumé de l’actu importante avec Le Récap’ Le piratage des réfrigérateurs connectés dans les supermarchés français, au milieu du mois, ne provient pas d’une faille de sécurité récente. Vincent Strubel l’a expliqué ce mercredi 21 octobre 2026 durant une audition sur la cybersécurité et les ingérences étrangères devant les membres de la commission des affaires étrangères et de la défense du Sénat. L’homme, qui dirige depuis près de quatre…
Lire l’article complet Cybersécurité
Piratage de données : le Cert-FR dévoile les erreurs évitables des entreprises
Dans un rapport de 80 pages, les experts de l’Anssi livrent leurs recommandations pour limiter les violations de données applicatives. Des préconisations basées sur leur retour d’expérience après analyse des incidents de ce type. Le pire n’est jamais certain. Et dans « un grand nombre » de cas, le piratage aurait pu être évité. Tel est en substance le message du centre gouvernemental de veille, d'alerte et de traitement des attaques informatiques (Cert-FR). Dans…
Lire l’article complet Cybersécurité
ZDNET Morning 21/10/2026 : Les vulnérabilités évitables en entreprise, Oracle et AstraZeneca s'allient sur la R&D par IA, HPE déploie son supercalculateur sur la Lune,…
Le ZDNET Morning le brief de l'actu tech pour les pros tous les matins à 9h00. Transformation numérique, IA, matériel, logiciels,... ne passez pas à côté de ce qui fait la Une du secteur. Le ZDNET Morning c'est LE condensé de l'actu tech pour les pros tous les matins à 9h00 sur le site. Transformation numérique, IA, matériel, logiciels,... ne passez pas à côté de ce qui fait la Une du secteur. 🔒 L'Anssi…
Lire l’article complet[Màj] Multiples vulnérabilités dans PHP (21 octobre 2026)
Objet : [Màj] Multiples vulnérabilités dans PHP Une gestion de version détaillée se trouve à la fin de ce document. [Mise à jours du 21 octobre 2026] Les correctifs de sécurité sont disponibles sur le site de l'éditeur. PHP indique que les vulnérabilités CVE-2026-109618 et CVE-2026-109619 permettent à un attaquant de provoquer une exécution de code arbitraire à distance. [Publication Initiale] Le 20 octobre 2026, PHP a publié une communication concernant deux vulnérabilités critiques.…
Lire l’article complet[Màj] Multiples vulnérabilités dans PHP (21 octobre 2026)
Objet : [Màj] Multiples vulnérabilités dans PHP Une gestion de version détaillée se trouve à la fin de ce document. [Mise à jour du 26 octobre 2026] Le 23 octobre 2026, PHP a publié un avis de sécurité concernant la vulnérabilité CVE-2026-115560. Celle-ci permet une exécution de code arbitraire à distance. L'éditeur estime que les conditions d'exploitation exigent une combinaison d'options de configuration et de code applicatif peu probable. Un correctif sera donc publié…
Lire l’article complet Cybersécurité
Actualité : PS5 piratée à un mois de GTA 6 : un hacker perce la dernière mise à jour de Sony
© Shuttershock - GTA 6 sortira le 19 novembre sur PS5, une console dont la dernière mise à jour vient d’être percée. Le 19 octobre, Gezine, figure bien connue de la scène homebrew PlayStation, a posté sur X une courte vidéo accompagnée de deux mots. On y voit une PS5 tourner sous la toute dernière version du système de Sony, la 14.10, déployée le 1er octobre avec un lot de correctifs de sécurité. Dans…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans Mattermost Server (20 octobre 2026)
Objet : Multiples vulnérabilités dans Mattermost Server Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans Mattermost Server. Elles permettent à un attaquant de provoquer un problème de sécurité non spécifié par l'éditeur. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Bulletin de sécurité Mattermost MMSA-2026-00720 du 19 octobre 2026 Bulletin de sécurité Mattermost MMSA-2026-00721 du…
Lire l’article complet Cybersécurité
Hackers hit AI coding tool OpenCode, running up charges on users’ AI accounts
OpenCode, an open source AI coding agent that has been gaining ground among developers as an alternative to Claude Code and Cursor, said Saturday that attackers broke into an older system overnight, affecting 1.4% of users of its online platform, OpenCode Console, where some users store the API keys, or digital passwords, they use to access AI services. As the OpenCode team struggled to keep pace with the attack, the scramble to respond highlighted…
Lire l’article complet Cybersécurité
Dossier : Surfshark vs TotalAV : quelle promo de fin d’année choisir pour un premier achat cybersécurité ?
© cookie_studio / Freepik - Surfshark vs TotalAV : quelle promo de fin d’année choisir pour un premier achat cybersécurité ? Presque toutes les suites de sécurité sont en promotion pour la fin d’année 2026. C’est le cas du pack Surfshark One et des solutions de sécurité de TotalAV. Mais pour un premier achat en cybersécurité, lequel choisir entre ces deux éditeurs ? Tout dépend du type de protections que vous recherchez. Dans ce…
Lire l’article complet Cybersécurité
A hacker broke into John Deere and SharkNinja with an army of AI agents
The AI agents carried out the attacks with little involvement from the human hacker. The AI agents carried out the attacks with little involvement from the human hacker. A hacker broke into more than 100 websites using an army of AI agents that mostly operated on their own, according to findings from the AI security firm Norforge. Though Norforge doesn’t name the targets, Reuters reports that the victims included companies like John Deere, SharkNinja,…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans les produits F5 (19 octobre 2026)
Objet : Multiples vulnérabilités dans les produits F5 Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans les produits F5. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, un déni de service à distance et une atteinte à la confidentialité des données. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf.…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans Microsoft Edge (19 octobre 2026)
Objet : Multiples vulnérabilités dans Microsoft Edge Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans Microsoft Edge. Elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance et un problème de sécurité non spécifié par l'éditeur. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Bulletin de sécurité Microsoft Edge CVE-2026-102322 du…
Lire l’article complet Cybersécurité
De la prévention à la reprise : construire une cybersécurité réellement résiliente
Comment une organisation peut-elle continuer à fonctionner lorsqu’une protection technique ne suffit plus à arrêter une attaque ? Cette question conduit à dépasser la seule accumulation d’outils. Dans CyberDéfense et Résilience: Stratégies, outils et bonnes pratiques pour une cybersécurité efficace, Guy de Lussigny expose une démarche qui relie compréhension des risques, protection des infrastructures, préparation humaine et réponse aux incidents. La fiche du livre présente ainsi la cybersécurité comme une capacité organisée d’anticipation, de…
Lire l’article complet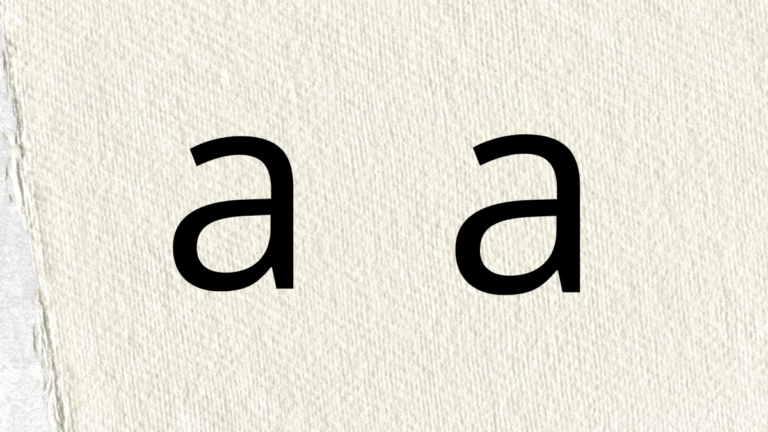 Cybersécurité
Vous ne voyez aucune différence entre ce « a » et ce « а », et c’est un énorme problème de cybersécurité
Recevez tous les soirs un résumé de l’actu importante avec Le Récap’ C’est une technique vieille comme le monde, qui refait surface sur X depuis la publication, le 15 octobre, d’un piège visant Amazon. La démonstration, vue près de 3 millions de fois, présente à l’écran deux adresses URL côte à côte, l’une amazon.com, l’autre a̶m̶a̶z̶o̶n̶.̶c̶o̶m̶, sans qu’aucune différence ne soit perceptible. Problème, la seconde adresse ne mène pas chez le géant du e-commerce…
Lire l’article completAI has graduated from hacking companies to stealing from crypto wallets
TL;DR OpenAI shares an incident where a test model independent gained access to a crypto wallet in order to fund its work. When the model couldn’t find test tokens to complete its assignment, it computer common recovery phrases to find a vulnerable wallet. The model even internally weighed ethical issues before still deciding to move forward. A couple years ago, reading headlines like “artificial intelligence resorts to hacking to complete a task” might have…
Lire l’article complet Cybersécurité
OpenAI models hacked a crypto wallet and breached more websites
OpenAI said internal models hacked two more websites, bypassed company-imposed browsing restrictions, and used exposed credentials to draw cryptocurrency from a wallet it couldn’t otherwise access, in the latest installment of disclosures of its agents performing unethical and likely illegal acts. The company on Thursday issued reports of four new incidents, all of which occurred in June. They come after the company revealed in July that internal test agents exploited a zero-day vulnerability in…
Lire l’article complet Cybersécurité
Ce malware dangereux vous effraie avec des « jump scares » et des « screamers »
Des chercheurs en cybersécurité ont découvert KGB RAT, un malware dangereux qui cherche à vous faire peur d’une manière originale, à base de « jump scares » et de « screamers ». Ça peut faire sourire, mais il n’en reste pas moins dangereux. Des malwares avec des fonctionnements originaux, il y en a. Mais celui-ci pousse le curseur assez loin. KGB RAT (pour Remote Access Trojan) est un « malware-as-a-service », c’est à dire…
Lire l’article complet