
 Ultimate Pocket
Cybersécurité
 Cybersécurité
Multiples vulnérabilités dans le noyau Linux d'Ubuntu (16 octobre 2026)
Objet : Multiples vulnérabilités dans le noyau Linux d'Ubuntu Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans le noyau Linux d'Ubuntu. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et une atteinte à la confidentialité des données. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf.…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans les produits IBM (16 octobre 2026)
Objet : Multiples vulnérabilités dans les produits IBM Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans les produits IBM. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Bulletin…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans Microsoft Office (16 octobre 2026)
Objet : Multiples vulnérabilités dans Microsoft Office Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans Microsoft Office. Elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une atteinte à la confidentialité des données et un contournement de la politique de sécurité. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Bulletin…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans le noyau Linux de Red Hat (16 octobre 2026)
Objet : Multiples vulnérabilités dans le noyau Linux de Red Hat Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans le noyau Linux de Red Hat. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Se référer au bulletin de sécurité de l'éditeur pour l'obtention…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans le noyau Linux de SUSE (16 octobre 2026)
Objet : Multiples vulnérabilités dans le noyau Linux de SUSE Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans le noyau Linux de SUSE. Certaines d'entre elles permettent à un attaquant de provoquer une élévation de privilèges, un déni de service à distance et une atteinte à la confidentialité des données. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs…
Lire l’article complet Cybersécurité
Targeted ads delivered 0-click exploits to install mercenary malware
Researchers say that mercenary hackers laced ads with zero-click exploits that installed sophisticated malware on the devices of targeted individuals when they did nothing other than load a website or open an installed app. The finding, published Thursday by the University of Toronto’s Citizen Lab, said the incident is likely to be the first confirmation of zero-click mercenary spyware delivered through targeted ads. The attacks, which worked on iOS and Android devices, are particularly…
Lire l’article complet Cybersécurité
Sony tente de refermer les vannes du piratage après le jailbreak de la PS5
Le nouveau rafiot des bourlingueurs des sept mers Depuis son apparition fin septembre, Relapse, un outil permettant le jailbreak de la PS5, a ouvert les vannes : de nombreuses bidouilles, émulateurs et bien sûr jeux piratés sont désormais disponibles pour la console de salon. Sony a lancé la contre-attaque. Sony prend le problème Relapse à bras le corps. Disponible depuis le 29 septembre, cette solution de jailbreak exploite des vulnérabilités dans le noyau et…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans les produits Palo Alto Networks (15 octobre 2026)
Objet : Multiples vulnérabilités dans les produits Palo Alto Networks Une gestion de version détaillée se trouve à la fin de ce document. Un correctif est en attente de publication pour PAN-OS versions 11.2.6. De multiples vulnérabilités ont été découvertes dans les produits Palo Alto Networks. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Palo…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans les produits Juniper Networks (15 octobre 2026)
Objet : Multiples vulnérabilités dans les produits Juniper Networks Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans les produits Juniper Networks. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section…
Lire l’article complet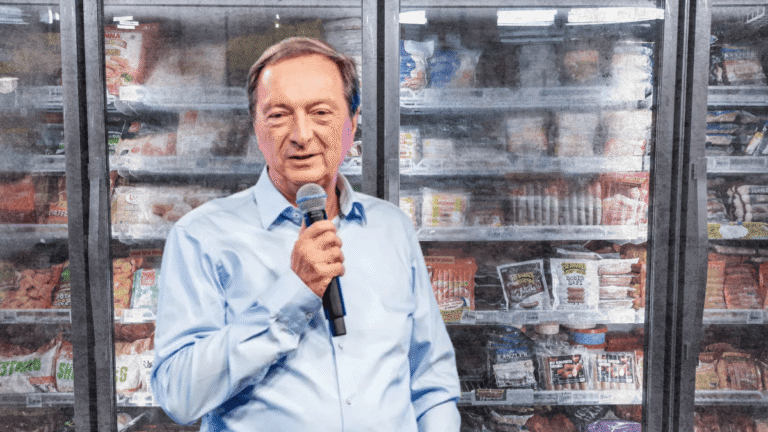 Cybersécurité
« On n’avait pas cette culture de la sécurité », Michel-Édouard Leclerc patauge en direct après le piratage des frigos des supermarchés
Recevez tous les soirs un résumé de l’actu importante avec Le Récap’ Quoi de mieux que d’aller sur le plateau de CNews quand on s’emmêle les pinceaux ? Ce 14 octobre, Michel-Édouard Leclerc, président du comité stratégique des centres E.Leclerc, était l’invité de la matinale de Laurence Ferrari pour revenir, entre autres, sur la cyberattaque qui a frappé la grande distribution en début de semaine. Dans la nuit du dimanche 11 au lundi 12…
Lire l’article complet Cybersécurité
Les banques sommées par les régulateurs de se préparer aux cyberattaques IA
Branle-bas bancaire Les banques centrales s’inquiètent du rôle de plus en plus important joué par l’IA et les agents dans la gestion des établissements financiers. Des cyberattaques dopées à l’IA pourraient faire tanguer des services bancaires critiques et fragiliser les marchés financiers. Branle-bas de combat chez les plus grands régulateurs financiers de la planète. La Banque centrale européenne (BCE) a ainsi donné jusqu’à la fin du mois aux banques du vieux continent pour produire…
Lire l’article complet Cybersécurité
Les Assises de la cybersécurité 2026 vues par Jacques-Philippe Roederer (Cisco France)
Les Assises de la cybersécurité se sont tenues à Monaco du 7 au 10 octobre 2026 dans un contexte de tensions inédites. À cette occasion, Cisco a dévoilé les conclusions de son rapport mondial Relentless Defense (8 000 professionnels interrogés dans 30 pays, dont 300 en France). Jacques-Philippe Roederer, Directeur Général de Cisco France, analyse les signaux faibles et forts du Forum monégasque et tire les leçons d’une étude qui bouscule les certitudes :…
Lire l’article complet Cybersécurité
Patch Tuesday : Microsoft bat un nouveau record avec 1 411 failles corrigées
Pas le temps d'attendre Pour le cinquième mois consécutif, Microsoft bat son record de failles de sécurité corrigées dans ses produits. Le Patch Tuesday d’octobre vient ainsi colmater le nombre impressionnant de 1 411 vulnérabilités. Parmi elles, trois sont de type 0-day, dont une déjà exploitée. Ce 13 octobre, Microsoft a publié des correctifs pour un nombre record de 1 411 failles, dont une activement exploitée et deux 0-day, c’est-à-dire dont les détails étaient…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans Microsoft Windows (14 octobre 2026)
Objet : Multiples vulnérabilités dans Microsoft Windows Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans Microsoft Windows. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Microsoft indique que la vulnérabilité CVE-2026-96951 est activement exploitée. Se référer au bulletin de sécurité de l'éditeur pour…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans les produits Microsoft (14 octobre 2026)
Objet : Multiples vulnérabilités dans les produits Microsoft Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans les produits Microsoft. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Bulletin…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans Microsoft .Net (14 octobre 2026)
Objet : Multiples vulnérabilités dans Microsoft .Net Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans Microsoft .Net. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Bulletin de sécurité…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans Curl (14 octobre 2026)
Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans Curl. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, un déni de service à distance et une atteinte à la confidentialité des données. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Bulletin de sécurité Curl CVE-2026-107928 du 14 octobre…
Lire l’article complet Cybersécurité
Microsoft Patches More Than 1,400 Security Flaws
Microsoft today issued updates to fix more than 1,400 security vulnerabilities in its Windows operating systems and other software. Today’s epic patch batch dwarfs September’s record of nearly 1,000 fixes, which was already about ten times the normal monthly patch load from Redmond. Just one of the weaknesses patched this week is considered a “zero day,” or already exploited in the wild. CVE-2026-96951 is a security feature bypass in the Windows Shell that affects…
Lire l’article completGoogle will pay you up to $20,000 for Chrome security bugs
TL;DR Google is quadrupling the base reward amount for reporting critical Chrome vulnerabilities. It is also introducing rewards of up to $20,000 for high-impact bugs. End-of-year awards will celebrate submissions from the community. Google has relied on vulnerability reports from security researchers alongside its own internal security teams to keep apps like Chrome secure against exploits. The company has made several changes to its Vulnerability Rewards Program (VRP) over the last few months, including…
Lire l’article complet Cybersécurité
ZDNET Morning 13/10/2026 : OpenAI accélère en Europe, Piratage de systèmes frigorifiques, 70% des freelances cherchent à s'affranchir des plateformes,…
Le ZDNET Morning le brief de l'actu tech pour les pros tous les matins à 9h00. Transformation numérique, IA, matériel, logiciels,... ne passez pas à côté de ce qui fait la Une du secteur. Le ZDNET Morning c'est LE condensé de l'actu tech pour les pros tous les matins à 9h00 sur le site. Transformation numérique, IA, matériel, logiciels,... ne passez pas à côté de ce qui fait la Une du secteur. 🏢 OpenAI…
Lire l’article complet Cybersécurité
Piratage d’ASOS : quelles données personnelles ont été volées après l’envoi d’une notification non autorisée ?
Après la “notification client non autorisée” de la semaine dernière, consécutive à un piratage, ASOS prend la parole et explique quelles données personnelles ont fuité. La semaine dernière, les utilisateurs de l’application ASOS recevaient une bien étrange notification annonçant que la plateforme de commerce en ligne avait été piratée. L’entreprise avait alors confirmé l’envoi d’une “notification client non autorisée” et annonçait l’ouverture d’une enquête. Le pirate a accédé à certaines données personnelles, admet ASOS,…
Lire l’article complet Cybersécurité
Piratage Intermarché, Super U, Leclerc : pourquoi les frigos des supermarchés sont-ils connectés à Internet ?
Recevez tous les soirs un résumé de l’actu importante avec Le Récap’ C’est la question qui revient le plus souvent depuis la révélation de l’incident cyber qui a frappé plusieurs enseignes de la grande distribution. Petit rappel des faits. Dans la nuit du 11 au 12 octobre, des pirates ont pris la main sur des systèmes de régulation frigorifique Danfoss installés dans de nombreux supermarchés français. Cette manœuvre leur a permis d’imposer un dégivrage…
Lire l’article complet Cybersécurité
17Cyber : records de demandes d’aide, les cyberattaques débordent dans le monde réel
18cyber.fr c’est pour joindre l’ANSSI ? Plus de 52 000 demandes sur le mois d’août, un record… qui n’a pas duré longtemps puisque septembre est à plus de 56 000. Jérôme Notin, directeur de Cybermalveillance, nous confirme que les cyberattaques ont de plus en plus de conséquences dans la vie réelle, avec deux exemples. 17Cyber est un assistant en ligne disponible depuis fin 2024. Il est proposé par la police, la gendarmerie et le…
Lire l’article completIncident de sécurité ciblant les contrôleurs à distance des installations de réfrigération (12 octobre 2026)
Objet : Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération Une gestion de version détaillée se trouve à la fin de ce document. Le CERT-FR a connaissance de nombreuses compromissions des controleurs à distance d'installation de réfrigération Danfoss série AK-SM, AK-SC ainsi que Copeland xweb et Dixell xweb. De manière générale l'exposition d'une interface de gestion sur Internet est contraire aux bonnes pratiques. ATTENTION : Des campagnes d'attaques sont probablement…
Lire l’article complet