
 Ultimate Pocket
Cybersécurité
 Cybersécurité
Des employés du support PlayStation revendraient vos comptes à des hackers : des accusations graves à quelques jours de la sortie de GTA 6
Recevez tous les soirs un résumé de l’actu importante avec Le Récap’ Le message a été publié sur X, le 16 novembre 2026, par le compte @PSNINSIDE, qui se décrit comme un « chercheur en sécurité indépendant ». Son titre ne fait pas dans la nuance : « Alerte à Sony et PlayStation ». L’auteur affirme avoir identifié de « nouveaux cas de corruption interne » impliquant des employés du support PlayStation, accusés de…
Lire l’article complet Cybersécurité
28 Zero-Day Findings in Under Two Days. Is Robotics Security Keeping Pace?
This article is brought to you by VicOne. VicOne identified an initial set of 28 zero-day findings in less than two days using AI-assisted research across software and tools supporting the Physical AI ecosystem. These include projects developed or maintained by Google, NVIDIA, and Meta, among others. Based on initial validation, all 28 findings are classified as zero-day vulnerabilities. The count may change following vendor and vulnerability-authority review, and some findings do not yet…
Lire l’article complet Cybersécurité
Cyberattaque sur Maileva, filiale de la Poste : 22 millions de personnes exposées
On vous avait pas dit ? Le prestataire d’envois de documents Maileva, filiale de Docaposte (groupe La Poste) a confirmé avoir été victime d’une cyberattaque susceptible d’avoir exposé les informations personnelles de 22 millions de personnes. Le parquet de Paris annonce l’ouverture d’une enquête. Il aura fallu attendre que le battage médiatique s’engage pour que le groupe La Poste communique ouvertement sur le sujet : dimanche 15 novembre, il a admis par voie de…
Lire l’article complet Cybersécurité
Windows 0-day dropped by disgruntled researcher hands hackers System rights
Nightmare Eclipse, the pseudonym of a researcher with an ongoing, very public beef with Microsoft, has dropped yet another Windows zero-day. On Tuesday, Nightmare Eclipse disclosed SignDrop, a vulnerability that gives local users full System rights on some versions of Windows. The vulnerability resides in the Common Log File System, which Microsoft describes as a “general-purpose logging service used by software clients running in user-mode or kernel-mode.” By forcing a privileged process such as…
Lire l’article complet Cybersécurité
Phishing : quand un vrai faux email et un lien légitime cachent une arnaque
Signé, validé : c'est du phishing ! Dans notre boîte, nous avons reçu un email qui semble tout à fait légitime. Il est d’ailleurs arrivé directement dans la boîte principale de notre Gmail. Problème, il contenait un lien, qui semblait lui aussi légitime, mais qui ne l’était pas. Cette affaire rappelle une fois encore l’importance d’être prudent face aux messages reçus, que ce soit par email, via les réseaux sociaux, et même par courrier.…
Lire l’article complet Cybersécurité
Uber confirms hackers stole thousands of drivers’ license information in data breach
Uber is notifying thousands of drivers that their personal and driver’s license information was stolen during an October data breach at one of the company’s tech providers. In notices filed this week with several U.S. attorneys general, including California, the ride-hail giant said it was notified on October 9 by the provider that hackers broke in and stole internal credentials, which were used to access Uber’s data. The company said it subsequently began notifying…
Lire l’article completMultiples vulnérabilités dans le noyau Linux de Red Hat (13 novembre 2026)
Objet : Multiples vulnérabilités dans le noyau Linux de Red Hat Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans le noyau Linux de Red Hat. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Se référer au bulletin de sécurité de l'éditeur pour l'obtention…
Lire l’article completMultiples vulnérabilités dans le noyau Linux de SUSE (13 novembre 2026)
Objet : Multiples vulnérabilités dans le noyau Linux de SUSE Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans le noyau Linux de SUSE. Certaines d'entre elles permettent à un attaquant de provoquer une atteinte à la confidentialité des données, une atteinte à l'intégrité des données et un contournement de la politique de sécurité. Se référer au bulletin de sécurité de l'éditeur pour…
Lire l’article completMultiples vulnérabilités dans le noyau Linux d'Ubuntu (13 novembre 2026)
Objet : Multiples vulnérabilités dans le noyau Linux d'Ubuntu Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans le noyau Linux d'Ubuntu. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire, une atteinte à l'intégrité des données et un contournement de la politique de sécurité. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf.…
Lire l’article completMultiples vulnérabilités dans les produits IBM (13 novembre 2026)
Objet : Multiples vulnérabilités dans les produits IBM Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans les produits IBM. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, un déni de service à distance et une atteinte à la confidentialité des données. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf.…
Lire l’article complet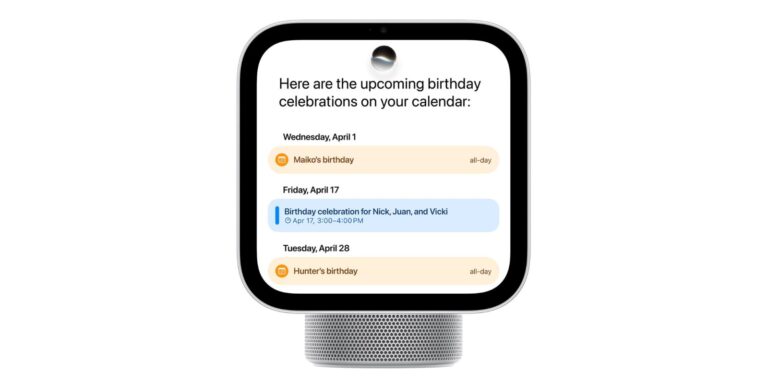 Cybersécurité
Apple HomeView launches tomorrow, but its first security update is already here
While the first HomeView units won’t reach customers until tomorrow, Apple today released a software update addressing nine security vulnerabilities. Here are the details. Apple today released HomeView Software Version 27.2 (build 24V526), which contains some of the security fixes the company included in recent updates to its other operating systems, including iOS 27.2, macOS 27.2 Golden Gate, and iPadOS 27.2. These include a vulnerability that could allow a remote attacker to join an…
Lire l’article complet Cybersécurité
United Airlines blocks AI agents from booking flights, citing cybersecurity risks
United Airlines said it will restrict access to AI agents seeking to book flights and manage reservations on their users’ behalf, citing a risk to cybersecurity and undermining federal regulations. The airline is the latest American corporate giant to prevent customers from using AI agents and autonomous assistants to access their systems. The move comes as airlines and banks are struggling to differentiate between real customers and AI systems operating on their behalf, such…
Lire l’article completMultiples vulnérabilités dans les produits Axis (12 novembre 2026)
Objet : Multiples vulnérabilités dans les produits Axis Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans les produits Axis. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Bulletin…
Lire l’article completMultiples vulnérabilités dans les produits Palo Alto Networks (12 novembre 2026)
Objet : Multiples vulnérabilités dans les produits Palo Alto Networks Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans les produits Palo Alto Networks. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs…
Lire l’article completMultiples vulnérabilités dans MongoDB Core Server (12 novembre 2026)
Objet : Multiples vulnérabilités dans MongoDB Core Server Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans MongoDB Core Server. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire, une atteinte à la confidentialité des données et une atteinte à l'intégrité des données. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation).…
Lire l’article complet Cybersécurité
Binance warns iPhone crypto holders of security flaw researchers say remains unpatched
Crypto exchange Binance has warned iPhone users about an iOS vulnerability that could allow malicious apps to access sensitive data stored by other apps. Here are the details. In a post published on X (via AppleInsider), Binance says that a vulnerability called worse_query could allow “malicious apps to read local files from other apps, putting seed phrases, private keys, and login credentials at risk across the entire ecosystem.” Binance says the flaw affects iOS…
Lire l’article complet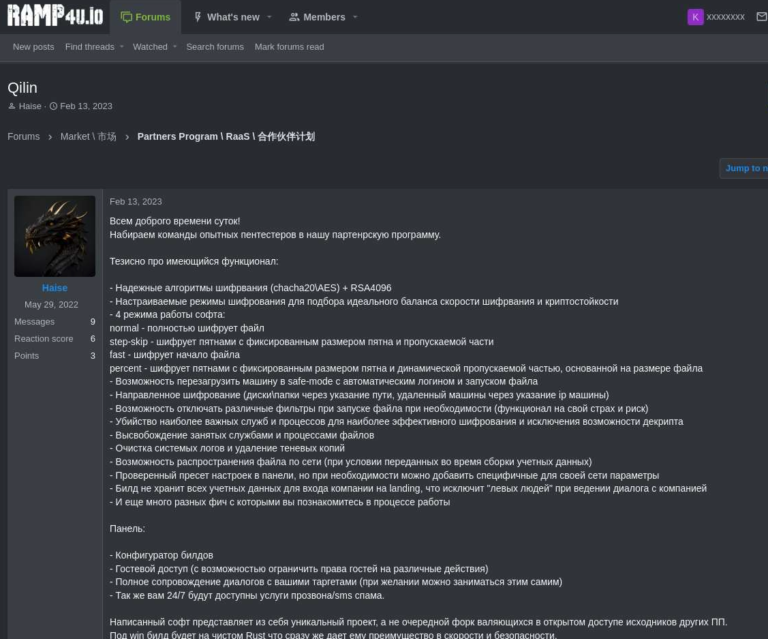 Cybersécurité
Who Runs the Ransomware Group Qilin?
The cybercrime group Qilin has emerged as the world’s most active ransomware affiliate program, claiming at least 365 victim organizations in the past three months alone. But even top Russian hackers make operational security mistakes, and the administrator of Qilin has made a few key missteps over the last decade that all point to a 36-year-old man living in St. Petersburg, Russia. Operating since September 2022, the Russia-based ransomware group Qilin is the currently…
Lire l’article complet Cybersécurité
Microsoft Fixes Nearly 1,100 Security Vulnerabilities
Microsoft did another four-digit patch drop today, releasing updates to fix almost 1,100 security vulnerabilities in its Windows operating systems and supported software. This month’s Patch Tuesday addresses 63 critical flaws — including a zero-day in Microsoft Outlook — and comes amid important security updates from other software makers, including Adobe, Apple, Google and Mozilla. Image: Shutterstock.com. Diorama by @zepp1969. November’s patch release from Redmond tackles 1,093 vulnerabilities, fixing 63 “critical” flaws that can…
Lire l’article complet Cybersécurité
N-able takes its remote access service offline after researcher publishes dozens of zero-day bugs
Remote access company N-able has confirmed it took down its cloud-hosted offering to fix a slew of security vulnerabilities that were published online this week, giving the company no advance notice to fix them. In a status update on its website, the company said its hosted N-Central offering for customers is now offline “while we take the necessary actions to secure the environments and implement appropriate remediation.” The company also urged customers to take…
Lire l’article complet Cybersécurité
☕️ IA : submergées par les cyberattaques, les pontes de la cybersécurité refusent des clients
La vague récente de cyberattaques menées à l’aide de l’IA a pris une telle ampleur que certaines des plus grandes entreprises états-uniennes de cybersécurité refusent désormais de prendre en charge de nouveaux clients qui sollicitent une aide d’urgence, révèle NBC News. Des responsables de Mandiant (filiale de Google), CrowdStrike et Kroll avancent que leur secteur est submergé comme jamais auparavant, que le rythme des attaques n’a jamais été aussi intense et qu’ils ne s’attendent…
Lire l’article completMultiples vulnérabilités dans les produits Apple (10 novembre 2026)
Objet : Multiples vulnérabilités dans les produits Apple Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans les produits Apple. Certaines d'entre elles permettent à un attaquant de provoquer une atteinte à la confidentialité des données, une atteinte à l'intégrité des données et un contournement de la politique de sécurité. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf.…
Lire l’article complet Cybersécurité
Vulnerability that lets hackers SSH into Linux devices is under active exploitation
Hackers are actively exploiting a recently discovered critical vulnerability that allows them to log in to privileged accounts on many Linux systems, multiple researchers are reporting. The vulnerability, tracked under the name *sshole, arises from the interaction between OpenSSH and a code library known as musl. Linux systems that use both of these packages and meet certain other requirements can be hacked to give unauthenticated access to high-privilege accounts in a matter of seconds.…
Lire l’article complet Cybersécurité
Cyberattaque contre les frigos de 700 supermarchés : pourquoi la France accuse l’Iran
C'est chaud cette histoire de froid L’attaque perpétrée contre des frigos de supermarchés dans la nuit du 11 au 12 octobre est officiellement attribuée à l’Iran, annonce ce lundi 9 novembre le ministère des Affaires étrangères. Une première. L’enquête a été menée tambour battant par le parquet de Paris et les services techniques du Centre de coordination des crises cyber C4 (ANSSI, COMCYBER, DGA, DGSE, DGSI). Le Quai d’Orsay attribue l’attaque contre les systèmes…
Lire l’article complet Cybersécurité
☕️ Manquements relatifs à la cybersécurité : des services publics sanctionnés par la CNIL
La CNIL a annoncé avoir prononcé dix sanctions simplifiées contre des collectivités territoriales et un établissement public, pour des manquements relatifs à la cybersécurité en ce mois de novembre. L’autorité de protection des données explique que ces sanctions ont été prises dans le cadre du renforcement de ses contrôles de la cybersécurité des collectivités territoriales décidés en 2025. Ainsi, elle a prononcé des amendes allant de 3 000 € à 20 000 € (maximum…
Lire l’article complet