
 Ultimate Pocket
Cybersécurité
 Cybersécurité
A hacker stole more than 40,000 DHS employee records
The names, job titles, phone numbers, and emails of thousands of ICE, CBP, and other DHS employees were compromised in a massive hack. The names, job titles, phone numbers, and emails of thousands of ICE, CBP, and other DHS employees were compromised in a massive hack. A hacker stole a trove of personal information from the Department of Homeland Security (DHS). The breach exposes the names, job titles, phone numbers, email addresses, and office…
Lire l’article complet Cybersécurité
Hacker stole personnel data about thousands of Homeland Security employees, including CBP and ICE agents
Personally identifiable information belonging to thousands of U.S. Department of Homeland Security employees has been published online after a hacker stole reams of data in a previously undisclosed breach at the government department earlier this year. The breach includes names, job titles, and work contact information, such as email addresses, cell phone numbers, and office locations, of more than 40,000 people who work for the federal department, including border and immigration agents, cybersecurity staffers,…
Lire l’article complet Cybersécurité
Fake PS5 emulators on GitHub are spreading password-stealing malware
This is according to the threat research arm of NordVPN. Fake PS5 emulators infected with malware have been floating around GitHub, according to an investigation by NordVPN. The company's Threat Intelligence research team found that the malware is disguised as legitimate emulation software and works to steal passwords and other personal data. The listing pages mimic existing emulation software, which is likely to trick people into thinking they're downloading the real thing. As of…
Lire l’article complet Cybersécurité
Actualité : “Internet est sur le point de se briser” : le cri d’alarme de ce pionnier du Web après le piratage de 27 000 serveurs de son groupe
© Tomohiro Ohsumi / Bloomberg - Masatoshi Kumagai, fondateur et PDG de GMO Internet Group, lors de la Global Mobile Internet Conference à Tokyo, en juillet 2014. Le 21 octobre 2026, à 4 heures du matin, GMO Internet a commencé à éteindre tous les serveurs de son offre Onamae.com Desktop Cloud. Ces machines virtuelles Windows, louées par des particuliers pour faire tourner des robots de trading sur le Forex, venaient d'être infectées par des…
Lire l’article complet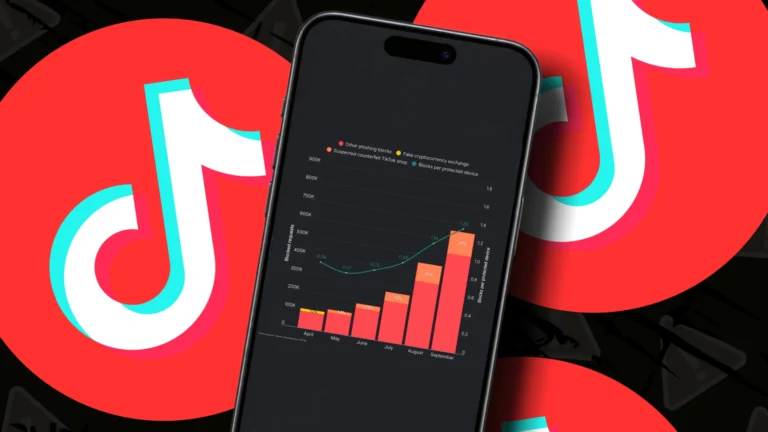 Cybersécurité
Une fausse boutique TikTok est l'arnaque par hameçonnage la plus bloquée par Surfshark, voici comment l'éviter
Selon Surfshark, les tentatives de hameçonnage bloquées ont augmenté de 83 % en six mois, principalement à cause d’une boutique TikTok. Voici comment repérer les signaux d’alerte. Points clés à retenir sur les tentatives de phishing sur TikTok Avis aux utilisateurs de TikTok Shop : une boutique TikTok Shop contrefaite a généré plus de 320 000 blocages liés au hameçonnage entre mai et septembre 2026, soit 19 % de l’ensemble des blocages de domaines…
Lire l’article complet Cybersécurité
Oracle et OpenAI s’allient pour traquer les failles de sécurité de l’IA en entreprise
À l’occasion d’Oracle AI World 2026, Oracle et OpenAI ont annoncé un renforcement de leur partenariat autour de la cybersécurité. L’intelligence artificielle accélère le développement logiciel, mais elle fait aussi émerger de nouveaux défis en matière de cybersécurité. Face à la multiplication des agents autonomes et à l’identification croissante de failles dans les systèmes d’information, Oracle et OpenAI entendent proposer une réponse intégrée aux entreprises. Lors de la conférence Oracle AI World 2026, organisée…
Lire l’article complet Cybersécurité
US government says hackers are now exploiting critical PHP web bugs
U.S. cybersecurity agency CISA has confirmed that hackers are now actively exploiting a pair of critical security vulnerabilities in the widely used PHP web software and has ordered civilian federal agencies within the U.S. government to fix their systems within the next three days. The urgent new warning to patch comes less than a week after the makers of the decades-old PHP web programming language rolled out patches for the two bugs, which allow…
Lire l’article complet Cybersécurité
Japan internet giant GMO says hackers posted stolen customer data
Japanese internet company GMO Internet is investigating a data leak after suspected unauthorized access to its Onamae cloud desktop service, which provides virtualized desktops to financial traders. The IT and internet services giant said on its blog that it believes the attacker has published information allegedly linked to customers and its business. However, the contents are still being verified and the full extent of the incident remains unclear. GMO Internet has since advised customers…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans GLPI (27 octobre 2026)
Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans GLPI. Certaines d'entre elles permettent à un attaquant de provoquer une atteinte à l'intégrité des données, une injection SQL (SQLi) et une injection de code indirecte à distance (XSS). Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Bulletin de sécurité GLPI GHSA-3rr2-mxv6-rmc2 du 26 octobre 2026 Bulletin…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans les produits Nextcloud (27 octobre 2026)
Objet : Multiples vulnérabilités dans les produits Nextcloud Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans les produits Nextcloud. Certaines d'entre elles permettent à un attaquant de provoquer un déni de service à distance, une atteinte à la confidentialité des données et un contournement de la politique de sécurité. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf.…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans les produits Apple (27 octobre 2026)
Objet : Multiples vulnérabilités dans les produits Apple Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans les produits Apple. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire, une élévation de privilèges et une atteinte à la confidentialité des données. Apple indique que la vulnérabilité CVE-2026-86950 est activement exploitée. Se référer au bulletin de sécurité de l'éditeur…
Lire l’article complet Cybersécurité
iOS 27.2 Fixes Over 160 Security Vulnerabilities
Apple's iOS 27.2 and iPadOS 27.2 updates fix more than 160 security vulnerabilities, which means it's a good idea to install the software as soon as you can. An Apple Intelligence vulnerability that could let a remote attacker access sensitive data was fixed, as was a Hide My Email bug that could leak the user's real email address. There are more than 30 WebKit fixes, and approximately 15 kernel bugs have been addressed. Six…
Lire l’article complet Cybersécurité
Apple addressed at least 329 unique security vulnerabilities across today’s system updates
Apple has updated its security releases page with details of the vulnerabilities addressed in today’s updates to iOS, iPadOS, macOS, watchOS, tvOS, visionOS, and Safari. Here are the details. Whenever Apple releases software updates, the company also usually updates its security releases page with details of the vulnerabilities addressed. Today, the company updated the page with the security content for the following system updates: In total, Apple addressed 329 unique security vulnerabilities across today’s…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans les produits MongoDB (26 octobre 2026)
Objet : Multiples vulnérabilités dans les produits MongoDB Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans les produits MongoDB. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire, une atteinte à la confidentialité des données et une atteinte à l'intégrité des données. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation).…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans les produits VMware (26 octobre 2026)
Objet : Multiples vulnérabilités dans les produits VMware Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans les produits VMware. Elles permettent à un attaquant de provoquer un problème de sécurité non spécifié par l'éditeur. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Bulletin de sécurité VMware 39354 du 21 octobre 2026 Bulletin de sécurité VMware…
Lire l’article complet Cybersécurité
Cybersecurity Awareness Week: How to remove your personal data from the internet, and why Apple’s tools alone aren’t enough
It actually seems like an episode of Black Mirror that it’s legal for a company to buy and sell our personal data without our consent, but that’s the reality in the US. Apple has built some really useful tools to limit future tracking, including App Tracking Transparency, Hide My Email, and iCloud Private Relay, but this doesn’t solve your actual problem, though. What they can’t do is remove the data that has already been…
Lire l’article complet Cybersécurité
DNS 9.9.9.9 : Quad9 coupera son service en France le 24 novembre après une condamnation liée au piratage
Recevez tous les soirs un résumé de l’actu importante avec Le Récap’ Si vous avez réglé votre box, votre ordinateur ou votre smartphone sur le résolveur DNS 9.9.9.9, il va vous falloir trouver une alternative très vite : dans un mois, le service que fournit Quad9 ne fonctionnera plus en France. Dans un billet de blog publié ce jeudi 22 octobre 2026, la fondation suisse qui gère ce résolveur DNS gratuit annonce plier bagage.…
Lire l’article complet Cybersécurité
Failles PHP: la trop lente mise à jour des sites vulnérables
Si des sites web recommencent à être disponibles après avoir été, par mesure de sécurité, coupés, il reste encore bien des services PHP à mettre à jour après la publication de deux correctifs critiques. « Site en maintenance ». En ce matin du vendredi 23 octobre, de trop nombreux sites français affichent encore ce message. Si la Cnil a par exemple résolu le problème, d’autres, comme celui de la préfecture de la Seine-Saint-Denis, sont…
Lire l’article complet Cybersécurité
12 millions de comptes Capcom piratés, voici les données volées par les hackers
Capcom révèle que des pirates ont eu accès à presque 12 millions de comptes de joueurs. Ils ont récupéré de multiples données personnelles, mais ce ne sont pas forcément les mêmes pour toutes les personnes concernées. Et un piratage de plus, un ! On a beau appliquer les conseils prodigués pour protéger au mieux nos comptes en ligne, ça ne suffit pas toujours. Cette fois-ci, c’est Capcom, à qui l’on doit les jeux vidéo…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans le noyau Linux d'Ubuntu (23 octobre 2026)
Objet : Multiples vulnérabilités dans le noyau Linux d'Ubuntu Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans le noyau Linux d'Ubuntu. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans les produits SUSE (23 octobre 2026)
Objet : Multiples vulnérabilités dans les produits SUSE Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans les produits SUSE. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et une atteinte à la confidentialité des données. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation).…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans les produits IBM (23 octobre 2026)
Objet : Multiples vulnérabilités dans les produits IBM Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans les produits IBM. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Bulletin…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans Microsoft Edge (23 octobre 2026)
Objet : Multiples vulnérabilités dans Microsoft Edge Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans Microsoft Edge. Elles permettent à un attaquant de provoquer un problème de sécurité non spécifié par l'éditeur. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Bulletin de sécurité Microsoft Edge CVE-2026-112992 du 22 octobre 2026 Bulletin de sécurité Microsoft Edge…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans les produits Red Hat (23 octobre 2026)
Objet : Multiples vulnérabilités dans les produits Red Hat Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans les produits Red Hat. Certaines d'entre elles permettent à un attaquant de provoquer un contournement de la politique de sécurité, un déni de service et un problème de sécurité non spécifié par l'éditeur. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs…
Lire l’article complet