
 Ultimate Pocket
Cybersécurité
 Cybersécurité
Piratage de Binance : faux recruteur, logiciel malveillant et outil d’IA détourné, le récit d’une attaque de plusieurs mois
Binance publie son rapport préliminaire sur le piratage du 29 octobre, qui a touché environ 6,34 milliards de dollars d’actifs. Il décrit une campagne de plusieurs mois mêlant faux entretien d’embauche, logiciel malveillant et outil d’IA interne détourné, que le FBI attribue à la Corée du Nord. Un téléchargement piégé en juin, un faux recruteur en septembre, puis l’outil d’IA interne retourné contre ses propres utilisateurs : Binance a levé le voile sur les…
Lire l’article complet Cybersécurité
ZD Tech : Cybersécurité : comment des agents IA contournent vos pare-feux pour 50 dollars
Révélée par les chercheurs de NorForge, une attaque inédite a mobilisé la plateforme open source Cairn pour orchestrer des agents IA autonomes. Capables de corréler des micro-failles sans coder de malware, ces essaims ont déjà compromis plus de 100 organisations. Imaginez un pirate informatique qui n'écrit pas une seule ligne de code malveillant, qui dépense cinquante dollars par cible et qui pénètre les réseaux de grands groupes internationaux en moins de 24 heures. Ce…
Lire l’article complet Cybersécurité
« SMS of Death » : comment vérifier si votre smartphone Android est protégé
C’est une attaque qu’on appelle « SMS of Death ». Avec un simple SMS invisible, on peut faire planter des millions de smartphones Android. Le chercheur en sécurité Mark Blaszczyk a rendu publique cette faille d’Android. Il l’a fait avec un code de démonstration en libre accès, qui permet de lancer l’attaque depuis un autre smartphone Android, comme l’explique BleepingComputer. Un seul SMS piégé suffit à couper la ligne d’un téléphone non mis à…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans les produits Elastic (04 novembre 2026)
Objet : Multiples vulnérabilités dans les produits Elastic Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans les produits Elastic. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, un déni de service à distance et une atteinte à la confidentialité des données. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf.…
Lire l’article complet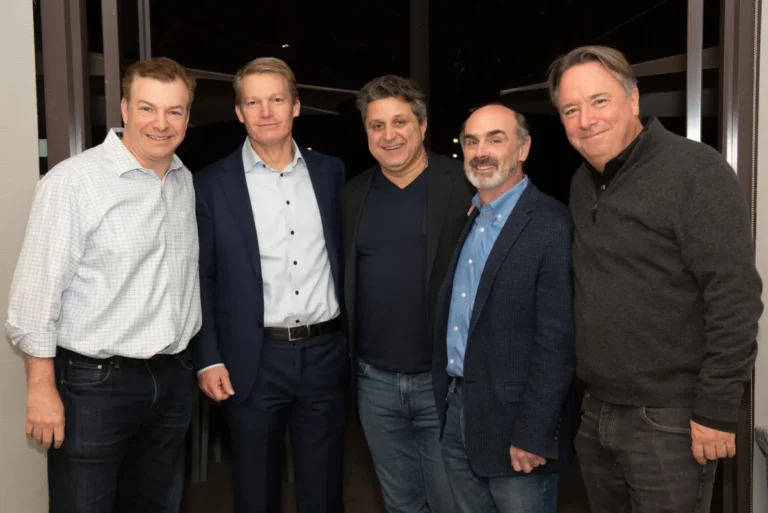 Cybersécurité
Ted Schlein’s Ballistic Ventures seeks $490M for new funds amid AI-driven cybersecurity boom
Ballistic Ventures, the cybersecurity-focused venture capital firm co-founded by former Kleiner Perkins partner Ted Schlein (pictured above, second from the right), is seeking to raise $490 million across two new funds, TechCrunch has learned through regulatory filings. The San Francisco-based VC firm filed with the U.S. Securities and Exchange Commission this week to raise $360 million for its third flagship fund, matching the size of its previous fund raised in 2024, and another $130…
Lire l’article complet Cybersécurité
Researchers warned of North Korean hacking tactics years before record $6.3B Binance heist
Crypto giant Binance says North Korean hackers used fake social media profiles and the lure of a potential job offer as part of a months-long scheme aimed at tricking an employee into downloading malicious software onto their laptop. Researchers have repeatedly warned about long-running social engineering attacks that can go on for months. This latest attack allowed the hackers to patiently worm their way into Binance’s systems to steal a record $6.3 billion in…
Lire l’article complet Cybersécurité
Midterms : l’agence US chargée de la cybersécurité n’en a plus rien à carrer des élections
Bid terms L’administration Trump a licencié un tiers des employés de l’agence fédérale chargée de la cybersécurité, et systématiquement démantelé l’expertise accumulée notamment en matière de sécurité électorale. La CISA ne communique même pas sur les midterms, et sa nouvelle stratégie censée « sécuriser l’Amérique pour les 250 prochaines années » ne tient que sur 3 pages. Créée en 2018, la Cybersecurity and Infrastructure Security Agency (CISA), le bras cyber du Department of Homeland…
Lire l’article complet Cybersécurité
ZDNET Morning 03/11/2026 : Les leçons du piratage Binance, Grok coûte une blinde, Oracle cherche de l'argent,…
Le ZDNET Morning le brief de l'actu tech pour les pros tous les matins à 9h00. Transformation numérique, IA, matériel, logiciels,... ne passez pas à côté de ce qui fait la Une du secteur. Le ZDNET Morning c'est LE condensé de l'actu tech pour les pros tous les matins à 9h00 sur le site. Transformation numérique, IA, matériel, logiciels,... ne passez pas à côté de ce qui fait la Une du secteur. 🔒 Les…
Lire l’article complet Cybersécurité
Google shuts down a sneaky malware backdoor on millions of Android TV and Google TV boxes
Google has confirmed that an Android TV device maker snuck a backdoor for malware onto certified devices, which is leading to security improvements for the ecosystem as a whole. In a post today, Google confirmed that it has cut ties with “Videostrong,” a company that was manufacturing certified Android TV boxes. This is due to the company building in a backdoor that it could sell access to, including the distribution of malware. Google has…
Lire l’article complet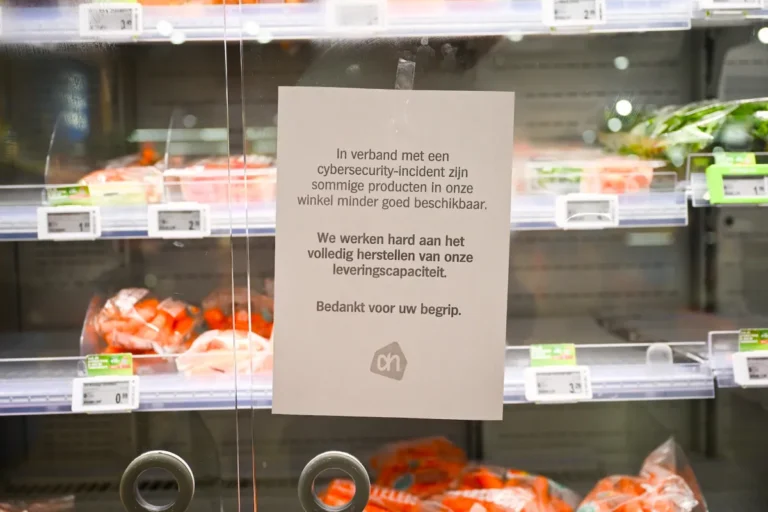 Cybersécurité
A fresh wave of cyberattacks has hit Europe’s supermarket refrigerators, destroying food across countries
A second wave of cyberattacks is suspected to have hit supermarket refrigerators across Europe, causing fridges to increase temperatures and spoil food at dozens of stores across Belgium, Ireland, Luxembourg, and Sweden. Supermarket giants Ahold Delhaize and Colruyt confirmed the hacks overnight, with one Belgian company that operates Delhaize’s systems saying that the hackers had changed the settings to defrost, per Reuters. Stores have experienced heavy food losses from the cyberattacks, forcing supermarkets to…
Lire l’article complet Cybersécurité
La cyberattaque des frigos change d’échelle et frappe désormais des supermarchés dans toute l’Europe
Recevez tous les soirs un résumé de l’actu importante avec Le Récap’ Bis repetita, mais cette fois à une échelle continentale. Ce lundi 2 novembre, plusieurs enseignes de la grande distribution ont signalé en Belgique, au Luxembourg et en Suède des hausses soudaines de température dans leurs installations frigorifiques, ce qui a obligé des commerçants à jeter leurs produits frais et surgelés. Une vague qui n’est pas sans rappeler ce qui s’est passé en…
Lire l’article complet Cybersécurité
Votre routeur Netgear est peut-être vulnérable à une faille de sécurité, comment vérifier et corriger le problème
Une faille de sécurité présente dans certains routeurs Netgear pourrait permettre à un pirate ayant accès à votre réseau d'exécuter des commandes malveillantes sur l'appareil. Points clés à retenir sur les failles des routeurs Netgear Possédez-vous un routeur Netgear ? La mauvaise nouvelle, c’est que cet appareil pourrait être affecté par une faille de sécurité qui l’exposerait à une attaque. La bonne nouvelle : cette faille ne concerne qu’un petit nombre de routeurs Netgear,…
Lire l’article complet Cybersécurité
Failles PHP2Shell : on a scanné tout le .fr, 250 000 sites affichent un PHP vulnérable
Panique, Hacks, Patchs Après le séisme PHP2Shell, l’heure est au bilan ; et il n’est pas bien brillant. Nous avons identifié au moins 250 000 domaines en .fr qui annoncent une version de PHP vulnérable. Un problème d’autant plus important que les attaques ne sont plus de la fiction ; elles sont bien réelles jusque dans des serveurs gouvernementaux américains. Il y a deux semaines, le 21 octobre précisément, PHP dévoilait deux failles critiques…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans Microsoft Edge (02 novembre 2026)
Objet : Multiples vulnérabilités dans Microsoft Edge Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans Microsoft Edge. Elles permettent à un attaquant de provoquer un problème de sécurité non spécifié par l'éditeur. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Bulletin de sécurité Microsoft Edge CVE-2026-118304 du 31 octobre 2026 Bulletin de sécurité Microsoft Edge…
Lire l’article complet Cybersécurité
Libre et open source express: apocalypse de vulnérabilité, entreprises européennes, sortir des Gafam, boycott d’Omarchy
En bref. L'open source a besoin de financements et d'entreprises qui participent, alertent l’EFF et la fondation Linux. Alternatives à la Big Tech. Une distribution Linux controversée. ...pourquoi nous devrions financer l’open source. C’est ce qu’écrit l’Electronic Frontier Foundation (EFF) en exposant les leçons à tirer de l’alarme mondiale autour des failles dans PHP. L’association américaine de défense des libertés numériques rappelle que «Internet fonctionne en grande partie sur des logiciels open source, principalement…
Lire l’article complet Cybersécurité
Firefox et Chrome corrigent plus de 200 failles de sécurité au total, mettez-les à jour dès que possible
La dernière version de Firefox corrige 167 failles de sécurité, dont la plupart sont considérées comme très graves, tandis que la dernière version de Chrome corrige 52 failles, dont quatre sont jugées critiques. Les points clés à retenir sur les failles de sécurité de Firefox et de Chrome Les failles de sécurité ne cessant d’affecter les logiciels que nous utilisons, il est temps, une fois de plus, de mettre à jour les navigateurs Firefox…
Lire l’article complet Cybersécurité
ZDNET Morning 30/10/2026 : Conseils cyber TPE et PME, Piratage Binance, Apprendre plus vite aux robots,…
Le ZDNET Morning le brief de l'actu tech pour les pros tous les matins à 9h00. Transformation numérique, IA, matériel, logiciels,... ne passez pas à côté de ce qui fait la Une du secteur. Le ZDNET Morning c'est LE condensé de l'actu tech pour les pros tous les matins à 9h00 sur le site. Transformation numérique, IA, matériel, logiciels,... ne passez pas à côté de ce qui fait la Une du secteur. 🛡️ Sécuriser…
Lire l’article complet Cybersécurité
C’est le plus gros piratage de l’histoire de la crypto, voici par où les pirates sont entrés chez Binance
Binance a suspendu ses retraits dans la nuit de jeudi à vendredi, le temps de sécuriser ses systèmes. La plateforme reconnaît un vol de 6,3 milliards de dollars, le plus important jamais enregistré dans la crypto. Deux cabinets d’analyse pointent déjà une unité de pirates nord-coréens. Chez les plateformes d’échange de cryptomonnaies, des sommes colossales dorment dans quelques portefeuilles connectés en permanence à Internet. Leur sécurité attire les attaquants les plus organisés de la…
Lire l’article complet Cybersécurité
Binance hacked for an estimated $6.3 billion in record crypto theft
The company promised to cover all losses but has suspended withdrawals. Cryptocurrency exchange Binance has reportedly been hit with a cyber attack that resulted in an estimated $6.3 billion loss, The New York Times reported. The company promised to cover all losses but has suspended withdrawals. The value of the theft would be a record if accurate, easily eclipsing a $1.5 billion hack of the Bybit exchange last year. "The estimated total impact is…
Lire l’article complet Cybersécurité
Piratage record chez Binance : 3 milliards de dollars déjà gelés
Binance a subi ce qui pourrait être l’un des plus gros piratages de l’histoire des cryptos : la plateforme évalue l’impact à environ 6,3 milliards de dollars, dont 3 milliards gelés. Des milliards de dollars de cryptomonnaies auraient quitté en quelques minutes les portefeuilles de la première plateforme d’échange au monde. Binance, qui enquête encore sur l’incident, assure que les fonds de ses utilisateurs sont à l’abri, tandis que les émetteurs de stablecoins s’efforcent…
Lire l’article complet Cybersécurité
Une fuite de données perce l’opacité du département américain de la Sécurité intérieure
La nouvelle génération de hackers Le département américain de la Sécurité intérieure (DHS) a des fuites. Et pas qu’un peu. Des données personnelles sur plus de 41 000 employés et prestataires sont dans la nature, tout comme des informations sensibles sur des programmes de surveillance. Un groupe de pirates se faisant appeler « Department of Peace » aurait obtenu les données volées sur les serveurs du DHS, puis transmises au site Distributed Denial of…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans le noyau Linux de SUSE (30 octobre 2026)
Objet : Multiples vulnérabilités dans le noyau Linux de SUSE Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans le noyau Linux de SUSE. Certaines d'entre elles permettent à un attaquant de provoquer une atteinte à la confidentialité des données, un contournement de la politique de sécurité et un déni de service. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des…
Lire l’article complet Cybersécurité
Binance pauses withdrawals as hackers suspected of stealing billions in crypto
Binance has confirmed to TechCrunch that it is dealing with a security incident as users reported that funds were being drained from the crypto exchange’s wallets. The world’s largest cryptocurrency exchange said in an emailed statement to TechCrunch that it is “aware of reports of a potential security issue and are actively investigating.” “Rest assured that user funds are completely safe,” Binance said in a statement. “Our security teams are reviewing all relevant information…
Lire l’article complet Cybersécurité
Hacker may have stolen millions in a malware attack against online poker players
Wired has the story of a superuser cheating scandal. Professional poker is the latest community to reckon with the impact of a high-profile cyberattack. Wired reports that hundreds of online poker players have allegedly been targeted in a malware attack that allowed a cheater to see their screens. Cases where a player manages to cheat by getting unfair access to another person's cards is known as the "superuser" strategy, and it has popped up…
Lire l’article complet