
 Ultimate Pocket
Cybersécurité
 Cybersécurité
Security Bite Podcast: Mac malware likely helped pull off the record $6.3B Binance hack
9to5Mac Security Bite is exclusively brought to you by Mosyle, the only Apple Unified Platform. Making Apple devices work-ready and enterprise-safe is all we do. Our unique integrated approach to management and security combines state-of-the-art Apple-specific security solutions for fully automated Hardening & Compliance, Next Generation EDR, AI-powered Zero Trust, and exclusive Privilege Management with the most powerful and modern Apple MDM on the market. The result is a totally automated Apple Unified Platform…
Lire l’article completBulletin d'actualité CERTFR-2026-ACT-047 (09 novembre 2026)
Objet : Bulletin d'actualité CERTFR-2026-ACT-047 Une gestion de version détaillée se trouve à la fin de ce document. Ce bulletin d'actualité du CERT-FR revient sur les vulnérabilités significatives de la semaine passée pour souligner leurs criticités. Il ne remplace pas l'analyse de l'ensemble des avis et alertes publiés par le CERT-FR dans le cadre d'une analyse de risques pour prioriser l'application des correctifs. Toutes les vulnérabilités évoquées dans les avis du CERT-FR doivent être…
Lire l’article completMultiples vulnérabilités dans les produits VMware (09 novembre 2026)
Objet : Multiples vulnérabilités dans les produits VMware Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans les produits VMware. Elles permettent à un attaquant de provoquer un problème de sécurité non spécifié par l'éditeur. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Bulletin de sécurité VMware 39514 du 06 novembre 2026 Bulletin de sécurité VMware…
Lire l’article completActivités cyber offensives ciblant la France menées par des acteurs iraniens liés au CGRI (09 novembre 2026)
Objet : Activités cyber offensives ciblant la France menées par des acteurs iraniens liés au CGRI Une gestion de version détaillée se trouve à la fin de ce document. Les membres du Centre de Coordination des Crises Cyber (C4) * ont observé plusieurs attaques à but de déstabilisation menées à l’encontre des intérêts français, qu’ils sont en mesure d’imputer aux unités cyber-offensives Shahid Shoostari et Shahid Kaveh, opérant au sein du Centre électronique et…
Lire l’article complet Cybersécurité
He arrested a hacker, then spent 18 months clearing his own name. Now he’s a cybersecurity VC.
Every time venture capitalists write a check, they’re secretly running numbers in their heads about different exit scenarios. It’s their job as fiduciaries. But nearly all will tell you (publicly, anyway) that every portfolio company is headed for an IPO. Stephen Ward, the co-founder of Brightmind Partners, a two-year-old cybersecurity fund in New York, says otherwise outright. “You have to sell on the way up,” he says. Ward’s unvarnished pragmatism is one reason he…
Lire l’article complet Cybersécurité
AI broke the cybersecurity world. What’s next?
Today, I’m talking with Alex Stamos, chief security officer at Cognition and longtime cybersecurity expert, about what a mess cybersecurity is right now. This episode is part one of a special series looking at AI in real life. I’ve always enjoyed talking to Alex because he’s so direct, and you’re going to hear him say that the multibillion-dollar cybersecurity industry as we’ve known it is essentially overdue to the unrelenting, AI-boosted waves of hacks,…
Lire l’article complet Cybersécurité
Chainalysis says hackers stole credentials and tokens for all of its customers
Blockchain analysis firm Chainalysis said that hackers have obtained sensitive personal information—including names, usernames, password hashes, and live tokens—for all of its users following a breach of its network security. The accomplishment could be a major coup for the attackers. Both Chainalysis and public sources have revealed a long list of high-profile customers, including government agencies such as the FBI, US Immigration and Customs Enforcement agency, and the US Air Force, as well as…
Lire l’article complet Cybersécurité
Hundreds of Artex AI hacking tools found publicly exposed to the web
Security researchers have discovered hundreds of copies of a Chinese-made AI hacking tool publicly exposed to the internet for anyone to access, potentially allowing outsiders to launch cyberattacks against unsuspecting targets. The hacking software, called Artex, is an open source autonomous penetration testing tool, meaning software that automatically probes computer systems for weaknesses, and it’s been linked to several cyberattacks since its public release in July. As open source software, it’s free for anyone…
Lire l’article completMultiples vulnérabilités dans le noyau Linux d'Ubuntu (06 novembre 2026)
Objet : Multiples vulnérabilités dans le noyau Linux d'Ubuntu Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans le noyau Linux d'Ubuntu. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire, une atteinte à l'intégrité des données et un contournement de la politique de sécurité. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf.…
Lire l’article completMultiples vulnérabilités dans le noyau Linux de Red Hat (06 novembre 2026)
Objet : Multiples vulnérabilités dans le noyau Linux de Red Hat Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans le noyau Linux de Red Hat. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Se référer au bulletin de sécurité de l'éditeur pour l'obtention…
Lire l’article completMultiples vulnérabilités dans les produits IBM (06 novembre 2026)
Objet : Multiples vulnérabilités dans les produits IBM Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans les produits IBM. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Bulletin…
Lire l’article complet Cybersécurité
Meet *sshole, the vulnerability that lets hackers SSH into Linux devices
Devices running some configurations of Alpine Linux, and possibly other distributions, are affected by a decade-old vulnerability that allows attackers to log into devices with no password. The vulnerability exists in the interaction between OpenSSH, the code library implementing SSH connections, and musl, a lightweight alternative to the libc library that, unlike most other Linux distributions, is used in Alpine. Further, OpenSSH using musl (pronounced muscle) must not use PAM (pluggable authentication modules), a…
Lire l’article complet Cybersécurité
OpenAI released a new cybersecurity model. Is that enough?
Max Justicz, the chief technology officer and co-founder of the startup Charge Robotics, used an OpenAI model to find a severe vulnerability that — if exploited — could allow hackers to take control of servers running Ubuntu, a widely used open source Linux-based operating system. Justicz, who has a hobbyist’s interest in cybersecurity and previously found a vulnerability in the same codebase, told TechCrunch that he found this issue using GPT 5.6 Sol, released…
Lire l’article complet Cybersécurité
New Android exploit only needs you to install an app to wreck your phone
Affiliate links on Android Authority may earn us a commission. Learn more. Even though Android is a relatively safe operating system, with several security measures in place, threat actors’ ingenuity still keeps finding ways to exploit weaknesses. We recently shared information about malware that can empty your bank accounts in secret, and now, researchers have found a separate Android flaw that could leave your phone outright unusable. Normally, malicious apps need to request permissions…
Lire l’article complet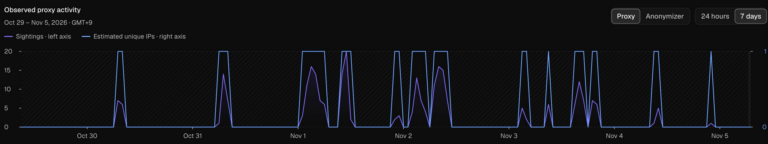 Cybersécurité
Want to Rent an Internet Address at the White House?
Several staffers at the White House are using computers or mobile devices equipped with residential proxy services that render their internet address available for others to rent, security experts warned today. One of the proxy services is a Russian company whose founder’s web hosting business was ground zero for cyberattacks against election systems in Arizona and Illinois in 2016. The security firm Layer3 Intel said it detected multiple residential proxy nodes beaconing out from…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans Microsoft Edge (05 novembre 2026)
Objet : Multiples vulnérabilités dans Microsoft Edge Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans Microsoft Edge. Elles permettent à un attaquant de provoquer une atteinte à la confidentialité des données et un problème de sécurité non spécifié par l'éditeur. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Bulletin de sécurité Microsoft Edge CVE-2026-118309 du…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans MongoDB (05 novembre 2026)
Objet : Multiples vulnérabilités dans MongoDB Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans MongoDB. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, un déni de service à distance et une atteinte à la confidentialité des données. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Bulletin de…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans OpenOffice (05 novembre 2026)
Objet : Multiples vulnérabilités dans OpenOffice Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans OpenOffice. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une atteinte à la confidentialité des données et une atteinte à l'intégrité des données. Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Bulletin de…
Lire l’article completVulnérabilité dans OpenSSH (05 novembre 2026)
Une gestion de version détaillée se trouve à la fin de ce document. Le 5 novembre 2026, OpenSSH a publié un avis de sécurité concernant une vulnérabilité qui permet à un attaquant de contourner l’authentification d'un service SSH. En effet, sur les systèmes Linux qui utilisent la bibliothèque standard C musl, compilés sans support PAM ou avec PAM désactivé, un attaquant peut se connecter en fournissant deux mots de passe, dont le deuxième est…
Lire l’article complet Cybersécurité
Hackers exploited iOS and Android flaws to infect phones
Hackers possibly linked to the Kremlin exploited previously patched iOS and Android flaws in an attempt to hack visitors of multiple websites, including one celebrating the 250th anniversary of American independence, researchers said Wednesday. The attackers, which the researchers assessed with “moderate to high confidence” were part of Russia’s Foreign Intelligence Service, targeted other sites, many with links to that country’s ongoing war against Ukraine. The attacks began when iPhone or Android users visited…
Lire l’article complet Cybersécurité
Binance says hackers who stole billions in crypto spent months planning heist
The hackers who stole billions of dollars in cryptocurrency from the Binance exchange spent months working on the theft and used both social engineering and novel malware in the process, the company said Tuesday. The heist, which both the FBI and the TRM Security firm attributed to North Korean actors, initially targeted $6.34 billion in cryptocurrency from Binance wallets. The exchange has since frozen or intercepted $2.85 billion of that sum. Binance said it…
Lire l’article complet Cybersécurité
☕️ [MàJ] Le Crédit Mutuel Arkéa victime d’une cyberattaque
Mise à jour 20 h – Le Crédit Mutuel Arkéa a publié de nouveaux détails sur la cyberattaque dont l’établissement a été victime. D’abord, l’entreprise dément que les pirates soient passés par Fortuneo : « Les attaquants sont passés par la plateforme d’un de nos prestataires et ont ainsi atteint le Crédit Mutuel Arkéa directement. » Nous avons donc changé le titre de cet article en conséquence. La banque précise le mode opératoire de…
Lire l’article complet Cybersécurité
ZDNET Morning 04/11/2026 : Recommandations Netflix avec IA Gen, Anatomie du piratage de Binance, Canva restructure,…
Le ZDNET Morning le brief de l'actu tech pour les pros tous les matins à 9h00. Transformation numérique, IA, matériel, logiciels,... ne passez pas à côté de ce qui fait la Une du secteur. Le ZDNET Morning c'est LE condensé de l'actu tech pour les pros tous les matins à 9h00 sur le site. Transformation numérique, IA, matériel, logiciels,... ne passez pas à côté de ce qui fait la Une du secteur. 🎬 Netflix…
Lire l’article complet Cybersécurité
☕️ L’Établissement français du sang touché par le piratage de certaines chambres froides
Après les frigos de plusieurs enseignes de supermarché en France puis en Europe, c’est maintenant les chambres froides de l’Établissement français du sang (EFS) qui ont été visées par un piratage. Selon le Canard enchaîné, le prestataire de l’établissement public, Coolworld, a été ciblé par une cyberattaque dans la nuit de dimanche 1er novembre au lundi 2. Coolworld est censé assurer la maintenance des chambres froides de l’établissement qui gère les centres de collecte…
Lire l’article complet