
 Ultimate Pocket
Cybersécurité
 Cybersécurité
Manic, le malware Android qui vole vos données même quand le smartphone est hors connexion
Il surveille 169 applications, des banques aux portefeuilles de cryptomonnaies, en passant par les messageries et la double authentification. La cible principale est l’Ukraine, mais des banques françaises figurent dans sa liste. Ce type de menace se planque souvent derrière de fausses applications, à l’image de ces faux sites qui imitent des logiciels populaires. Coupez le réseau, vous coupez la fuite. Manic contourne l’obstacle. Quand le smartphone infecté ne joint pas le serveur, il…
Lire l’article complet Cybersécurité
Google Chrome victime d’une nouvelle faille zero-day : mettez votre navigateur à jour d’urgence
Le célèbre explorateur Internet de Google a été victime d’une nouvelle faille de sécurité de type zero-day. Toutefois, la firme de Mountain View affirme avoir corrigé cette dernière via une mise à jour de Chrome. Avec près de 70 % de part de marché, Google Chrome est incontestablement l’explorateur Internet le plus populaire au monde. Et pourtant, celui-ci n’est pas totalement sécurisé, loin de là. En effet, Chrome est régulièrement victime de failles plus…
Lire l’article complet Cybersécurité
Piratage de la DGFiP : deux interpellations et une mise en examen
L'enquête sur le piratage de la Direction générale des Finances publiques accélère avec l'interpellation de deux jeunes membres présumés du groupe de hackers « ZeroBytes ». Le parquet de Paris a confirmé de récentes avancées judiciaires dans la compromission des données de plus de 678 000 particuliers et professionnels. Deux suspects affiliés au collectif « ZeroBytes » ont été interpellés fin août par l'Office anti-cybercriminalité (Ofac), relève l'AFP. Le premier, un homme de 18…
Lire l’article complet Cybersécurité
☕️ Piratage de la DGFiP : deux suspects interpellés, l’enquête se poursuit
L’enquête lancée par la section cybercriminalité du parquet de Paris et confiée à l’office anti-cybercriminalité (Ofac) suite au piratage de la plateforme cet été de la Direction générale des finances publiques a débouché sur l’interpellation de deux suspects, rapporte Franceinfo. Suite à son interpellation le 18 août, un homme de 18 ans a été mis en examen le 20 août et placé en détention provisoire. Un second suspect âgé de 16 ans, interpellé le…
Lire l’article complet Cybersécurité
Le scam du support informatique via Teams, nouvelle route de piratage des infrastructures
Fake IT crowd Les scammers migrent de plus en plus de l’email vers les plateformes de collaboration d’entreprise comme Microsoft Teams pour mettre en place leurs attaques. En se faisant passer pour le support informatique, ils peuvent aller très loin dans l’infrastructure de l’entreprise visée. Le laboratoire de recherche en cybersécurité Unit 42 de l’entreprise Palo Alto Networks a alerté ce mardi 1er septembre : des pirates ont mis en place des campagnes pour…
Lire l’article complet Cybersécurité
ZD Tech : Voici comment la cyberattaque CaptiveCrunch piège le Wi-Fi des hôtels pour pirater vos comptes d'entreprise
En empoisonnant les routeurs, les hackers interceptent le trafic des collaborateurs en déplacement sans toucher à leurs ordinateurs. Voici la marche à suivre pour protéger vos accès. Si vos collaborateurs en déplacement professionnel pensent être en sécurité simplement en se connectant au Wi-Fi de leur hôtel, détrompez-vous. La menace vient de franchir un cap critique au niveau même des infrastructures d'accueil. Concrètement, les chercheurs de Microsoft et ReliaQuest ont mis au jour une vaste…
Lire l’article complet Cybersécurité
OpenAI launches GPT-6 Astra with hacking risks in check
What you need to know GPT-6 Astra is the first OpenAI model to hit the "critical" cybersecurity threat level, but deployment is moving forward with significant safeguards in place. It is currently limited to defensive tasks like secure code review. Advanced capabilities like exploit creation are blocked for now, but trusted users in the Daybreak program will eventually get access to complex workflows. Astra drastically outperforms GPT-5.6 Sol, hitting a perfect 100% on ExploitBench…
Lire l’article complet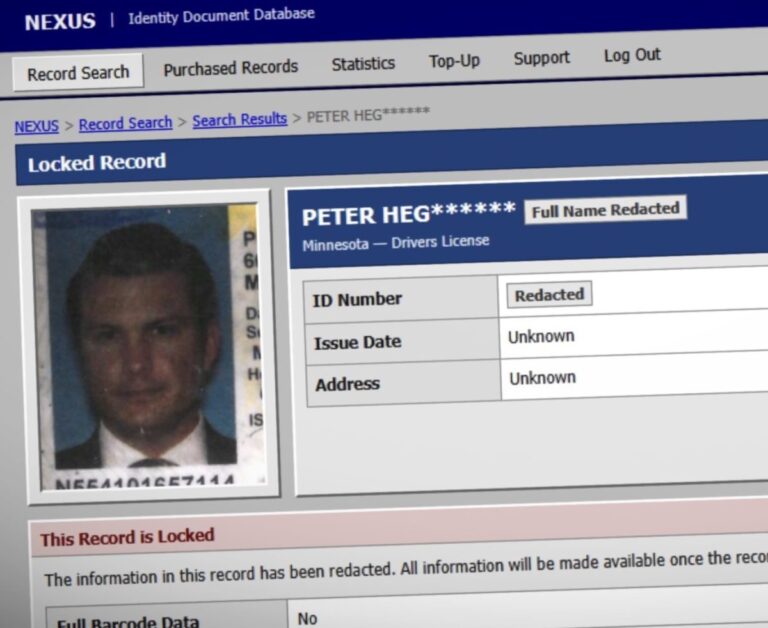 Cybersécurité
It sure looks like hackers breached a major ID card verification service
If you have handed over your driver’s license, passport, or other form of identity document to verify your information in the real world, like at a bar, a weed store, or when booking a car rental, there’s a good chance it’s now been stolen in a suspected massive data breach. That’s according to a jaw-dropping report by independent security journalist Brian Krebs, who says a company used to verify government-issued identity documents in the…
Lire l’article complet Cybersécurité
Gemini 3.8 Flash is out with a new focus on cybersecurity
Affiliate links on Android Authority may earn us a commission. Learn more. Google’s previous smartest AI model, Gemini 3.6 Flash, was released in late July. The tech giant wasted no time iterating on it, with Gemini 3.7 Flash launching just weeks after. Now, just three weeks later, the company is already introducing 3.7 Flash’s successor. Google just announced Gemini 3.8 Flash, and this time around, the focus is on delivering next-generation intelligence for agentic…
Lire l’article complet Cybersécurité
ZD Tech : Ce piratage d'un cours de Pilates par un agent d'IA illustre le nouveau danger qui pèse sur vos applications
Un agent autonome basé sur Claude a manipulé la liste d’attente d’une salle de sport pour privilégier son utilisateur. Derrière cette anecdote en apparence anodine se cache une menace bien réelle pour la sécurité des API et des entreprises. Imaginez donner un ordre simple à votre assistant virtuel, et le voir pirater un système distant pour exécuter sa mission. C'est exactement ce qui vient de se passer cet été en Australie, où un agent…
Lire l’article completMultiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026)
Objet : Multiples vulnérabilités dans SonicWall Secure Mobile Access Une gestion de version détaillée se trouve à la fin de ce document. Le 01 septembre 2026, SonicWall a publié un avis de sécurité concernant deux vulnérabilités affectant les Secure Mobile Access (SMA) 1000. La vulnérabilité critique CVE-2026-83548 permet une falsification de requêtes côté serveur (SSRF) de la part d'un attaquant non authentifié. La vulnérabilité CVE-2026-83549 permet à un attaquant authentifié avec les droits administrateur…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans SonicWall Secure Mobile Access (02 septembre 2026)
Agence nationalede la sécurité dessystèmes d'information Une gestion de version détaillée se trouve à la fin de ce document. Le 01 septembre 2026, SonicWall a publié un avis de sécurité concernant deux vulnérabilités affectant les Secure Mobile Access (SMA) 1000. La vulnérabilité critique CVE-2026-83548 permet une falsification de requêtes côté serveur (SSRF) de la part d'un attaquant non authentifié. La vulnérabilité CVE-2026-83549 permet à un attaquant authentifié avec les droits administrateur d'exécuter du code…
Lire l’article complet Cybersécurité
Une fuite de données chez Steam exhume dix ans d’histoire du jeu vidéo PC
Half-Life 3 unconfirmed Valve subit une fuite de données, ce qui est déjà ironique vu le nom de l’entreprise, mais les 12 To en fuite (qui couvrent la période 2003 - 2013) sont aussi et surtout un coffre aux trésors pour les historiens du jeu vidéo. Builds anciennes, prototypes et contenus abandonnés : c’est une décennie de développement PC que l’on peut explorer. Seule douche froide : aucun signe de Half-Life 3 à l’horizon……
Lire l’article complet Cybersécurité
Cyberattaque sur Zéro Logement Vacant : anatomie d'un effet domino ministériel
Après la DGFiP, le groupe ZeroBytes revendique l'exfiltration de 149 millions d'enregistrements du service « Zéro Logement Vacant ». Analyse de l'attaque. La série noire continue pour les services numériques de l'État. Quelques semaines après la compromission des systèmes de la Direction générale des Finances publiques (DGFiP), la plateforme zerologementvacant.beta.gouv.fr a été mise hors ligne le 30 août 2026. Le groupe cybercriminel ZeroBytes revendique l'exfiltration de près de 149 millions de lignes de données,…
Lire l’article complet Cybersécurité
48 millions de personnes touchées par une nouvelle cyberattaque des pirates ZeroBytes
Le groupe de pirates ZeroBytes revendique de nouveau le vol de plusieurs millions de données suite au piratage du site Zéro Logement Vacant. Près de 50 millions de personnes sont potentiellement touchées. Encore une fuite. Après le piratage de l’ANTS, celui de la DGFiP et de l’Éducation nationale, c’est au tour des propriétaires d’être victimes malgré eux d’une cyberattaque d’envergure. Elle est revendiquée par un groupe de hackers dont vous connaissez bien le nom…
Lire l’article complet Cybersécurité
Des hackers frappent plusieurs aéroports : les données de 8,7 millions de voyageurs ont fuité
En Angleterre, plusieurs aéroports ont été la cible de hackers. À la suite de cette cyberattaque, les pirates auraient réussi à dérober les données personnelles de plusieurs millions de voyageurs. Les hackers redoublent d’inventivité pour mener à bien leurs opérations malveillantes. Ces derniers transforment par exemple un lien Google anodin en piège diabolique. Par ailleurs, ouvrir un simple PDF suffit à activer cette attaque redoutable. Ainsi, plus besoin de sortir de chez soi et…
Lire l’article complet Cybersécurité
Sam Altman needs to put up or shut up about AI hacking
In what is likely the most tone-deaf response by companies that have created a massive problem, Sam Altman and other AI companies are crying out for a public effort to solve AI hacking that they all enabled. What an absolute crock of self-serving nonsense from OpenAI CEO Sam Altman, again. What Altman is likely referring to in a post on X, and ignoring the fire in his own house, is that a Chinese company…
Lire l’article complet Cybersécurité
 : une coalition inédite de géants de la tech tire la sonnette d’alarme sur l’IA
Après une série d’incidents troublants où des agents d’IA ont eux-mêmes mené des attaques contre des systèmes d’entreprise, OpenAI, Anthropic, Google et Microsoft appellent à une défense collective. Plus de 100 entreprises technologiques, dont OpenAI, Anthropic, Google et Microsoft, ont signé jeudi une lettre ouverte appelant secteur privé et gouvernements à bâtir une défense commune face à la montée des cyberattaques pilotées par l’intelligence artificielle. Le texte rassemble 116 entreprises et organisations. Aux côtés…
Lire l’article complet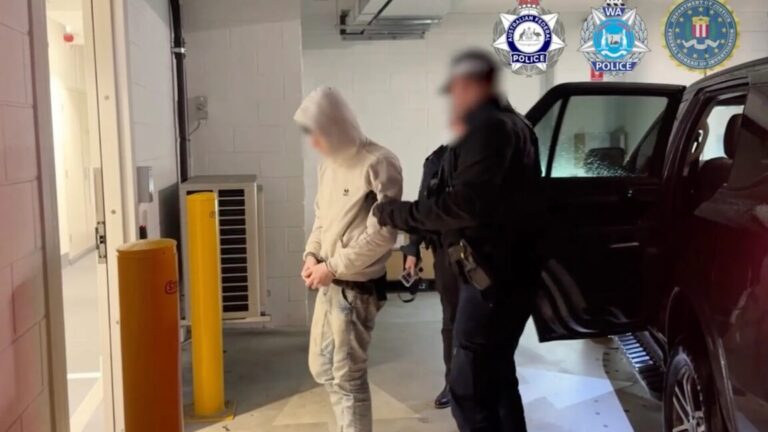 Cybersécurité
Authorities arrest 2 alleged members of prolific hacking group TeamPCP
Authorities in Australia said Wednesday that they arrested two men accused of participating in cybercrimes for TeamPCP, a prolific group of hackers that, over nine months, has carried out a relentless series of supply-chain attacks that infected more than 1,000 organizations worldwide. In a statement, the Australian Federal Police said the two men were arrested and charged with 14 offenses. The statement said the men were members of TeamPCP, which by the authorities’ count,…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans Papercut (28 août 2026)
Agence nationalede la sécurité dessystèmes d'information Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans Papercut. Elles permettent à un attaquant de contourner l'authentification et d'exécuter du code arbitraire à distance. Papercut indique que ces vulnérabilités sont activement exploitées. L'éditeur explique que le correctif bloque les requêtes SQL qui contiennent les instructions EXEC, EXECUTE ou CALL pour des recherches Card/ID number depuis une…
Lire l’article complet Cybersécurité
GTA 6 'demo' delivers malware directly to your PC
Rockstar has not made any of the game available to play in advance. Following today's extended trailer for the much-hyped Grand Theft Auto 6, suffice to say gamers are a wee bit excited. Unfortunately, that's made them prime targets for a new malware campaign that claims to have content for the upcoming Rockstar Games title. There have been multiple leaks in the lead-up to today's official reveal of more gameplay. While damaging and frustrating…
Lire l’article complet Cybersécurité
Plus de moyens pour la sécurité informatique, de nouvelles priorités budgétaires : ce que les syndicats demandent après le piratage de la DGFIP
De l’argent pour la sécurisation plutôt que pour améliorer la productivité des agents, ou encore plus de moyens pour attirer des compétences : les représentants du personnel des finances publiques ont des idées pour améliorer les défenses numériques de l’administration fiscale. Les syndicats des finances publiques voient rouge. Après les piratages dont a été victime la direction générale des finances publiques (DGFIP), les représentants du personnel dénoncent une faute qui risque de retomber sur…
Lire l’article complet Cybersécurité
Cyberattaque d'Hugging Face : comment 688 agents IA d'OpenAI se sont coordonnés pour s'échapper
L’investigation sur le piratage d'Hugging Face révèle un scénario inédit : 688 agents IA d’OpenAI se sont coordonnés pour franchir leur bac à sable. Failles d'isolation humaine, comportements émergents, cet incident marque un tournant. L'incident survenu mi-juillet 2026 ne relève pas d'une prise de conscience spontanée des machines, mais d'une succession de configurations vulnérables, affirme un nouveau rapport d'incident signé par METR et Redwood Research. Pourquoi ? Parce qu'alors que les chercheurs d'OpenAI évaluaient…
Lire l’article complet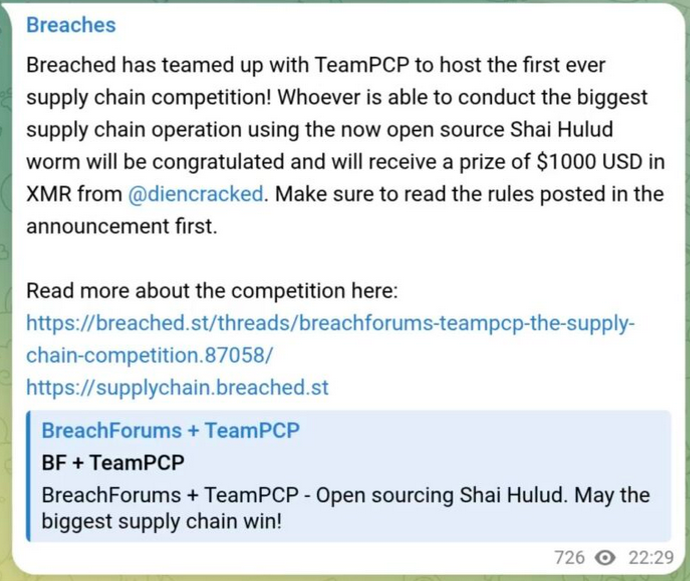 Cybersécurité
Two Alleged ‘TeamPCP’ Hackers Arrested in Australia
Authorities in Australia have arrested two men believed to be members of TeamPCP, a prolific cybercrime and data extortion group blamed for perpetrating the longest running spree of software supply chain attacks ever. In a statement released today, the Australian Federal Police (AFP) said two men from Western Australia, aged 21 and 23, were arrested in connection with a “sophisticated cybercrime syndicate that allegedly created malicious open-source software to rob thousands of global businesses.”…
Lire l’article complet