
 Ultimate Pocket
Cybersécurité
 Cybersécurité
The inside story on why OpenAI agents hacked Hugging Face
The models responsible for last month’s agent hack of Hugging Face had been inadvertently trained to cheat and to communicate with each other, according to an OpenAI technical report released today. The hack, which a group of agents undertook to find solutions for a cybersecurity test that they were stuck on, has confirmed some experts’ fears that AI models might take actions that defy human desires and expectations. Since the hack, OpenAI employees—as well…
Lire l’article complet Cybersécurité
Actualité : Piratage des impôts : des victimes attaquent l’État pour être indemnisées, comment rejoindre l’action collective
L'action collective est donc dirigée contre l'État après le double piratage de la Direction générale des Finances publiques aussi appelée DGFiP. Toute personne qui a été notifiée de son piratage par l'administration fiscale peut effectuer une démarche. C'est sur RMC que Jérémy Roche a parlé d'un millier de personnes dans cette démarche indemnitaire coordonnée contre l'État. À la mi-août, l'avocat a ouvert les inscriptions avec un formulaire en ligne pour les victimes des fuites…
Lire l’article complet Cybersécurité
CISA confirms hackers targeted over 100 US water systems during July
U.S. cybersecurity agency CISA said it has observed cyberattacks targeting over 100 internet-exposed systems across the U.S. water and wastewater sector, amid a wave of hacks targeting American critical infrastructure. The number of affected systems provides new context to the scale of the ongoing cyberattacks targeting water providers in Michigan, Minnesota, and at least five other states. The federal agency, which oversees cybersecurity defense and critical infrastructure protections, said in an advisory that the…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans Keycloak (25 août 2026)
Agence nationalede la sécurité dessystèmes d'information Une gestion de version détaillée se trouve à la fin de ce document. De multiples vulnérabilités ont été découvertes dans Keycloak. Elles permettent à un attaquant de provoquer un contournement de la politique de sécurité et un problème de sécurité non spécifié par l'éditeur. Le CERT-FR a connaissance d'une preuve de concept publique pour la vulnérabilité CVE-2026-18963 qui permet à un attaquant non authentifié de prendre le contrôle…
Lire l’article complet Cybersécurité
Piratage des téléphones EncroChat : la piste de la faille « Bad Binder »
Selon un rapport d’une société de cybersécurité, les français se seraient appuyés sur la faille « Bad Binder » pour pirater les téléphones EncroChat. Jusqu’ici, les coulisses du piratage par les gendarmes et les spécialistes de la direction générale de la sécurité intérieure (DGSI) de la solution de messagerie sécurisée Encrochat restaient bien floues. Comme expliqué lors du dévoilement de ce coup de filet spectaculaire, en juillet 2020, les deux dispositifs techniques clés pour…
Lire l’article complet Cybersécurité
Piratage de la DGFiP : des centaines de victimes attaquent l’État en justice
Depuis lundi, l’État fait face à une action collective. En effet, l’avocat au barreau de Béziers spécialisé en protection des données personnelles, Me Jérémy Roche, a annoncé sur franceinfo que « plusieurs centaines de personnes » victimes du piratage des impôts de cet été ont rejoint cette démarche. L’objectif : obtenir réparation des préjudices subis. L’action s’appuie sur l’article 82 du RGPD, en vigueur depuis 2018 : toute personne ayant subi un dommage matériel…
Lire l’article complet Cybersécurité
Vous pensez être protégé après avoir changé votre mot de passe ? Ce dangereux malware prouve le contraire
Sur le dark web, un nouveau malware fait parler de lui. Celui-ci permet à l’attaquant non seulement de voler vos identifiants, mais également de continuer à avoir accès à vos comptes même après un changement de mot de passe. Le moins que l’on puisse dire, c’est qu’en 2026, les hackers redoublent d’inventivité pour commettre leurs méfaits. Ces derniers déploient des malwares toujours plus performants, notamment grâce aux avancées en matière d’intelligence artificielle. L’année dernière,…
Lire l’article complet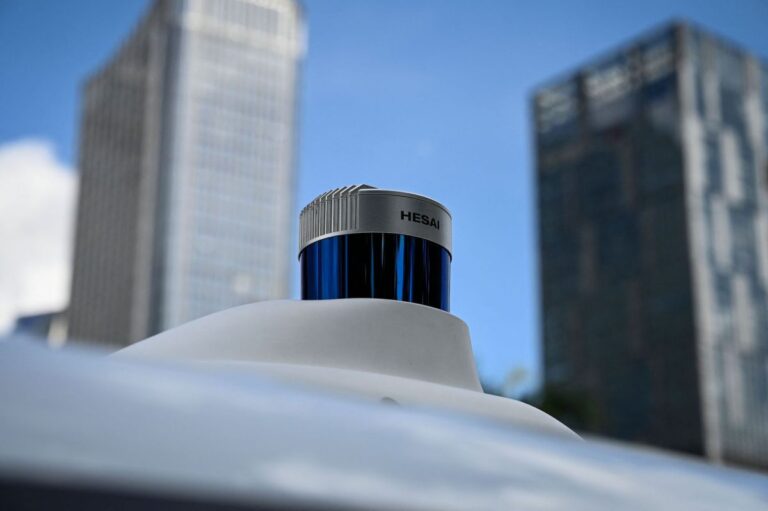 Cybersécurité
US government lab is probing Chinese lidar for security vulnerabilities
A Department of Energy lab is investigating whether Chinese lidar sensors might pose a security risk if they become widely used on vehicles in the United States, TechCrunch has learned. The review is being performed by the Idaho National Laboratory, according to two people familiar with the effort, who were granted anonymity to discuss it. The lab has said the research is being funded by a company — or a group of companies —…
Lire l’article complet Cybersécurité
Le piratage du ministère de l’Intérieur : un coup de bol opportuniste, et même pas ciblé
Ils ne savaient pas que c'était possible, alors ils l'ont fait L’enquête de l’Office anticybercriminalité (OFAC) sur le piratage de fichiers du ministère de l’Intérieur révèle qu’il a commencé par la compromission de l’ordinateur personnel d’un fonctionnaire du ministère de… l’Agriculture. Le ou les auteurs de l’intrusion ont ensuite passé deux mois et demi à farfouiller leurs systèmes respectifs, parvenant à franchir près d’une dizaine de lignes de défense en profondeur, avant de réussir…
Lire l’article complet Cybersécurité
ZDNET Morning 21/08/2026 : Fuite de données chez SFR, Test du Google Pixel 11 Pro XL, Google Discover en langage naturel,…
Le ZDNET Morning le brief de l'actu tech pour les pros tous les matins à 9h00. Transformation numérique, IA, matériel, logiciels,... ne passez pas à côté de ce qui fait la Une du secteur. Le ZDNET Morning c'est LE condensé de l'actu tech pour les pros tous les matins à 9h00 sur le site. Transformation numérique, IA, matériel, logiciels,... ne passez pas à côté de ce qui fait la Une du secteur. 🔒 Fuite…
Lire l’article complet Cybersécurité
Nouvelle fuite de données chez SFR : une récidive qui ravive le risque d'ingénierie sociale
Touché à nouveau par une violation de données ciblant ses outils internes de gestion, l'opérateur SFR voit les coordonnées personnelles et bancaires de ses abonnés exposées. SFR fait face à une nouvelle vulnérabilité de ses systèmes d'information. Le périmètre des données exfiltrées s'avère particulièrement sensible pour les abonnés concernés. « SFR a détecté un incident de sécurité suite à un acte de cyber malveillance dont les conséquences ont pu se traduire par l’accessibilité temporaire…
Lire l’article complet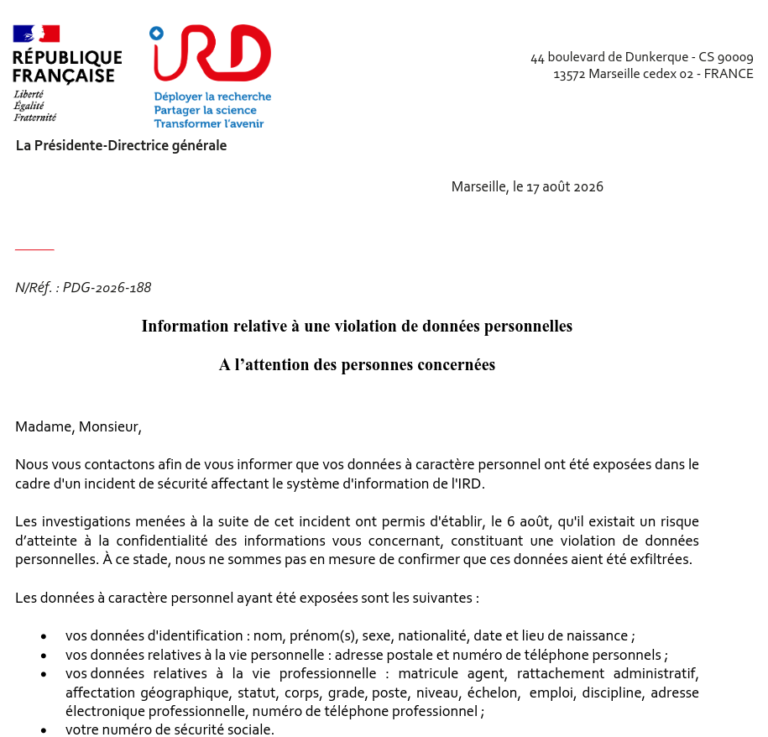 Cybersécurité
☕️ L’IRD confirme un piratage, les données de 7 500 personnes exposées
L’Institut de recherche pour le développement (IRD) a annoncé ce mardi 18 aout à son personnel, via une lettre en PDF que Next a pu se procurer, qu’une « intrusion d’origine externe dans son système d’information » a eu lieu cet été. Ce piratage a conduit, selon la PDG de l’institut, Valérie Verdier, qui signe ce courrier, « à l’exposition des données de 7 500 personnes ». Ce chiffre est particulièrement frappant lorsqu’on le…
Lire l’article complet Cybersécurité
Piratage de la DGFiP et de l’Éducation nationale : les données en vente sur le dark web
Les attaques successives contre la DGFiP et l’Éducation nationale par le même pirate ont déjà des conséquences : les données des citoyens français sont mises en vente sur un forum pour cybercriminels sur le dark web. Des vagues de phishing et de tentatives d’arnaque risquent de déferler au cours des prochains mois. En l’espace de quelques jours, un pirate qui se fait appeler ZeroBytes s’est attaqué à la Direction Générale des Finances publiques (DGFiP),…
Lire l’article complet Cybersécurité
☕️ SFR prévient ses clients Fibre d’une fuite de données
À chaque jour sa fuite de données, ou presque. SFR a prévenu jeudi 20 août ses clients qu’un « incident de sécurité » avait été détecté le 2 juillet. Il a touché un outil de gestion d’analyse des raccordements fibre, qui a entraîné un accès non autorisé à des données : nom, prénom, civilité, adresse, numéro de téléphone mobile, identifiant de contrat et des données techniques liées à la ligne. Le groupe de pirates…
Lire l’article complet Cybersécurité
RED by SFR piraté : quelles sont les informations volées par les hackers ?
L’opérateur RED by SFR prévient ses clients d’un piratage survenu le 2 juillet 2026. De nombreuses données privées ont été dérobées lors de l’opération. Voyons lesquelles. L’été 2026 est une sombre période pour la cybersécurité en France. L’Éducation nationale se faisait pirater juste après la DGFiP, et voilà que c’est au tour de l’opérateur RED by SFR d’annoncer un vol de données. Il proviendrait du même groupe de hackers responsable des deux attaques mentionnées,…
Lire l’article complet Cybersécurité
Trois guides pour gouverner l’IA, le numérique et la cybersécurité
Un dirigeant, un DSI ou un responsable d’organisation ne cherche pas à accumuler les ouvrages théoriques. Face à la transformation des entreprises, son besoin est d’accéder à un parcours de lecture structuré qui l’aide à décider avec méthode : comprendre d’abord le système d’information dans son ensemble, sécuriser ce qui compte face aux menaces actuelles, puis déployer l’intelligence artificielle sans jamais perdre le contrôle de la trajectoire. Pour répondre à cette exigence, Guy de…
Lire l’article complet Cybersécurité
Nouvelle fuite de données en France : Red by SFR alerte ses clients
Recevez tous les soirs un résumé de l’actu importante avec Le Récap’ Les Français n’en ont pas fini avec les fuites de données cet été. Après le piratage de la DGFiP et la confirmation de celui du ministère de l’Éducation nationale quelques jours plus tard, c’est au tour du secteur privé de communiquer sur un incident de sécurité. Red by SFR a adressé un mail à ses clients le 20 août 2026 pour les…
Lire l’article complet Cybersécurité
CareCloud confirms 3.7M patients had their medical records stolen in data breach
Hackers have stolen the personal information and medical records of more than 3.75 million people in a data breach at health data giant CareCloud, the company has confirmed with federal regulators. The disclosure marks the first confirmation of the scale of the data breach, which is now confirmed to be the fifth-largest theft of health data in 2026 so far. CareCloud detailed the March data breach in a filing with the Department of Health…
Lire l’article complet Cybersécurité
ZDNET Morning 19/08/2026 : Transferts d'argent sur TikTok, Fuite de données à l'Éducation nationale, Recycler un ancien smartphone Android en serveur domestique,…
Le ZDNET Morning le brief de l'actu tech pour les pros tous les matins à 9h00. Transformation numérique, IA, matériel, logiciels,... ne passez pas à côté de ce qui fait la Une du secteur. Le ZDNET Morning c'est LE condensé de l'actu tech pour les pros tous les matins à 9h00 sur le site. Transformation numérique, IA, matériel, logiciels,... ne passez pas à côté de ce qui fait la Une du secteur. 💶 Transferts…
Lire l’article complet Cybersécurité
La mise à jour iOS 26.6.1 d'Apple corrige 29 failles de sécurité : voici pourquoi vous avez tout intérêt à l'installer
Tout comme macOS et iPadOS, la dernière mise à jour d'iOS corrige toute une série de failles de sécurité qui, sans cela, pourraient exposer votre appareil à des risques de piratage ou de plantage. Bien que la sortie d’iOS 27 soit prévue le mois prochain, Apple continue de mettre à jour iOS 26 pour corriger les dernières failles de sécurité. Lundi, la société a publié iOS 26.6.1 (ainsi que iPadOS 26.6.1 et macOS 26.6.2)…
Lire l’article complet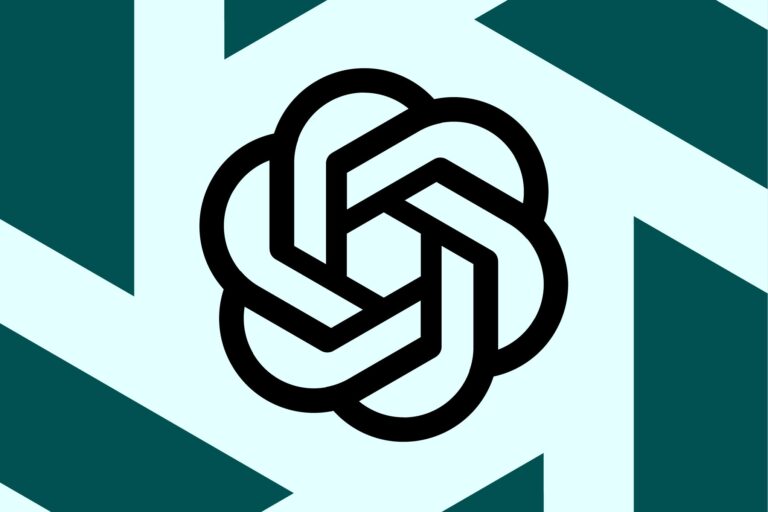 Cybersécurité
OpenAI lays out new security changes after its AI hacked Hugging Face
OpenAI is updating its research environments, monitoring, and alignment techniques to avoid another security fiasco. OpenAI is updating its research environments, monitoring, and alignment techniques to avoid another security fiasco. OpenAI is announcing security updates following the July news that its AI broke out of a sandboxed environment and accidentally hacked Hugging Face, including improvements to its research environments, monitoring, and alignment techniques. The company had already put the brakes on a new model,…
Lire l’article complet Cybersécurité
Actualité : Piratage des impôts et de l’Éducation nationale : ce que risque vraiment l’auteur de l’attaque
Tout d'abord, remettons un peu de contexte. Le 12 août 2026, une personne se présentant sous le pseudonyme ZeroBytes a revendiqué une attaque contre la DGFiP, l'administration fiscale française. Le lendemain, Bercy a confirmé l'information avec 678 000 particuliers et professionnels touchés. Mais l'attaque ne date pas de ce mois d'août, mais du 26 juin. ZeroBytes est passé par l'usurpation des identifiants d'un agent et d'un prestataire autorisé à se connecter. Pour les données…
Lire l’article complet Cybersécurité
Microsoft Copilot reveals secret input that allowed it to be hacked
It’s not every day that attackers can force a frontier AI model to cough up user passwords and other sensitive data without user confirmation. That’s exactly what researchers recently did to Microsoft 365 Copilot Enterprise. Even more unusual is the source they tapped to discover the critical vulnerability that made their exploit possible. Rather than employing reverse engineering or other traditional vulnerability-hunting methods, they asked Copilot. The LLM assistant readily complied. Researchers at security…
Lire l’article complet Cybersécurité
Les fans de Pokémon voient leurs commandes annulées après une cyberattaque qu’ils n’ont pas vue venir
Les amateurs de peluches Pikachu ne pensaient certainement pas recevoir une telle alerte. La boutique officielle Pokémon les informe que leurs données personnelles ont probablement circulé ailleurs. Pourtant, aucun pirate n’a pénétré directement dans les systèmes de l’entreprise. Sur Internet, une commande implique davantage que son simple règlement. Le vendeur communique au transporteur le nom, l’adresse ainsi que le numéro de téléphone nécessaire pour remettre le colis. Ces informations intéressent fortement les cybercriminels. En…
Lire l’article complet