Aussitôt découverte, aussitôt exploitée : la faille Metabase, dont a été victime l’Anssi, rappelle l’accélération du tempo entre attaquants et défenseurs.
Son score est de dix, le plus haut niveau que peut atteindre une vulnérabilité. Au début du mois d’août 2026, la plateforme d’analyse open source Metabase lance l’alerte. Elle vient de détecter l’exploitation d’une faille de sécurité inconnue contre sa solution.
« Après avoir obtenu l'accès à votre instance, un attaquant pourrait injecter du code SQL arbitraire dans la base de données, ce qui lui donnerait un accès administrateur », indique alors l’entreprise à ses utilisateurs hébergeant eux-même Metabase.
De manière plus détaillée, il s’agissait d’une attaque en chaîne autour de la réinitialisation des mots de passe exploitant l’interaction de quatre couches de la base de code, décortiquera plus tard l’éditeur.
« En raison de la complexité de cette attaque, de la connaissance requise de notre code source et du comportement de deux dépendances imbriquées, nous pensons que cette attaque a nécessité d'importantes capacités LLM », ajoutera l'entreprise.
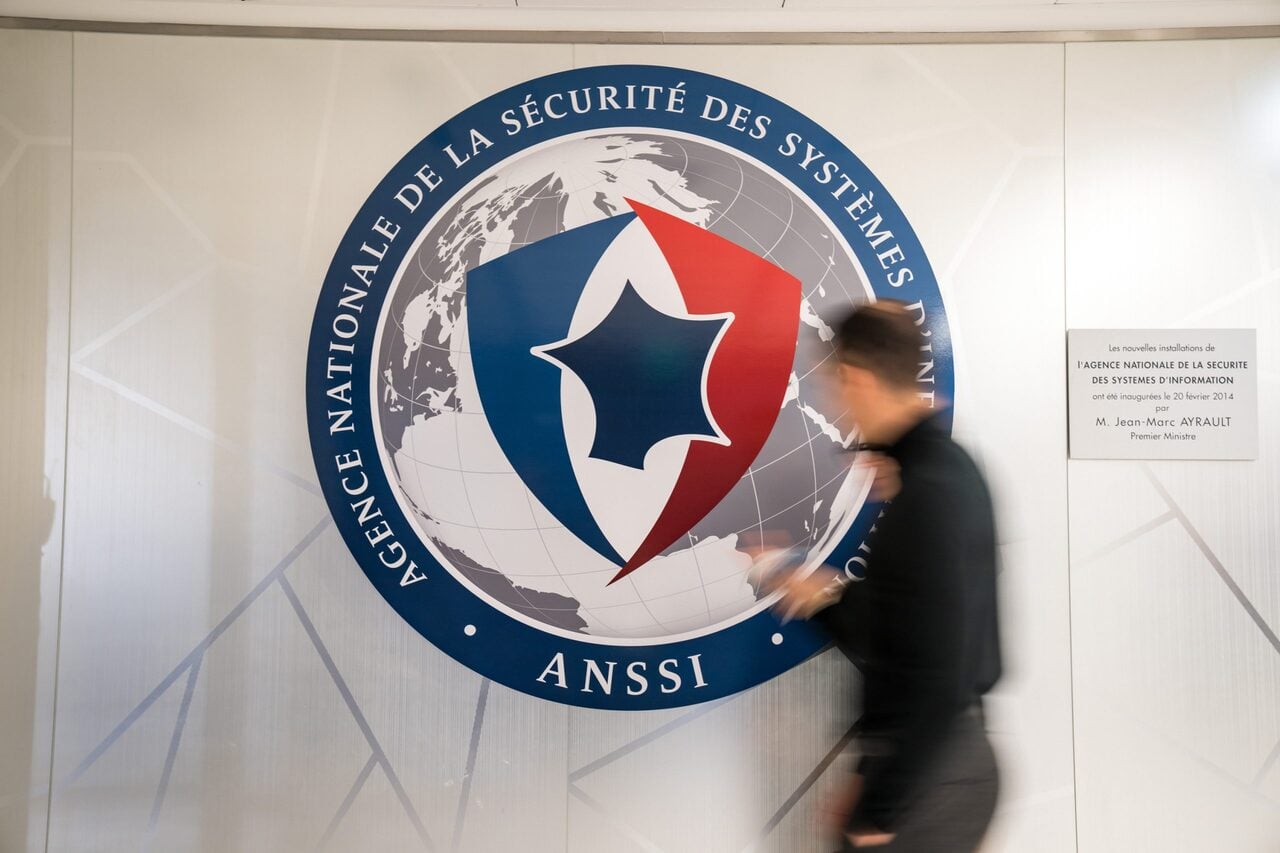
Une faille regardée de près en France. Début septembre, le cyber-pompier français indique avoir eu connaissance « de nombreuses compromissions ». Et pour cause : l’Anssi elle même a été touchée par l’incident, vient d'admettre récemment cette dernière dans son premier point de situation de l’opération « REACTIV ».
L’exploitation de cette vulnérabilité a ainsi entraîné pour le laboratoire d’innovation de l’Anssi la compromission de 118 comptes utilisateurs Metabase, dont une trentaine de comptes d’utilisateurs externes. Concrètement, il s’agit de données statistiques d’utilisation, des identifiants, des courriels et des mots de passe hachés, liste le Cert-FR.
Metabase est utilisé par l’agence dans le cadre du développement de services numériques. « Des mesures de sécurisation ont été mises en place, notamment la mise à jour des instances vulnérables et un renouvellement des mots de passe pour l’ensemble des comptes, précise l’Anssi. Les comptes n’ayant pas été utilisés depuis plus de trois mois ont été désactivés. »
Devant l’Assemblée nationale, Vincent Strubel est revenu sur cet incident. Manifestement un peu vexé, le directeur général de l’Anssi en a toutefois profité pour tenter de faire de la pédagogie. Cette attaque est ainsi « illustratrice » de la menace, rappelle-t-il.
Elle a en effet été détectée le jour même de la publication de la vulnérabilité et a visé tout un éventail d’administrations publiques, dont l’Anssi. Assez simple à mettre en œuvre, elle a enfin ciblé un « outil très déployé, peu surveillé parce que finalement bien innocent ».
« Ce n’est pas l’attaque du siècle, cela n’a pas de conséquences graves, mais c'est important de la documenter », concluait le patron de l’Anssi.
Après que 1Password ait augmenté ses tarifs cette année, j'ai décidé de chercher des alternatives. Surprise ! Les options gratuites et pas très chères sont désormais de sérieux concurrents.
Les répliques du séisme Hugging Face se font sentir. Contrainte de gérer les dérives de ses modèles en roue libre, OpenAI vient de notifier plus de 100 organisations potentiellement compromises.
Le ZDNET Morning le brief de l'actu tech pour les pros tous les matins à 9h00. Transformation numérique, IA, matériel, logiciels,… ne passez pas à côté de ce qui fait la Une du secteur.
OpenAI a licencié trois chercheurs de ses équipes de sécurité, accusés d’avoir partagé des informations confidentielles avec une organisation externe dédiée à la sécurité de l’IA, sur fond d’incidents à répétition impliquant ses agents.
Mail, SMS ou faux site imitant PayPal, Amazon ou votre banque : voici comment reconnaître un phishing, le signaler et sécuriser vos comptes.
Family Link encadre applis, écran et contenu sur Android, mais ne bloque pas tout. Voici ce que le contrôle parental Google protège, et ses limites réelles.
Norton, Bitdefender, McAfee, Avast ou Surfshark proposent un antivirus avec VPN inclus. Voici ce que ces offres apportent vraiment, et leurs limites.
Windows intègre Microsoft Defender par défaut. Suffit-il face aux virus, au phishing et aux ransomwares, ou faut-il un antivirus tiers ?
Une nouvelle fonctionnalité introduite avec iOS 27 (et iPadOS 27) est un paramètre appelé « Détection des risques d’usurpation d’identité », qui vise à vous alerter en cas d’activité suspecte susceptible de vous exposer à une arnaque.
De nos jours, dans la lutte contre les menaces en ligne, les certifications et les années d'expérience ne suffisent plus. Avec l'automatisation renforcée par l’IA, trois compétences prennent le relais.
Le fichier de diagnostic caché détaille toutes les données enregistrées quotidiennement par votre Pixel, votre Samsung ou même votre Motorola. Voici ce que vous pouvez en tirer.
Mais si vous cherchiez cette fonctionnalité sur votre téléphone, j'ai une mauvaise nouvelle pour vous.