
 Ultimate Pocket
Cybersécurité
 Cybersécurité
Actualité : Trois hackers ont utilisé Claude pour pirater OpenAI en 72 heures, et ils n’ont eu besoin que d’un abonnement
© MaxFrost - Trois chercheurs en cybersécurité ont utilisé Claude, l'IA d'Anthropic, pour s'introduire dans les systèmes internes d'OpenAI et accéder au dépôt de code qui abrite ses secrets algorithmiques. Le 25 juillet 2026, trois chercheurs de la société Hacktron AI ont enchaîné deux vulnérabilités pour compromettre les comptes ChatGPT et Codex de plusieurs employés d'OpenAI. Leur arme : Claude, l'IA concurrente développée par Anthropic. L'opération entière, de la découverte de la première faille…
Lire l’article complet Cybersécurité
Le dernier Patch Tuesday de Microsoft crée des problèmes, l’IA en faute ?
Plus de corrections, plus de régressions ? Les dernières mises à jour de sécurité avaient une ampleur jamais vue. Elles ont entraîné dans leur sillage bon nombre de régressions, forçant Microsoft à publier des correctifs sans attendre le mois prochain. Malgré ces réparations, d’autres problèmes restent ouverts, notamment dans Excel et Active Directory. Le Patch Tuesday de septembre 2026 a établi un nouveau record chez Microsoft. En frôlant le millier de failles corrigées, l’éditeur…
Lire l’article complet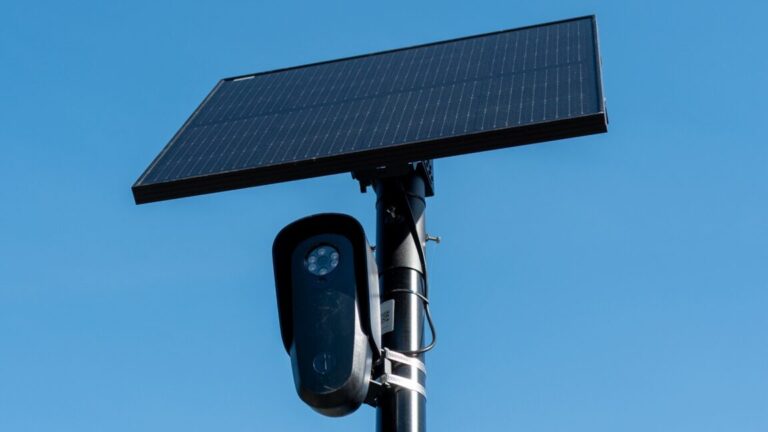 Cybersécurité
Hackers reveal how Flock cameras really track cars and people
Hackers ripped down a Flock camera above a roadway, made a near-complete copy of the data stored inside it, and shared the files with 404 Media and WIRED, revealing in new detail how exactly Flock Safety’s cameras track the movements of both vehicles and people. The hackers say they are also publishing details on how they managed to obtain the software, in the hopes that other people may copy them. The breach provides an…
Lire l’article complet Cybersécurité
Multiples vulnérabilités dans les produits Cisco (17 septembre 2026)
Agence nationalede la sécurité dessystèmes d'information Une gestion de version détaillée se trouve à la fin de ce document. Cisco indique que les versions 3.2 et 3.1 de Identity Services Engine (ISE) ne seront plus supportées à partir du 30 novembre 2027 et n'ont pas reçu de correctif pour les vulnérabilités CVE-2026-20247, CVE-2026-20282, CVE-2026-20300, CVE-2026-76424, CVE-2026-76425, CVE-2026-76426, CVE-2026-76427 et CVE-2026-76428. La branche 3.0 ne l'est plus depuis le 13 juillet 2025. Concernant ISE-PIC, l'éditeur…
Lire l’article complet Cybersécurité
Nonprofit that tracks meteors taken down by "critical blow" from a cyberattack
The International Meteor Organization, the nonprofit that coordinates and publishes amateur and professional observations of meteor phenomena, said its infrastructure has suffered a “critical blow” from a cyberattack. “We recently suffered a cyberattack that dealt a critical blow to aging infrastructure, taking much of our site offline,” a static page on its website on Wednesday said. “We expect several weeks of partial downtime as we transition to new infrastructure and services.” In the meantime,…
Lire l’article complet Cybersécurité
Fuite de données : pourquoi NVIDIA et Palantir prennent leurs distances avec les modèles d'IA externes
De plus en plus d’entreprises limitent l’utilisation de modèles d’intelligence artificielle fournis par des acteurs externes. Palantir réclamerait notamment à Anthropic une politique de « zéro conservation des données », tandis que NVIDIA privilégierait ses propres modèles pour les opérations sensibles. L’adoption de l’intelligence artificielle dans les grandes entreprises se heurte désormais à une préoccupation majeure : que deviennent les données confiées aux modèles externes ? Alors que les groupes multiplient les usages de…
Lire l’article complet Cybersécurité
Black Hat USA 2026 | The 'Breaking' News: The OpenAI–Hugging Face Incident
The 'Breaking' News: The OpenAI–Hugging Face Incident - A Technical Reconstruction and Its Implications for AI At this Black Hat USA 2026 talk, OpenAI security engineers and researchers will reconstruct the OpenAI-Hugging Face incident and examine its implications for AI security, cyber resilience, and alignment. Throughout the session, they will share insights that address key topics raised by the Black Hat Review Board, including model safeguards, evaluation and containment practices, defensive use cases for…
Lire l’article complet Cybersécurité
Actualité : Windows 11 : le massif Patch Tuesday a déjà son correctif, à télécharger dès maintenant
© Melnikov Dmitriy/Shutterstock - Vous rencontrez des soucis avec Windows 11 ? Le dernier patch d'urgence pourrait vous aider. Mardi 8 septembre dernier, Microsoft déployait un Patch Tuesday massif pour Windows 11. Bourré de rustines de sécurité, de corrections de bugs et même de fonctionnalités réclamées depuis des années, ce patch a, sans surprise pour personne, également introduit de nouveaux bugs. Ont notamment été listés des soucis avec Remote Desktop Services (RDS), avec des…
Lire l’article complet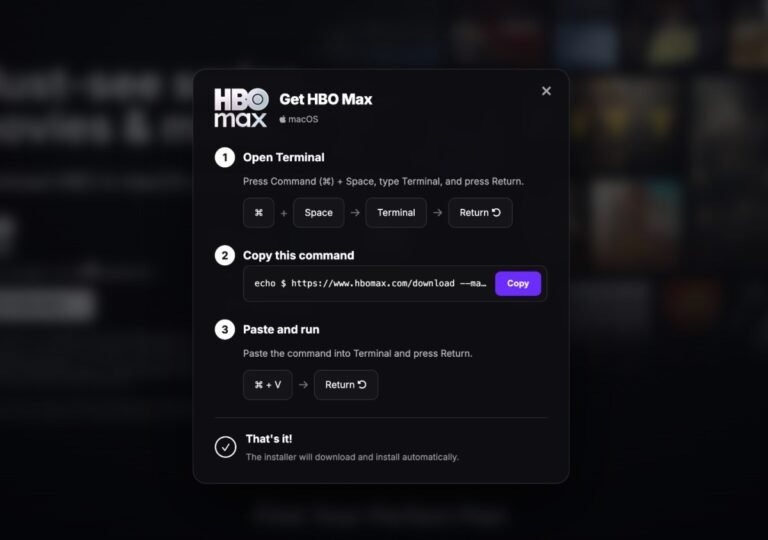 Cybersécurité
ClickFix attacks are tricking Mac and Windows users into hacking themselves
If you clicked on an HBO Max ad on Reddit over the past week, you might want to check your computer for malware. These so-called “ClickFix” attacks have quickly become one of the rising cybersecurity threats of 2026, and they’re getting both sneakier and compromising people’s devices with greater frequency. Until recently, ClickFix attacks were a rarity, capitalizing on people searching the web for quick tech fixes. They have since evolved into a massive…
Lire l’article complet Cybersécurité
Revolut confirms customer data breach through fake government requests
British fintech Revolut confirmed that it disclosed sensitive customer information to an unauthorized third party after receiving fraudulent requests sent from a legitimate government agency email domain. The exposed data included customers’ identity and contact details, including their birth date, postal and email addresses, and phone numbers, as well as copies of their identity documents including passports and driver’s licenses, according to a notification emailed to affected customers and reviewed by TechCrunch. The data…
Lire l’article complet Cybersécurité
Anthropic spent this week in hot water over cybersecurity
A researcher’s resignation letter went viral, just before the company released details about four models going rogue. A researcher’s resignation letter went viral, just before the company released details about four models going rogue. After admitting earlier this year that its AI models had hacked other companies’ systems on a handful of occasions, Anthropic released a new report on Wednesday detailing the attacks. It reveals a string of incidents displaying what Anthropic deems its…
Lire l’article complet Cybersécurité
 : l’âge de l’industrialisation, selon Anthropic
Et bon week-end Anthropic a publié ce 10 septembre un nouveau rapport de renseignement sur les menaces, le quatrième de son histoire. L’entreprise y précise la manière dont ses modèles peuvent être utilisés de manière criminelle, tout en notant les évolutions générales dans plusieurs catégories. Après ceux publiés en 2025, Anthropic vient de publier son nouveau rapport sur la sécurité. Il se concentre sur les emplois abusifs et les tentatives de détournements des LLM…
Lire l’article complet Cybersécurité
Piratage : Canal+ s’allie à LaLiga pour lutter contre le streaming illégal
Canal+ et LaLiga signent un accord antipiratage visant à lutter contre le streaming illégal dans près de 50 pays. Les deux entités dénoncent un important manque à gagner causé par les plateformes illicites. Les initiatives contre le piratage se multiplient. Les acteurs du sport sont les premiers touchés par ce phénomène et cherchent continuellement à renforcer les dispositifs de lutte contre le streaming illégal. C’est dans ce contexte que Canal+ et LaLiga, organisme qui…
Lire l’article complet Cybersécurité
Scammers target hundreds of thousands of crypto owners after Trezor confirms data breach of email provider
Hardware crypto wallet maker Trezor is warning customers for the second time in as many months that one of the companies it relies on was hacked, exposing the data of Trezor’s customers to hackers. The link, when tapped, downloads an app that asks the victim for their wallet backup password. According to Trezor, one of the email subject lines said: “Critical Security Alert: STM32 Entropy Vulnerability.” With a stolen wallet password, a hacker can…
Lire l’article complet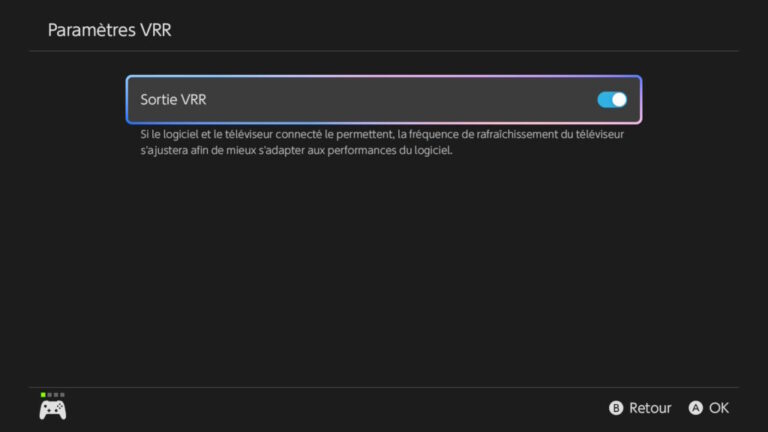 Cybersécurité
☕️ Nintendo corrige une faille de sécurité sur la Switch 1, la Switch 2 gagne le VRR
Les possesseurs de Switch 1ère génération devraient installer la version 23.0.0 du firmware de leur console séance tenante. Cette mise à jour corrige en effet une faille de sécurité pour laquelle Nintendo a donné de plus amples informations (PDF). La vulnérabilité peut être exploitée dans des circonstances spécifiques : l’attaquant doit en effet scanner le code QR qui s’affiche sur l’écran de la console (ou sur le téléviseur quand la Switch y est branchée)…
Lire l’article complet Cybersécurité
☕️ L’agence de cybersécurité de la Commission européenne peut maintenant utiliser Mythos
L’ENISA, agence de cybersécurité de l’Union européenne, vient d’obtenir un accès à Mythos. En mai, OpenAI lui avait donné accès à GPT-5.5-Cyber mais pas elle n’avait pas accès au modèle présenté d’Anthropic le plus puissant côté cybersécurité notamment. Un mois après, Anthropic annonçait l’ouverture de l’accès de Mythos à d’autres organisations gouvernementales que celles des États-Unis, l’Union européenne était évoquée sans que cela soit officiel. C’est désormais chose faite. « À la suite de…
Lire l’article complet Cybersécurité
Windows 11 : le Patch Tuesday de septembre corrige le bug qui rend votre PC triste à souhait
Fin août dernier, Microsoft déployait Windows 11 KB5120998, censé apporter plusieurs nouvelles fonctionnalités. Mais ces dernières ne sont pas les seules à avoir débarqué, puisque quelques bugs sont également venus se nicher dans la version. Bugs désormais corrigés avec le Patch Tuesday de septembre. Cela a toujours été monnaie courante chez Windows : lorsque Microsoft déploie une mise à jour apportant de nouvelles fonctionnalités, il faut s’attendre à ce que celle-ci amène également quelques…
Lire l’article completVulnérabilité dans Metabase (10 septembre 2026)
Agence nationalede la sécurité dessystèmes d'information Une gestion de version détaillée se trouve à la fin de ce document. Le 06 août 2026, Metabase a publié un avis de sécurité concernant une vulnérabilité critique permettant à un attaquant non authentifié de provoquer une injection SQL (SQLi) dans la base de donnée de l'application Metabase. Cette injection SQL permet d’obtenir les droits administrateur de l'instance. Le CERT-FR a connaissance de nombreuses compromissions de Metabase vulnérables.…
Lire l’article completVulnérabilité dans Metabase (10 septembre 2026)
Une gestion de version détaillée se trouve à la fin de ce document. Le 06 août 2026, Metabase a publié un avis de sécurité concernant une vulnérabilité critique permettant à un attaquant non authentifié de provoquer une injection SQL (SQLi) dans la base de donnée de l'application Metabase. Cette injection SQL permet d’obtenir les droits administrateur de l'instance. Le CERT-FR a connaissance de nombreuses compromissions de Metabase vulnérables. Les tentatives d'exploitations sont observables dans…
Lire l’article complet Cybersécurité
Patch Tuesday : Microsoft frôle le millier de correctifs
Inflation galopante Si les derniers mois avaient déjà vu plusieurs records de failles corrigées chez Microsoft, le Patch Tuesday de la rentrée les explose tous : avec 966 vulnérabilités colmatées, dont plus de 700 pour Windows, septembre 2026 restera probablement dans les annales. 966 : c’est le nombre de failles corrigées dans le bulletin mensuel accompagnant la salve de correctifs publiés le 8 septembre. Le chiffre varie légèrement selon les sources, en fonction de…
Lire l’article complet Cybersécurité
Hackers are stealing Claude tokens from subscribers
On August 4, Grant De Swardt, an independent AI consultant in East Sussex, U.K., noticed something strange going on with his Claude Max 20x account. He hadn’t been working that day, yet his token usage was climbing. The next day, he disabled everything he had attached to Claude and did not work with it. Token consumption again increased. “In the clearest controlled interval, it increased from 45% to 55% while I performed no work,…
Lire l’article complet Cybersécurité
☕️ Cybersécurité : l’ANSSI lance son mécanisme REACTIV dédié aux services de l’État
L’ANSSI a annoncé ce 7 septembre la mise en place d’un dispositif nommé REACTIV (REponse & ACTion Interministérielle face aux Violations de données). Créé à la demande du Premier ministre, il doit permettre la mobilisation immédiate des compétences et moyens de l’agence de sécurité pour les ministères touchés par des cyberattaques. Selon l’annonce officielle, le nouveau mécanisme se traduit concrètement par une bascule des efforts opérationnels pour renforcer l’appui aux ministères sur deux volets…
Lire l’article complet Cybersécurité
Non, les agents IA d’OpenAI et Anthropic ne menacent pas vraiment la cybersécurité
Pompiers pyromanes Un nombre croissant de professionnels de la cybersécurité déplorent la façon « IApocalyptique » qu’ont OpenAI, Anthropic et de nombreuses entreprises des Big Tech’ de présenter les capacités des agents IA en matière de cyberattaques. À l’instar de la NSA, ils estiment qu’une bonne « hygiène » en matière de cybersécurité devrait suffire à s’en prémunir. Début avril, Anthropic dévoilait Mythos, son modèle de langage IA dédié à la cybersécurité, qu’elle disait…
Lire l’article complet Cybersécurité
Anthropic déconnecte ses utilisateurs et efface leurs informations de paiement pour se protéger contre une attaque de malware
Les utilisateurs de Claude sont déconnectés de leurs comptes afin de mettre un terme à une nouvelle campagne de logiciels malveillants qui épuise leur quota d’utilisation de l’IA. Les points clés à retenir sur cette attaque contre Anthropic selon ZDNET Anthropic a alerté certains utilisateurs de Claude au sujet d’un nouveau logiciel malveillant de vol d’informations (infostealer) qui prend le contrôle de leurs sessions. L’objectif de cette campagne ? Voler votre crédit d’utilisation. Et…
Lire l’article complet