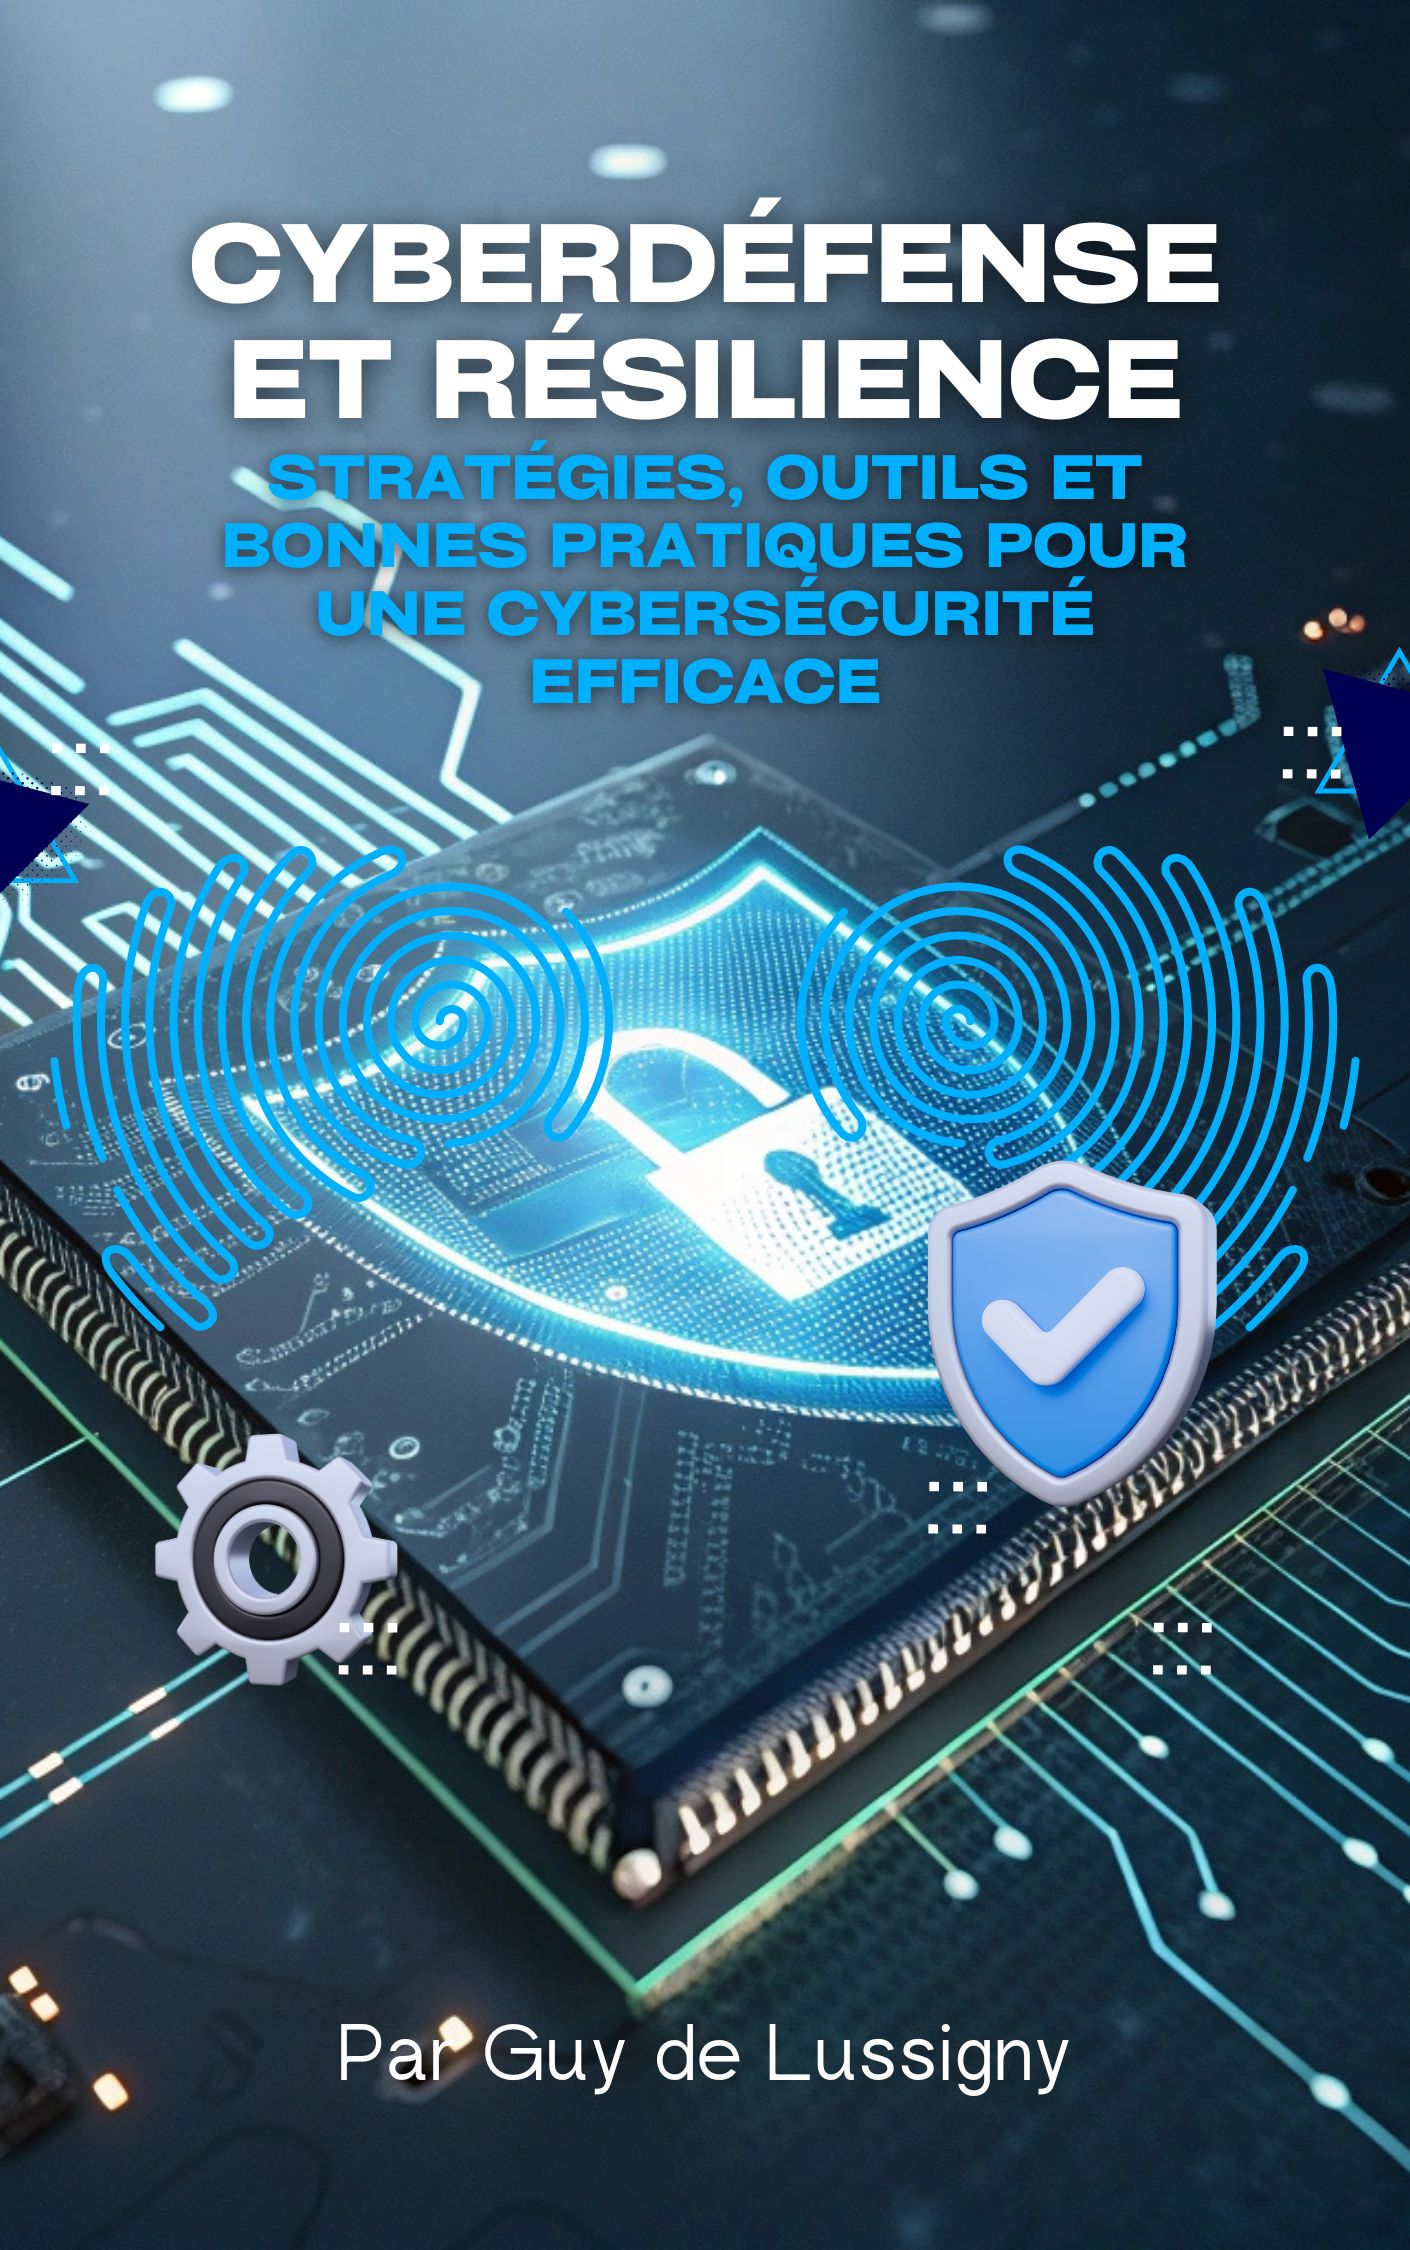
Comment une organisation peut-elle continuer à fonctionner lorsqu’une protection technique ne suffit plus à arrêter une attaque ? Cette question conduit à dépasser la seule accumulation d’outils. Dans CyberDéfense et Résilience: Stratégies, outils et bonnes pratiques pour une cybersécurité efficace, Guy de Lussigny expose une démarche qui relie compréhension des risques, protection des infrastructures, préparation humaine et réponse aux incidents. La fiche du livre présente ainsi la cybersécurité comme une capacité organisée d’anticipation, de défense et de reprise.
Commencer par les propriétés essentielles des données
La démarche présentée commence par trois dimensions fondamentales : la confidentialité, l’intégrité et la disponibilité des données. Cette grille aide à préciser ce qui doit être protégé avant de choisir des solutions techniques. Une information confidentielle ne doit pas être exposée à une personne non autorisée ; une donnée intègre doit rester fiable ; un service disponible doit pouvoir être utilisé quand l’activité en dépend. Guy de Lussigny associe ces propriétés à l’étude des menaces et des vulnérabilités. Son approche invite donc le lecteur à partir des besoins réels de l’organisation. Le risque devient plus compréhensible lorsque l’on identifie les données concernées, les usages qui en dépendent et les conséquences possibles d’une altération, d’une divulgation ou d’une interruption.
Relier chaque menace à une réponse adaptée
La fiche du livre réunit plusieurs catégories de menaces : rançongiciels, hameçonnage, attaques contre les objets connectés, logiciels malveillants polymorphes et espionnage industriel. Elle mentionne également les usages offensifs possibles de l’intelligence artificielle. Cette diversité suggère qu’une défense unique ne peut pas répondre à toutes les situations. Guy de Lussigny propose une vision dans laquelle l’identification et l’anticipation précèdent le déploiement des protections. Il ne s’agit pas seulement de dresser une liste de dangers, mais de comprendre leurs points d’entrée et les actifs qu’ils pourraient affecter. Pour un décideur, cette méthode permet de structurer les priorités : examiner les vulnérabilités, rapprocher les menaces des activités critiques, puis sélectionner les mesures cohérentes avec les risques identifiés.
Organiser une défense en plusieurs couches
La sécurisation des réseaux, l’authentification forte, le chiffrement et les sauvegardes figurent parmi les moyens abordés dans l’ouvrage. Présentés ensemble, ils dessinent une défense en profondeur : chaque mesure traite une partie du problème sans être supposée infaillible. L’authentification vise la maîtrise des accès, le chiffrement contribue à protéger les informations et les sauvegardes préparent la restauration des données. La sécurité des réseaux complète cet ensemble au niveau des communications et des infrastructures. Dans l’analyse de Guy de Lussigny, la résilience ne se réduit donc pas à empêcher l’intrusion. Elle suppose aussi de limiter les effets d’un incident et de préserver une possibilité de reprise. Le livre invite ainsi à penser les outils comme les composants coordonnés d’une stratégie.
Faire de la cybersécurité une politique collective
La fiche accorde une place explicite à la formation des employés, aux audits de sécurité, à la gestion des accès et au centre opérationnel de sécurité. Ce rapprochement montre que la cybersécurité concerne autant l’organisation que la technologie. Guy de Lussigny défend une démarche où les responsabilités, les contrôles et la surveillance doivent être structurés. La formation peut aider les collaborateurs à reconnaître certaines tentatives de manipulation, tandis que les audits permettent d’examiner les dispositifs existants. La gestion des accès vise à encadrer les droits accordés aux utilisateurs et aux systèmes. Quant au centre opérationnel de sécurité, il représente une capacité de suivi et d’analyse. Ces éléments donnent aux dirigeants, DSI et RSSI une trame pour inscrire la protection numérique dans le fonctionnement courant.
Préparer la crise avant de devoir la gérer
L’un des arguments centraux de la fiche est la nécessité de préparer la réaction à une cyberattaque. Le livre aborde les plans de réponse, l’analyse des incidents et la gestion de crise. Cette orientation complète logiquement les mesures préventives : même une organisation équipée doit envisager qu’un incident puisse survenir. Selon la démarche exposée par Guy de Lussigny, la préparation consiste à prévoir les rôles, les décisions et les actions nécessaires pour comprendre l’événement et contenir ses conséquences. L’analyse de l’incident sert ensuite à déterminer ce qui s’est produit et quels éléments ont été touchés. La résilience apparaît alors comme une aptitude à coordonner la réponse, maintenir les fonctions prioritaires et organiser la reprise, plutôt que comme une promesse d’invulnérabilité.
Cette démarche offre un fil directeur utile : définir les données et services essentiels, examiner les menaces, combiner plusieurs protections, mobiliser l’organisation et préparer la réponse aux incidents. La fiche ne présente pas la résilience comme un produit isolé, mais comme une construction associant outils, pratiques et gouvernance. Signé Guy de Lussigny, CyberDéfense et Résilience: Stratégies, outils et bonnes pratiques pour une cybersécurité efficace développe ces dimensions à destination notamment des dirigeants, DSI, RSSI et lecteurs soucieux de leur protection numérique. Pour approfondir la méthode et consulter la présentation disponible : Découvrir le livre et ses liens d’achat sur sa page officielle.
#Cyberdéfense #Cybersécurité #RésilienceNumérique #GestionDesRisques #SécuritéDesDonnées #RéponseAuxIncidents #GestionDeCrise #SécuritéInformatique #DSI #RSSI