Accueil
 Ultimate Pocket
 Tech News
QR code : le bon réflexe se joue avant de payer ou de se connecter
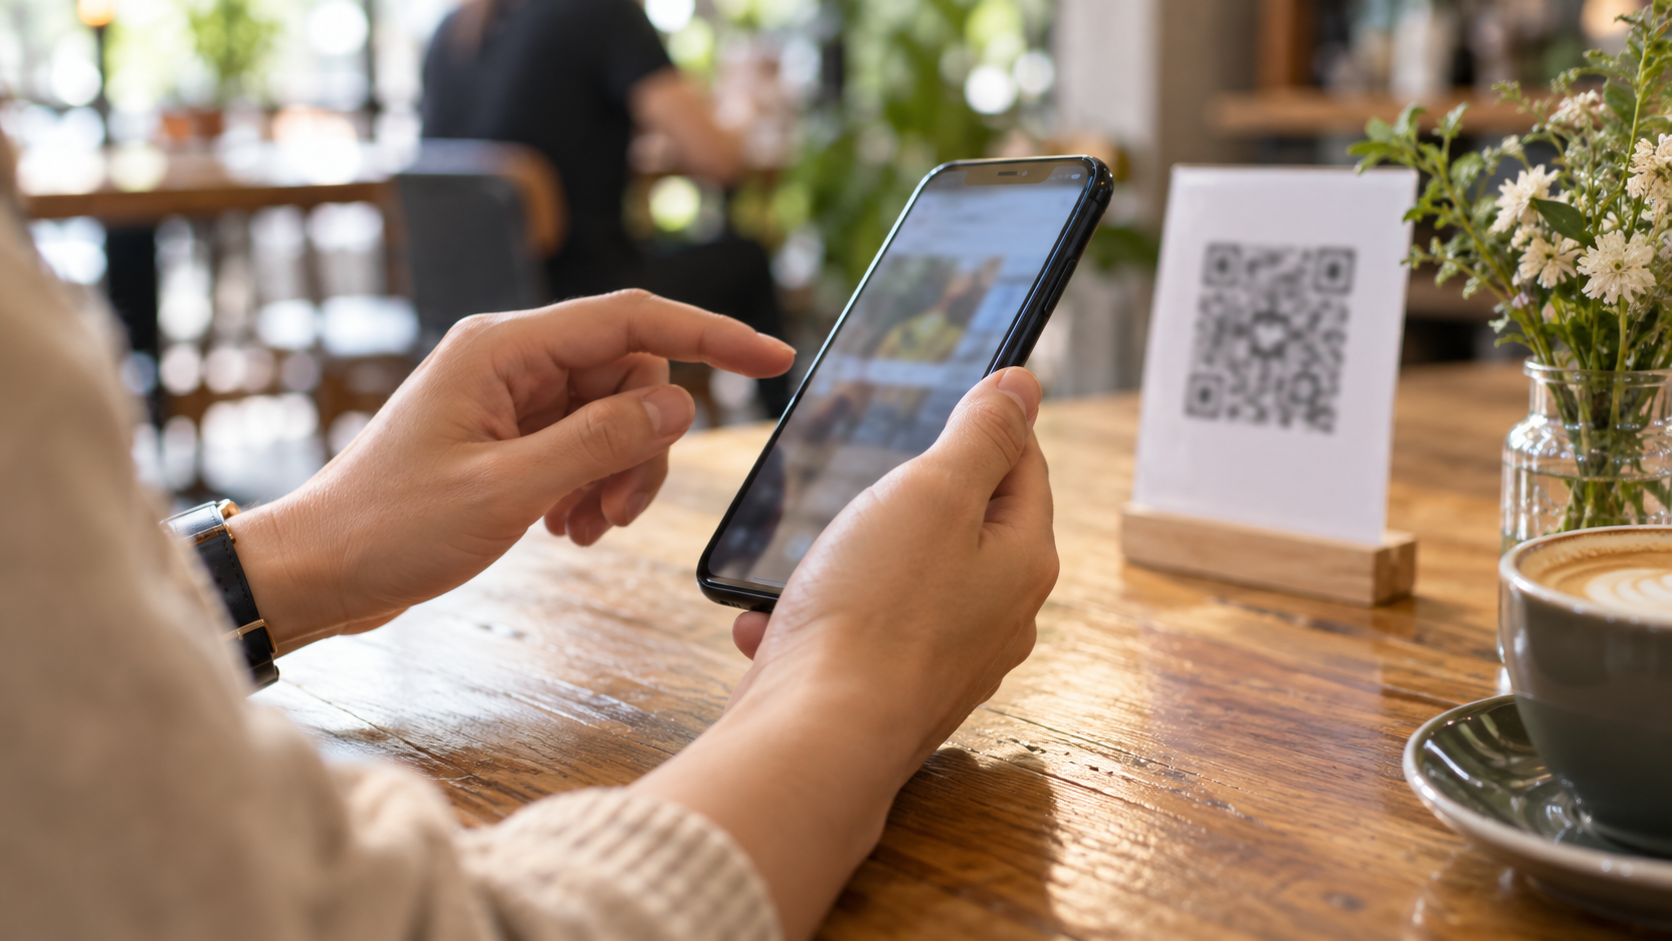
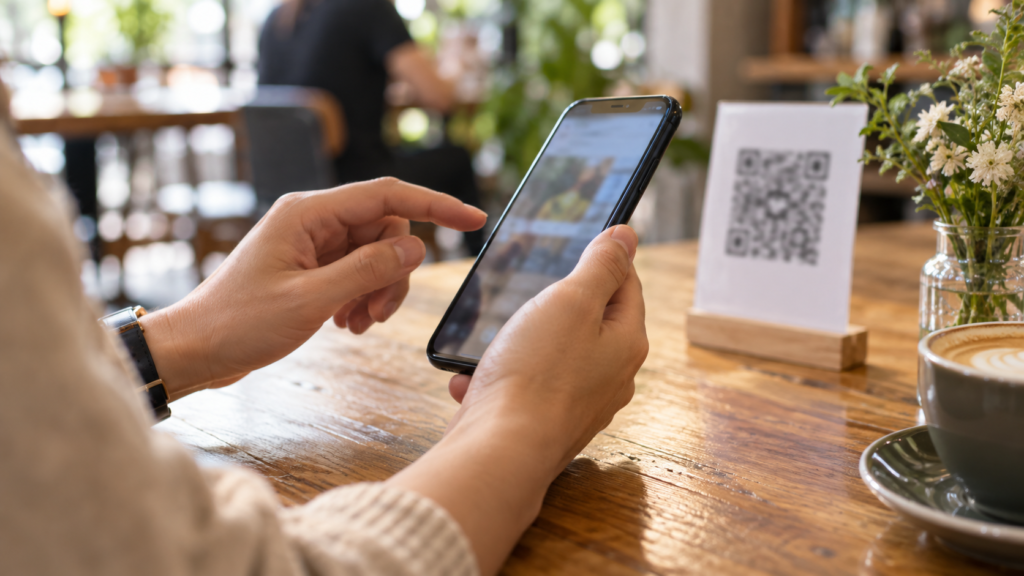
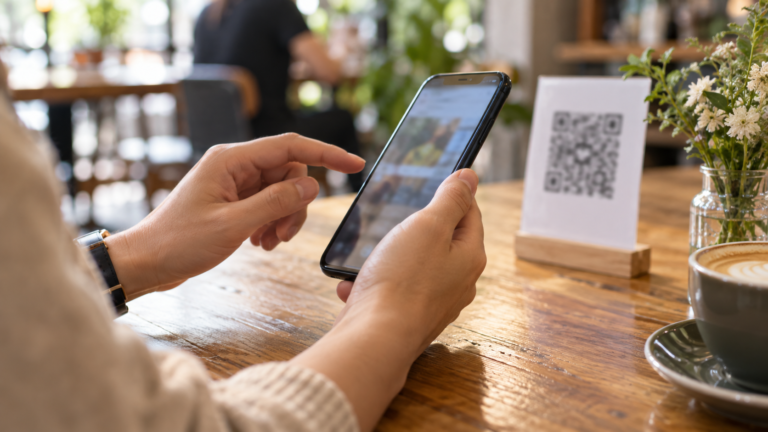
Un carré imprimé sur une affiche nous demande peu d’effort : sortir le téléphone, viser, ouvrir. C’est justement ce confort qui mérite une pause. Un QR code facilite l’accès à une adresse ; il ne certifie ni son propriétaire, ni le service proposé. Pour un menu, une facture ou une connexion professionnelle, la question utile reste la même : où vais-je arriver et pourquoi me demande-t-on cette action ?
Il ne s’agit pas de bannir les QR codes. Ils rendent de vrais services, notamment lorsque saisir une longue adresse serait pénible. L’objectif est de dissocier trois moments que l’habitude rapproche : lire le code, ouvrir sa destination et transmettre quelque chose. Une demande de paiement ou de mot de passe mérite davantage d’attention qu’une simple consultation.
Le support ne donne pas automatiquement confiance
Une affiche propre, un logo familier ou une feuille glissée dans une boîte aux lettres peuvent sembler convaincants. Aucun de ces éléments ne suffit à authentifier le lien. Cybermalveillance.gouv.fr décrit le quishing, ou hameçonnage par QR code, avec notamment des codes de substitution sur des équipements et de faux avis qui conduisent vers des destinations trompeuses.
Voici un exemple fictif pour raisonner : vous trouvez un QR code présenté comme le moyen de régler un stationnement. Avant de l’utiliser, observez le contexte. Le code paraît-il ajouté sur un autre support ? Le nom du service est-il cohérent avec l’équipement ? Disposez-vous d’une autre manière de retrouver ce service sans suivre cette adresse ? Une apparence normale ne prouve pas l’authenticité, mais une incohérence donne une raison de s’arrêter.
Ce raisonnement vaut aussi pour un document professionnel. Une consigne imprimée « reconnectez-vous ici » peut tirer sa force de l’endroit où elle se trouve. Le fait d’être sur un bureau ne remplace pas la confirmation de la personne ou du service qui l’aurait émise.
Regarder la destination sans se précipiter
Lorsque le lecteur affiche l’adresse avant son ouverture, prenez le temps de l’examiner. Si vous ne comprenez pas à quel service elle appartient, ne transformez pas l’incertitude en confiance. Les redirections et les adresses raccourcies peuvent être légitimes, mais elles rendent parfois la destination finale moins évidente à évaluer.
Dans le doute, retrouvez vous-même le service par son application habituelle, un favori connu ou une adresse déjà vérifiée. Pour une opération liée à un compte, cherchez si la demande existe aussi dans votre espace client ouvert indépendamment. Cette démarche ajoute une étape, mais évite de laisser le support inconnu décider seul du chemin à suivre.
Attention également aux mots rassurants. « Sécurisé », « officiel » et « validation » sont des éléments de langage, pas des preuves. La présence d’une connexion chiffrée ne garantit pas davantage que l’interlocuteur est celui qu’il prétend être. Le contenu affiché doit rester cohérent avec l’action que vous aviez réellement l’intention d’accomplir.
Relier chaque information demandée à un besoin
Un menu de restaurant vous demande une authentification complète à votre messagerie ? Un document à consulter réclame une carte bancaire ? Ce décalage devrait interrompre le parcours. Il peut exister des services payants ou des espaces réservés légitimes ; encore faut-il comprendre leur rôle avant de transmettre vos informations.
Une bonne question est : « Est-ce moi qui ai décidé de faire cela, ou le parcours vient-il de changer mon objectif ? » Consulter un horaire, par exemple, n’implique pas de créer spontanément un abonnement. Si une nouvelle étape apparaît, reprenez la décision depuis le début au lieu de considérer que le premier scan vous engage à aller jusqu’au bout.
Le chapitre consacré à l’identité numérique dans CyberDéfense et Résilience, de Guy de Lussigny, relie précisément les comportements quotidiens aux risques de compromission des comptes. Cette approche permet de traiter le QR code comme une porte d’entrée parmi d’autres, plutôt que comme une menace mystérieuse exigeant un nouvel outil à chaque occasion.
Au travail, prévoir une voie de vérification courte
Pour une équipe, « soyez vigilants » reste trop vague. Il est plus utile de définir un interlocuteur et un canal connu pour les demandes inhabituelles. Un collaborateur doit pouvoir vérifier une instruction sans répondre au message suspect ni contacter un numéro fourni uniquement par ce dernier.
Imaginons qu’une affiche demande aux salariés de scanner un code pour conserver l’accès à un outil. Le responsable peut alors confirmer par le canal interne habituel le nom du service, la raison de l’opération et le parcours prévu. L’enjeu n’est pas de faire enquêter chaque personne, mais de rendre la vérification plus facile que l’obéissance précipitée.
Ce principe concerne également les supports que l’entreprise distribue. Un QR code destiné à ses clients gagne à être accompagné du nom clair du service et d’une autre manière de le retrouver. La commodité ne devrait pas supprimer les repères dont le destinataire a besoin pour comprendre ce qu’il ouvre.
Si vous avez déjà transmis une information
Notez ce qui a réellement été fait : une page seulement ouverte, un fichier téléchargé, un mot de passe saisi ou une opération autorisée. Ne confondez pas ces situations et ne concluez pas automatiquement à un piratage sur la seule base d’un scan. En revanche, ne minimisez pas une information sensible effectivement transmise.
Rejoignez le service concerné par un accès connu et demandez son assistance adaptée. Dans un contexte professionnel, prévenez l’équipe informatique en décrivant les actions et les horaires, sans diffuser davantage les secrets concernés. Un signalement factuel aide mieux qu’une explication approximative ou qu’une série de tentatives improvisées pour tout effacer.
Pour consolider ces réflexes au-delà du QR code, découvrez CyberDéfense et Résilience. Et si vous devez organiser ces pratiques dans une équipe, contactez GDLTC pour cadrer la sensibilisation et les responsabilités. Le bon résultat n’est pas un utilisateur qui ne clique plus jamais : c’est un utilisateur qui sait quand interrompre un parcours et comment vérifier la suite.
#Cybersécurité #QRCode #Hameçonnage #CyberRésilience #UltimatePocket
 Tech News
Faux SMS de livraison : cette nouveauté de Google Messages va analyser les liens avant que vous ne cliquiez
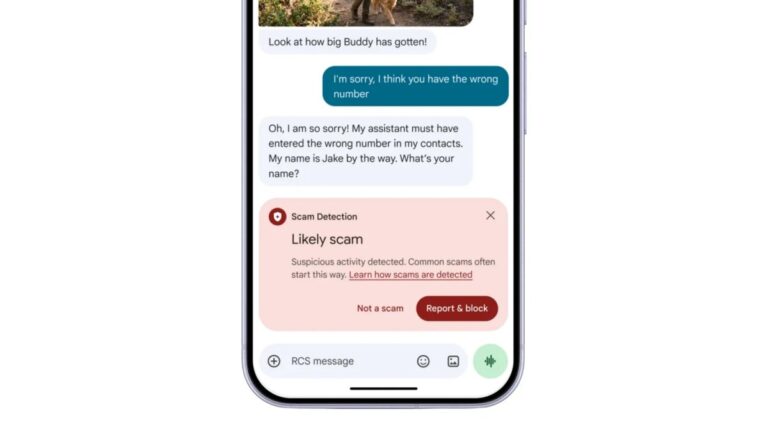
Faux SMS de livraison accompagnés d’un message vocal, cybercriminels se faisant passer pour des marques connues… Les arnaques par texto se diversifient et gagnent en crédibilité à l’heure de l’intelligence artificielle. Les escrocs disposent maintenant d’outils sophistiqués pour exploiter les habitudes du quotidien et inciter leurs victimes à cliquer sur des liens frauduleux ou à
Lire l’article complet Tech News
Epic Games dévoile un nouveau launcher « vibe codé » : le lancement se passe mal
Fort du succès de Fortnite, Epic Games propose sa propre boutique de jeux vidéo sur PC depuis 2018. L’éditeur espère un jour concurrencer Steam qui reste, année après année, la boutique de référence sur PC et largement majoritaire sur le marché. Conscient de son retard, Epic Games a annoncé en juin son intention de développer
Lire l’article complet Tech News
La PS5 peut désormais émuler les jeux Nintendo et même faire tourner Windows 7
La scène du jailbreak PS5 est dans une émulation telle que chaque jour apporte son lot de nouvelles toutes plus impressionnantes que celles de la veille. Aujourd’hui, voilà qu’il est possible d’émuler de vieux jeux Nintendo… et même de lancer Windows 7 sur la console. Depuis plusieurs jours, toute la communauté PS5 ne parle qu’une
Lire l’article complet Apps & Logiciels
Opera Air gets a minimalist makeover with a focus on distraction-free browsing
Opera is relaunching its Opera Air browser today with a redesign that is both conceptual and practical for a more focused browsing experience. Here’s what that means. In early 2025, Opera announced Opera Air, which the company described as “the first web browser built around the concept of mindfulness.” Since then, the company has been
Lire l’article completDernières actus
Tech News
Faux SMS de livraison : cette nouveauté de Google Messages va analyser les liens avant que vous ne cliquiez
Faux SMS de livraison accompagnés d’un message vocal, cybercriminels se faisant passer pour des marques connues… Les arnaques par texto se diversifient et gagnent en crédibilité à l’heure de l’intelligence artificielle. Les escrocs disposent maintenant d’outils sophistiqués pour exploiter les habitudes du quotidien et inciter leurs victimes à cliquer sur des liens frauduleux ou à
Lire l’article complet
Tech News
Epic Games dévoile un nouveau launcher « vibe codé » : le lancement se passe mal
Fort du succès de Fortnite, Epic Games propose sa propre boutique de jeux vidéo sur PC depuis 2018. L’éditeur espère un jour concurrencer Steam qui reste, année après année, la boutique de référence sur PC et largement majoritaire sur le marché. Conscient de son retard, Epic Games a annoncé en juin son intention de développer
Lire l’article complet
Tech News
La PS5 peut désormais émuler les jeux Nintendo et même faire tourner Windows 7
La scène du jailbreak PS5 est dans une émulation telle que chaque jour apporte son lot de nouvelles toutes plus impressionnantes que celles de la veille. Aujourd’hui, voilà qu’il est possible d’émuler de vieux jeux Nintendo… et même de lancer Windows 7 sur la console. Depuis plusieurs jours, toute la communauté PS5 ne parle qu’une
Lire l’article complet
Apps & Logiciels
Opera Air gets a minimalist makeover with a focus on distraction-free browsing
Opera is relaunching its Opera Air browser today with a redesign that is both conceptual and practical for a more focused browsing experience. Here’s what that means. In early 2025, Opera announced Opera Air, which the company described as “the first web browser built around the concept of mindfulness.” Since then, the company has been
Lire l’article complet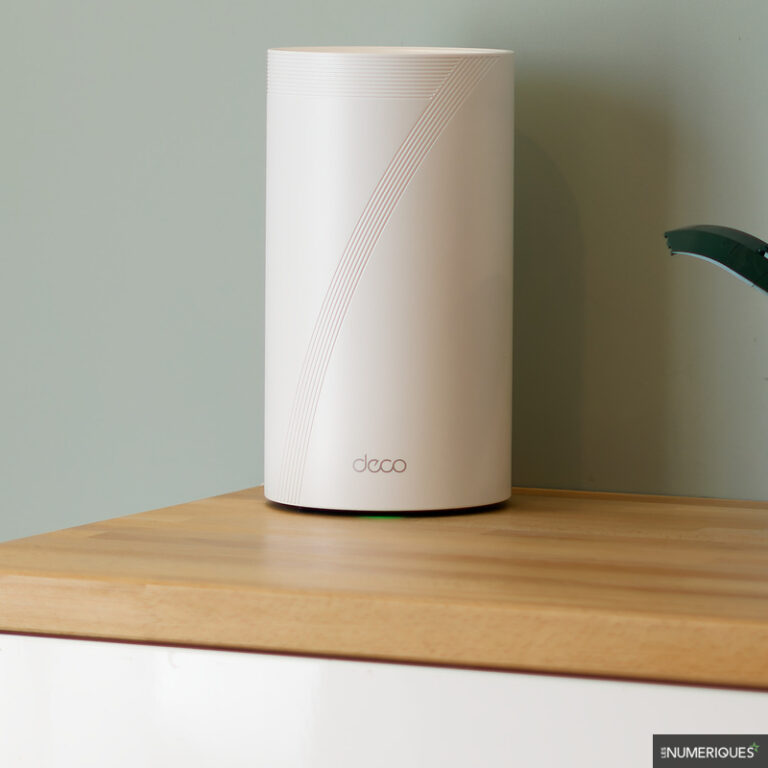 Tech News
Actualité : Bon plan – Le répéteur Wifi TP-Link Deco BE85 Pack de 2 à 749,99 € (-17%)
Le Deco BE85 de TP-Link est le premier kit mesh wifi 7 disponible sur le marché. Et il ne fait pas les choses à moitié, puisqu'il propose un débit théorique de 19 Gb/s en wifi et des interfaces Ethernet Multi-Gig en pagaille. Avec de telles caractéristiques, le voilà paré pour les dix prochaines années. Le
Lire l’article complet Tech News
YouTube Music adds AI labels as synthetic songs flood streaming
What you need to know YouTube Music is labeling AI-generated songs to help listeners identify AI involvement. YouTube combines partner disclosures with AI detection tools to identify tracks, even when creators leave disclosure fields blank. YouTube plans to bring AI labels to its main video platform, extending transparency beyond music streaming. YouTube Music is rolling
Lire l’article complet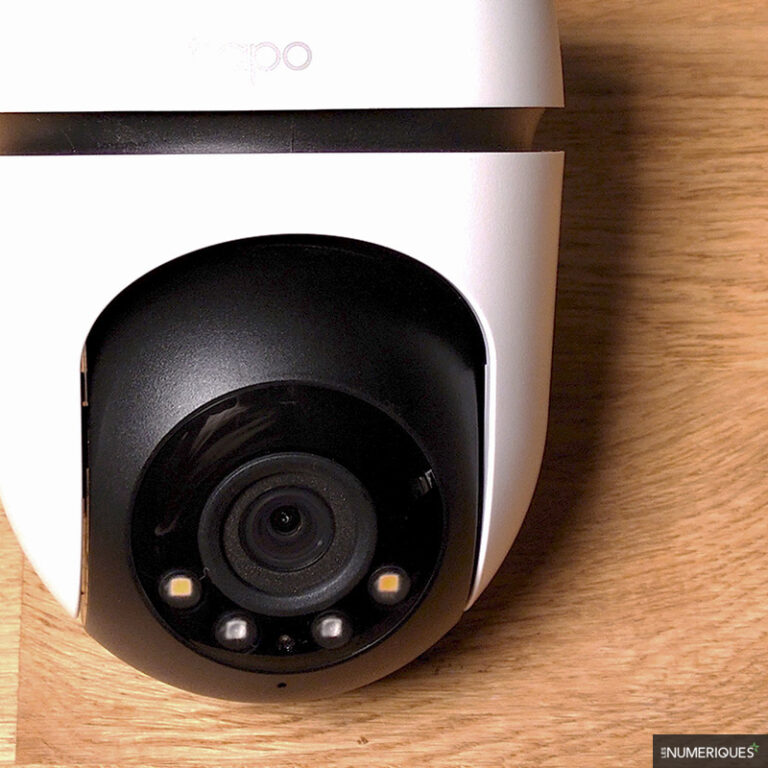 Tech News
Actualité : Top produit – La caméra de surveillance TP-Link Tapo C510W à 36,99 €
Avec la Tapo C510W, TP-Link ne révolutionne certainement pas la vidéosurveillance, mais propose une solution fiable et simple à utiliser pour surveiller les abords de la maison sans trop se ruiner. La Tapo C510W est une caméra motorisée somme toute classique, mais bien pensée. Elle dispose d'un système de détection fiable et surveille plusieurs zones
Lire l’article complet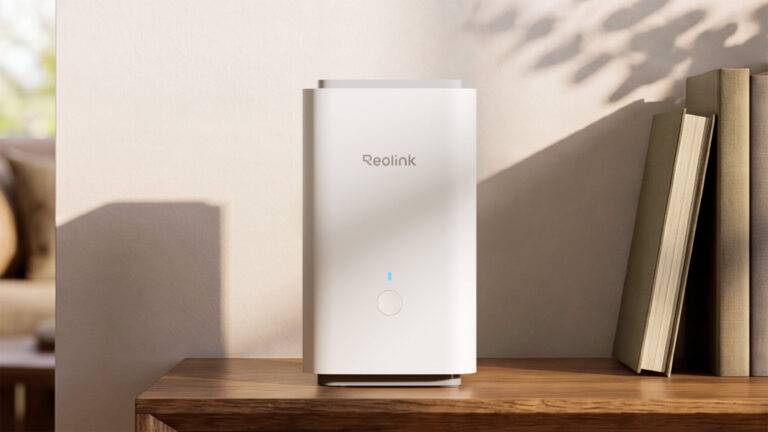 Tech News
Hate paying for Google Home Premium? This smart home hub does the same things without a subscription
Credit: Reolink TL;DR Home security company Reolink announced its Home Hub 2 at IFA 2026. The Home Hub 2 stores video feeds from up to eight security cameras locally and lets you search for key events using AI, with no subscription fee. The Reolink Home Hub 2 is now going on sale for $199.99. Both
Lire l’article completTech News
 Tech News
QR code : le bon réflexe se joue avant de payer ou de se connecter
Un carré imprimé sur une affiche nous demande peu d’effort : sortir le téléphone, viser, ouvrir. C’est justement ce confort qui mérite une pause. Un QR code facilite l’accès à une adresse ; il ne certifie ni son propriétaire, ni le service proposé. Pour un menu, une facture ou une connexion professionnelle, la question utile
Lire l’article complet
Tech News
Faux SMS de livraison : cette nouveauté de Google Messages va analyser les liens avant que vous ne cliquiez
Faux SMS de livraison accompagnés d’un message vocal, cybercriminels se faisant passer pour des marques connues… Les arnaques par texto se diversifient et gagnent en crédibilité à l’heure de l’intelligence artificielle. Les escrocs disposent maintenant d’outils sophistiqués pour exploiter les habitudes du quotidien et inciter leurs victimes à cliquer sur des liens frauduleux ou à
Lire l’article complet
Tech News
Epic Games dévoile un nouveau launcher « vibe codé » : le lancement se passe mal
Fort du succès de Fortnite, Epic Games propose sa propre boutique de jeux vidéo sur PC depuis 2018. L’éditeur espère un jour concurrencer Steam qui reste, année après année, la boutique de référence sur PC et largement majoritaire sur le marché. Conscient de son retard, Epic Games a annoncé en juin son intention de développer
Lire l’article complet
Tech News
La PS5 peut désormais émuler les jeux Nintendo et même faire tourner Windows 7
La scène du jailbreak PS5 est dans une émulation telle que chaque jour apporte son lot de nouvelles toutes plus impressionnantes que celles de la veille. Aujourd’hui, voilà qu’il est possible d’émuler de vieux jeux Nintendo… et même de lancer Windows 7 sur la console. Depuis plusieurs jours, toute la communauté PS5 ne parle qu’une
Lire l’article completSmartphones
Crise de la mémoire : ce justicier anonyme traque les arnaques en ligne qui promettent des SSD à prix d’or
Alors qu'il est devenu presque impossible de trouver des SSD à un prix décent, certaines profitent de l'occasion pour arnaquer les internautes, à coup d'annonces bien trop belles pour être...Source
Lire l’article completLa pliure du Galaxy Z Fold 8 Ultra est quasiment invisible, la preuve en vidéo
Un internaute a publié une vidéo du Galaxy Z Fold 8 Ultra en avance. On peut y voir la pliure de l'écran au milieu du smartphone. Ou plutôt sa quasi-absence....Source
Lire l’article completIA
SentinelOne cuts malware analysis from weeks to hours
With OpenAI Daybreak, SentinelOne cuts weeks of malware analysis to hours, creating capacity to investigate more threats. Origine de l’article : lire l’article original ▶EN DIRECTAriane Web RadioAriane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗Ariane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗
Lire l’article completAmp puts AI agents to work beyond code with OpenAI models
See how Amp pushes the frontier of what agents can do with GPT-6 Astra, Ultrafast, GPT-Live-1, and Sign in with ChatGPT. Origine de l’article : lire l’article original ▶EN DIRECTAriane Web RadioAriane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗Ariane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio
Lire l’article completHow Third Moment Research runs 10,000 agents for 36+ hours
With GPT-6 Astra and GPT-6.1 Sol, Codex, and Daybreak for cybersecurity, this AI lab builds agents that focus for days and improve with use. Origine de l’article : lire l’article original ▶EN DIRECTAriane Web RadioAriane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗Ariane Web RadioUne sélection musicale continue pour prolonger votre
Lire l’article completHow Block is building AI-powered security with OpenAI technology
Block is building AI-powered security with OpenAI. Its security team investigates threats faster and proposes patches in minutes. Origine de l’article : lire l’article original ▶EN DIRECTAriane Web RadioAriane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗Ariane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗
Lire l’article completCybersecurite
 A verifier
EU Grocers Pay a Steep Price for Unpatched Fridge Firmware
Hundreds of stores lost millions of dollars because they hired third parties to manage the outdated OT firmware running their cooling systems. Origine de l’article : lire l’article original ▶EN DIRECTAriane Web RadioAriane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗Ariane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la
Lire l’article complet A verifier
Palo Alto Networks Patches PAN-OS Authenticated RCE Flaw Amid Active Exploitation
Palo Alto Networks on Wednesday issued security updates for a high-severity flaw in PAN-OS software that has come under active exploitation. The vulnerability, tracked as CVE-2026-0322 (CVSS score: 8.6), is a case of remote code execution in the management interface. « A remote code execution (RCE) vulnerability in the management interface of Palo Alto Networks PAN-OS
Lire l’article complet A verifier
Ivanti ICS Zero-Day Attacks Highlight Vendor Patching Hurdles
CVE-2026-104935, a high-severity authentication bypass + RCE vulnerability, was only partially discovered and patched in July, leaving an opening for threat actors to capitalize on. Origine de l’article : lire l’article original ▶EN DIRECTAriane Web RadioAriane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗Ariane Web RadioUne sélection musicale continue pour prolonger
Lire l’article complet A verifier
Cisco Warns of Active Attacks Exploiting New Critical Secure Email Gateway Vulnerability
Attackers are exploiting a critical flaw in Cisco Secure Email Gateway that lets a sender with no login write files to the appliance’s operating system, Cisco said in an advisory on Wednesday. The attacker sends an email with a crafted attachment through the gateway and, if it succeeds, could then run commands as root. The appliance filters
Lire l’article completApps & Logiciels
Apps & Logiciels
Opera Air gets a minimalist makeover with a focus on distraction-free browsing
Opera is relaunching its Opera Air browser today with a redesign that is both conceptual and practical for a more focused browsing experience. Here’s what that means. In early 2025, Opera announced Opera Air, which the company described as “the first web browser built around the concept of mindfulness.” Since then, the company has been
Lire l’article complet Apps & Logiciels
OpenAI agrees not to use alleged Apple trade secrets amid ongoing lawsuit
Bloomberg reports that during a hearing today, OpenAI voluntarily agreed not to use Apple’s alleged trade secrets while the legal battle between the two companies plays out. Here are the details. Earlier today, OpenAI filed a new motion in the lawsuit in which Apple accuses the company of stealing trade secrets, alleging that a former
Lire l’article complet Apps & Logiciels
Old Google Home and Nest speakers getting big firmware update
Google is testing a big firmware update for the Google Home, Home Mini, Nest Mini, and Nest Audio. Google has long operated a Preview Program for speaker firmware. Version 3.79.550760 was posted today with five big features: The 3.79 update improves the setup and Wi-Fi experience, as well as audio performance and smart home control.
Lire l’article complet Apps & Logiciels
YouTube begins rolling out GIF support for comments very slowly; it’s for a reason
It’s been less than a month since YouTube said it planned to let users post GIFs in the comments section. The time has come, and this is just the beginning of a gradual rollout. Btw, there's a huge bug currently affecting the user interface of the YouTube app on Android tablets, not sure it also
Lire l’article completLivres
 Livres
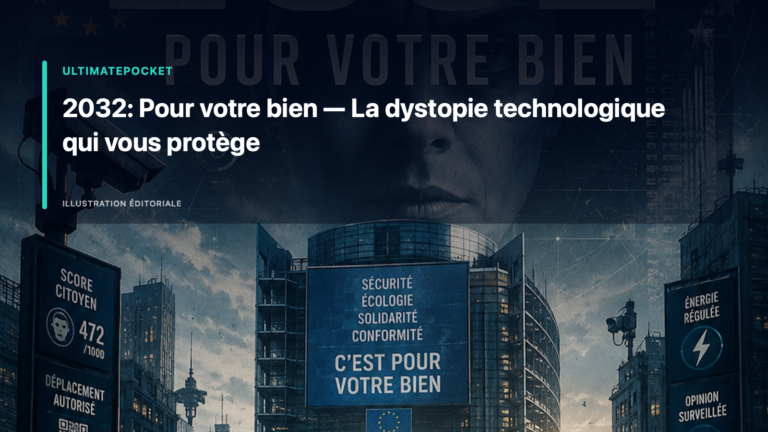
2032: Pour votre bien — La dystopie technologique qui vous protège
Dans un futur proche, l’Europe a basculé sans bruit. Le changement n’a pas été marqué par des révoltes, des guerres ou des déchirements politiques. Il a été orchestré par une transition silencieuse, douce, et pourtant radicale. L’objectif était clair: protéger
Lire l’article complet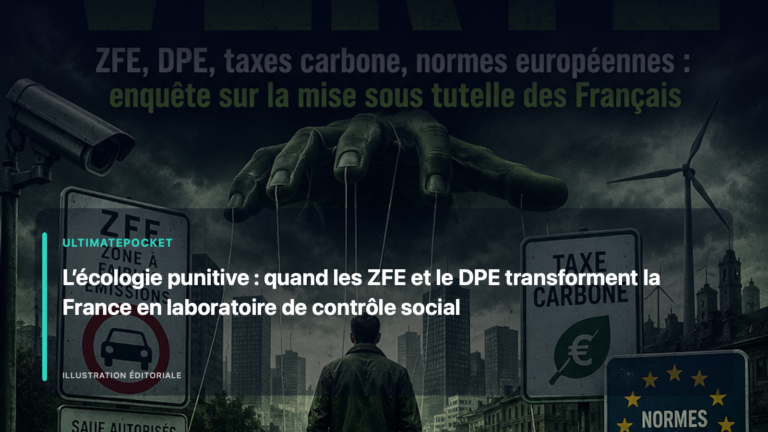 Livres
ZFE, DPE et normes : quand la transition écologique devient une contrainte quotidienne
La protection de l’environnement ne devrait pas dispenser les pouvoirs publics d’évaluer le coût, la compréhension et l’efficacité des mesures adoptées. C’est précisément le terrain exploré par Dictature Verte , l’essai de Guy de Lussigny consacré aux ZFE, au
Lire l’article complet Livres
Décider dans l’entreprise numérique : 7 questions à poser avant tout nouvel outil
Une nouvelle plateforme arrive rarement seule. Elle promet de simplifier un processus, d’automatiser une tâche ou de mieux exploiter les données. Quelques mois plus tard, l’entreprise peut pourtant se retrouver avec un abonnement supplémentaire, une intégratio
Lire l’article complet