Après nous le déluge
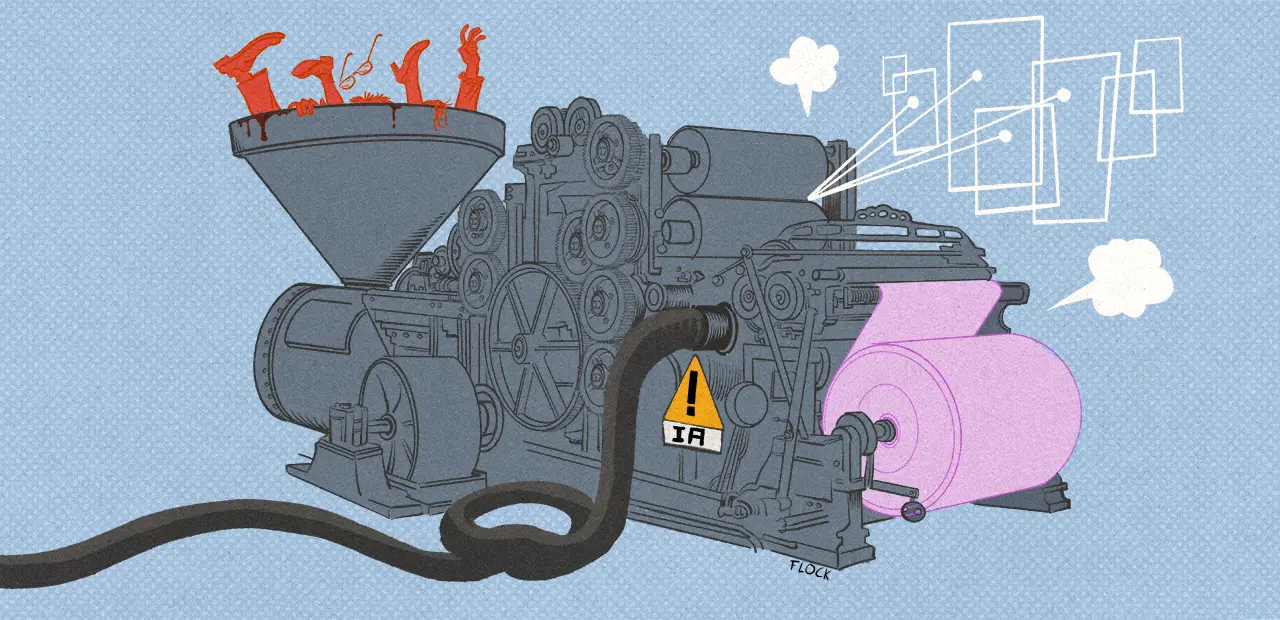
À quelques jours d’intervalle, Google Project Zero et Anthropic ont annoncé un raccourcissement net de leurs délais de divulgation coordonnée. Le changement est radical et est dicté, sans surprise, par l’utilisation désormais générale de l’IA. Au risque de faire flancher des mainteneurs déjà fatigués par cette course.
Le 13 novembre, le Project Zero de Google a publié un billet signé Natalie Silvanovich. La chercheuse y rappelle la règle en vigueur depuis 2021 au sein de l’équipe pour la détection de failles : l’éditeur concerné dispose de 90 jours pour corriger avant la divulgation publique, puis de 30 jours pour que les clients installent le correctif. Si le correctif arrive avant 90 jours, ce délai de 30 jours commence au même moment. Sans correctif après 90 jours, Project Zero rend publics les détails de la vulnérabilité.
Selon la chercheuse, l’équipe voulait faire évoluer cette règle dès 2021, avec l’objectif de passer du délai « 90 + 30 » à une période raccourcie « 60 + 30 ». Pourtant, les changements annoncés sont bien plus radicaux.
Objectif 30 jours, point barre
La nouvelle politique représente une cassure nette. Nommée « Full X », elle stipule que la vulnérabilité sera quoi qu’il en soit divulguée au bout de X jours, selon le calendrier. Ce X est aujourd’hui de 90 jours, mais passera à 60 dès le 2 février 2027 et enfin à 30 jours le 3 janvier 2028.
Toutes les autres règles sont supprimées. Il n’existe donc plus de période de grâce pendant laquelle un éditeur se dépêche de diffuser une mise à jour au plus grand nombre. Il doit intégrer ce nouveau calendrier et, en pratique, aller bien plus vite qu’aujourd’hui. Passé ce délai en effet, les détails de la faille sont publiés.
Il reste néanmoins trois exceptions, toutes conduisant à un délai plus court :
- La faille est déjà exploitée
- La faille a été rendue publique par d’autres
- L’éditeur a demandé la publication plus tôt
Pourquoi ?
Google évoque trois facteurs ayant mené à cette décision tranchée. Le premier, sans surprise, est l’usage presque généralisé des grands modèles de langage, qui réduisent le temps nécessaire pour trouver et exploiter une faille. Plusieurs parties, dont des acteurs malveillants, peuvent découvrir le même bug.
Ensuite, la période d’adoption de 30 jours est jugée sans objet, car un attaquant peut déduire presque immédiatement les détails d’une faille à partir du correctif, ce qui donnerait une fausse impression de secret. Ce point a d’ailleurs été renforcé trois jours plus tard dans un autre billet, publié cette fois par le Threat Intelligence de Google, qui analysait les tendances de sécurité du dernier trimestre. On pouvait notamment y lire la hausse de l’utilisation des LLM pour automatiser la recherche et l’exploitation des failles via la rétro-ingénierie des correctifs.
Enfin, Google indique que le volume a changé d’échelle. L’équipe de Project Zero trouve désormais plusieurs failles par semaine, contre quelques-unes par an auparavant, et les négociations au cas par cas deviennent ingérables. En outre, la gravité d’une faille ne joue plus sur la date de divulgation, puisqu’elle ne change pas la probabilité qu’un attaquant la découvre.
Google précise quand même que des exceptions rares ont déjà été accordées pour le matériel, comme dans les cas des failles Spectre et Meltdown, et qu’elles pourront encore l’être.
Chez Anthropic, 30 ou 45 jours selon la gravité
Chez le grand concurrent d’OpenAI, les constats sont peu ou prou les mêmes et les changements adoptés sont à la fois plus brutaux et plus nuancés.
Ainsi, dans son billet du 16 novembre, l’entreprise explique que les nouveaux délais dépendront de la gravité de la faille : 30 jours pour les failles critiques et importantes, 45 jours pour les autres. Si l’éditeur ou le mainteneur concerné ne répond pas, l’affaire est confiée à un coordinateur externe après 15 jours au lieu de 30. Les détails techniques complets sont publiés 30 jours après la disponibilité d’un correctif, au lieu de 45 aujourd’hui. Pour une faille déjà exploitée en revanche, le délai reste à 7 jours.
Et que les éditeurs et mainteneurs soient prêts, car ce changement entrera en vigueur dès le 1ᵉʳ janvier. Contrairement à Google, il n’y a pas d’étalement dans le temps.
Les raisons données rejoignent celles de Google. Les normes actuelles supposaient ainsi que les correctifs suivaient un rythme humain et qu’une redécouverte indépendante du même bug était peu probable. Or un bug trouvé par un modèle a de plus en plus de chances d’être trouvé par un autre, et Anthropic affirme observer une hausse du taux de redécouverte.
L’entreprise se laisse également une marge, avec deux limites à cette nouvelle politique. D’abord, le délai sera négocié pour les logiciels difficiles à déployer (les infrastructures critiques par exemple) et pour les failles qui exigent une modification de spécification ou de RFC. Ensuite, la politique ne couvre pas les vulnérabilités découvertes par l’IA sans révision humaine. Une nuance importante.
On notera dans les deux cas une argumentation articulée autour de la généralisation des LLM et du risque de redécouverte, pointée par deux poids lourds du secteur de l’IA. Dans leur sillage, le monde de la sécurité va donc devoir suivre, tracté par un rythme toujours plus rapide.
Adaptation forcée
L’industrie logicielle va devoir suivre à marche forcée. Sans trop de surprise, les discussions sur le sujet sont très animées, par exemple sur Hacker News. Les uns jugent les délais trop courts pour les bugs difficiles et les mainteneurs bénévoles, les autres estiment que l’IA rend de toute façon la notion d’embargo contre-productif. D’autres encore situent le vrai problème chez les fabricants Android à petit budget ou voient dans la démarche une stratégie qui sert surtout Google.
Marcus Hutchins, connu pour avoir stoppé la propagation de WannaCry et son passé contesté, a directement répondu sur X à Natalie Silvanonich lors de l’annonce par Google. Dans un premier temps, il dit avoir compris l’intention de Google, mais ne pas du tout approuver la démarche. « Bien sûr, il y a certains fournisseurs qui laissent les bugs en plan pour toujours et ne font aucun effort pour les corriger. Mais il y a bien plus d’équipes surmenées et sous-payées, d’organisations à but non lucratif, et de projets individuels qui corrigent les bugs aussi vite qu’ils le peuvent physiquement », a-t-il indiqué, avant d’ajouter plus loin : « à un moment donné, le barrage va céder », les mainteneurs de logiciels étant « enterrés » sous les rapports de bugs. VideoLAN a d’ailleurs participé à la discussion, indiquant que si les corrections étaient bien un problème, le déploiement l’était tout autant.
Dans un deuxième temps, rebondissant sur un commentaire qui annonçait que « FFmpeg avait raison depuis tout ce temps » (en référence à son coup de gueule contre la « bouillie » des rapports de bugs), Marcus Hutchins évoque un « éléphant dans la pièce » et renchérit : « Vous avez 1 000 personnes qui pointent du doigt les problèmes pour chaque personne qui les corrige ».
Il fustige une recherche de vulnérabilités devenue « un coup de marketing » : « C’est beaucoup de « regardez ce que mon nouveau jouet peut faire » plutôt que des tentatives sincères de corriger réellement les problèmes de sécurité ». Il condamne l’attitude de Google, qui a « dépensé des milliards de dollars pour construire un bot qui pointe les problèmes à une vitesse fulgurante », avant de déverser le tout « sur un lot de mainteneurs de projets open source non payés pour les corriger », sans participer. Il compare la cybersécurité à « 50 000 personnes qui suivent le personnel de ménage » pour lui crier « vous avez raté un endroit ».
Le projet curl illustre la tension accumulée récemment. Comme le rapportait fin octobre The Register, décision a en effet été prise de rendre publics tous les signalements de faille de gravité faible et moyenne depuis le 26 octobre, directement sur son dépôt GitHub. Son mainteneur, Daniel Steinberg, avait alerté plusieurs fois de ce problème croissant, dès janvier 2024, puis deux ans plus tard. Le programme de primes avait été fermé dans la foulée.