Vos appareils Bluetooth peuvent être surveillés par des personnes malintentionnées et des génies du marketing. Voici ce que les experts vous recommandent de faire.
Les points clés à retenir sur le sniffing du Bluetooth
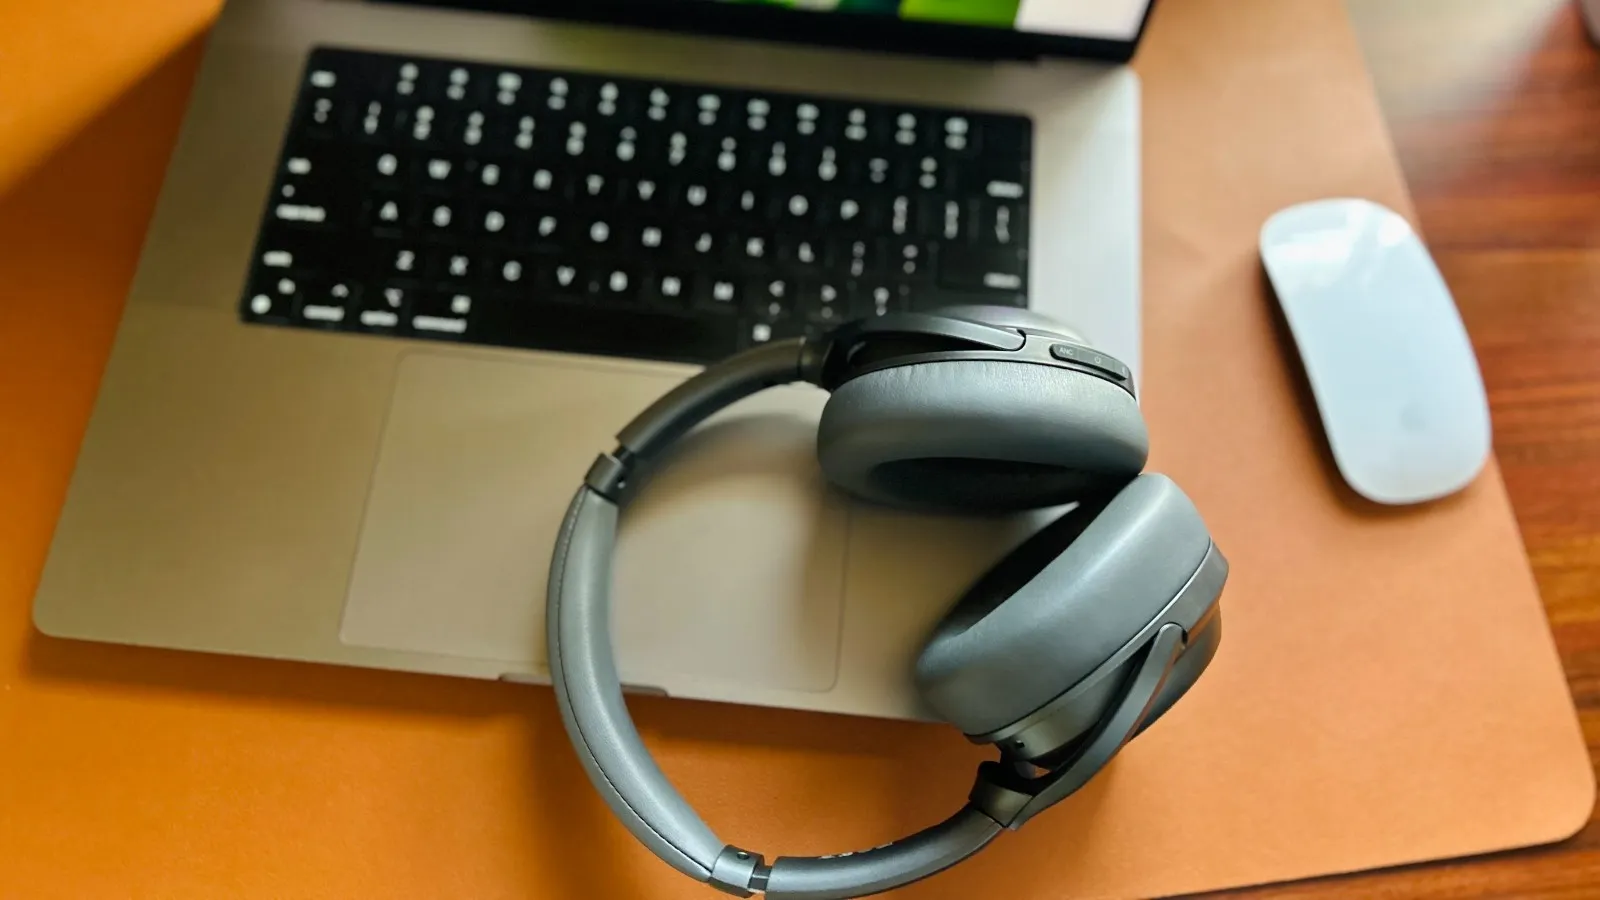
Imaginez le matériel technologique que vous emportez pour un déplacement professionnel : votre téléphone, votre ordinateur portable, vos écouteurs ou votre tablette, voire des périphériques tels qu’une souris ou un clavier sans fil. Malgré la diversité des fabricants et des systèmes d’exploitation de ces appareils, ils ont tous un point commun : le Bluetooth.
Pour fonctionner correctement, ces appareils envoient des paquets de signalisation, ou balises sans fil, afin d’annoncer leur présence et de permettre à d’autres appareils de s’y connecter et de participer à des réseaux de localisation d’appareils à grande échelle, tels que ceux proposés par Apple et Google.
Le Bluetooth Low Energy est à la base des fonctionnalités « Appairage automatique » d’Apple et « Fast Pair » de Google, qui permettent un appairage fluide et sans heurts entre appareils compatibles. Cependant, ces paquets de données peuvent révéler des informations vous concernant, et toute personne soucieuse de la protection de sa vie privée, qu’il s’agisse de professionnels de l’informatique ou de simples particuliers, aurait intérêt à adopter de meilleures pratiques pour éviter d’en dévoiler trop. Voici ce qu’il faut savoir.
Le « sniffing » Bluetooth consiste à intercepter les paquets de diffusion Bluetooth Low Energy au moment où ils sont transmis d’un appareil à un autre. Une fois intercepté, un paquet peut révéler l’historique des échanges de paquets d’un appareil, son nom, son fabricant, la version de son micrologiciel et son adresse MAC.
Une surveillance plus régulière permet de déterminer la fréquence et la durée des diffusions d’un appareil, en particulier si quelqu’un installe un sniffer à un endroit précis, comme le hall d’un hôtel, et peut ainsi établir à quel moment un appareil est apparu et a disparu de sa portée.
Bien que les avancées en matière de Bluetooth Low Energy privilégient une sécurité renforcée, des vulnérabilités subsistent, comme l’a démontré en début d’année le groupe « Sécurité informatique et cryptographie industrielle » de l’université KU Leuven en Belgique en révélant des failles dans Google Fast Pair qui permettaient à des attaquants de détourner des appareils audio personnels.
Des découvertes plus récentes concernant des vulnérabilités Bluetooth ont été présentées par des chercheurs français à Eurecom montrent que le processus de réappairage Bluetooth Low Energy peut être exploité pour usurper l'identité d'appareils, abaisser les niveaux de sécurité et rendre les appareils vulnérables à un appairage non autorisé, quelle que soit leur version Bluetooth.
Google Pixel 9 Pro et Pixel Buds Pro 2Jada Jones/ZDNET
Les RPA génèrent de nouvelles adresses MAC, empêchant ainsi les scanners Bluetooth Low Energy de suivre un appareil sur le long terme, tout en permettant aux appareils autorisés de rester connectés via une clé cryptée.
Cependant, tous les appareils Bluetooth n’utilisent pas les RPA. De plus, certains périphériques dotés de RPA, tels que les casques audio et les montres connectées, peuvent ne pas générer de nouvelle RPA aussi souvent que souhaité, et des recherches suggèrent que les RPA à elles seules n’empêchent pas totalement les fuites d’informations.
Même si des vulnérabilités telles que « WhisperPair », découverte dans le protocole Fast Pair de Google, sont peut-être moins probables, les personnes ciblées peuvent révéler leurs habitudes, par exemple les lieux qu’elles fréquentent et les appareils qu’elles ont généralement sur elles.
Les appareils plus anciens présentent un risque particulier pour les professionnels travaillant sur des données sensibles dans des espaces privés, surtout s’ils ne sont pas mis à jour avec la dernière version du micrologiciel. Aimee Simpson, directrice du marketing produit chez Huntress, explique que les appareils dotés d’un micrologiciel obsolète ou de versions Bluetooth héritées sont plus vulnérables aux acteurs malveillants.
« Sans les mises à jour appropriées, un acteur malveillant peut exploiter le protocole Bluetooth OBEX, qui lui permet de contourner les protocoles d’authentification et d’extraire des données d’un appareil », explique-t-elle.
Mme Simpson a également évoqué le bluesnarfing, pratique consistant à exploiter les vulnérabilités Bluetooth d’un appareil obsolète pour voler des données. Si les entreprises fournissent à leurs employés des appareils obsolètes, en particulier des souris, des claviers et des casques, le risque s’accroît.
Au sujet des périphériques sans fil obsolètes, Brett Walkenhorst, directeur technique chez Bastille, évoque une vulnérabilité vieille de 10 ans découverte par l’entreprise, baptisée MouseJack. Cette vulnérabilité cible les anciens dongles sans fil de 2,4 GHz utilisés pour connecter une souris à un ordinateur.
Bien que ces appareils utilisent un protocole sans fil différent de celui du Bluetooth, ils sont toujours présents dans les bureaux, les salles de réunion, les accueils et les bureaux à domicile.
« Pour les entreprises, la sensibilisation ne constitue qu’une partie de la solution », explique M. Walkenhorst. « Les organisations doivent identifier les appareils sans fil qui fonctionnent au sein de leurs environnements et établir des politiques régissant leur utilisation, en particulier dans les zones où des informations sensibles sont traitées. »
Vous pensez sans doute que vous n’avez rien à cacher, ni rien à offrir aux personnes malintentionnées, à partir des informations collectées par votre clavier ou vos écouteurs. Comme je l’ai mentionné précédemment, le reniflage de vos appareils Bluetooth peut révéler certaines informations, telles que le nom de l’appareil.
Si vos appareils portent votre nom, par exemple « AirPods de Jada » et « Clavier sans fil de Jada », il suffit alors à quelqu’un de repérer vos appareils actifs pour connaître votre nom. Lorena Carthy-Wilmot, responsable de la stratégie de sécurité européenne chez iVerify, recommande de donner à vos appareils des noms aléatoires ou vagues ; son préféré est d’ailleurs « Fourgon de surveillance du FBI ».
Cependant, Mme Carthy-Wilmot précise également que, d’après son expérience, l’analyse des signaux Bluetooth constitue davantage une stratégie de secours pour les personnes malveillantes qu’une source principale d’informations précieuses. Si vous n’êtes pas une personnalité de premier plan, comme un responsable gouvernemental ou un cadre supérieur, vous n’êtes probablement pas une cible.
Tous les experts à qui j’ai parlé ont donné le même conseil. Avant tout, supprimez votre nom des étiquettes de vos appareils Bluetooth dans les paramètres de vos appareils.
Ils ont également suggéré d’éteindre les périphériques tels que les souris et les claviers lorsqu’ils ne sont pas utilisés. De plus, si vous n’utilisez pas d’appareil Bluetooth, désactivez le Bluetooth de votre téléphone dans les « Paramètres », et non dans le Centre de contrôle.
Vos casques Bluetooth JBL, Sony ou Bose ont bénéficié d'une refonte sans fil complète, et pas seulement la technologie Auracast.
La dernière version de Firefox corrige 167 failles de sécurité, dont la plupart sont considérées comme très graves, tandis que la dernière version de Chrome corrige 52 failles, dont quatre sont jugées critiques.
Le ZDNET Morning le brief de l'actu tech pour les pros tous les matins à 9h00. Transformation numérique, IA, matériel, logiciels,… ne passez pas à côté de ce qui fait la Une du secteur.
Binance a subi ce qui pourrait être l’un des plus gros piratages de l’histoire des cryptos : la plateforme évalue l’impact à environ 6,3 milliards de dollars, dont 3 milliards gelés.