Ces invitations contournent votre logiciel de sécurité pour s'introduire dans votre agenda. Mais vous pouvez les contrer avant qu'elles ne causent le moindre dommage.
Points clés à retenir sur les fausses invitations de calendrier
Avez-vous déjà reçu par e-mail une invitation de calendrier qui s'est avérée être fausse, voire malveillante ? J'en ai reçu dans Microsoft Outlook. De nombreux clients de messagerie ajoutent automatiquement une invitation à votre calendrier avant même que vous n'ayez pu l'accepter ou la refuser. Cela signifie que vous ne vous rendez peut-être pas compte que les informations relatives à l'événement figurent désormais dans votre calendrier, en attente que vous y accédiez.
Un nouveau rapport de la société de cybersécurité Sublime met en évidence une augmentation spectaculaire de ces attaques de logiciels malveillants basées sur le calendrier. Au cours des derniers mois, ces attaques ont augmenté de 282 % en juin par rapport au mois précédent, de 338 % en juillet et de pas moins de 1 216 % en août. Pour septembre, la société prévoit une hausse de 2 852 % par rapport au mois d’août.
Ces escroqueries gagnent en popularité pour plusieurs raisons. Elles sont relativement faciles à mettre en œuvre. Et elles exploitent un paramètre par défaut des invitations de calendrier dans de nombreux clients de messagerie.
Pour mener à bien ces attaques, les escrocs utilisent une technique que Sublime appelle le « phishing ICS ».
Faisant partie de la norme iCalendar, un fichier ICS contient les détails d’une invitation à une réunion ou à un rendez-vous.
Dans des programmes tels que Microsoft Outlook, Gmail et Apple Mail, un fichier ICS envoyé par e-mail peut être automatiquement ajouté à votre agenda avant même que vous n’ayez décidé d’accepter ou de refuser l’invitation.
Ce type d’escroquerie connaît un grand succès pour plusieurs raisons.
« Ce qui fait le succès de ces attaques, c’est la confiance implicite — tant envers les systèmes impliqués qu’envers l’invitation elle-même », a déclaré à ZDNET John Gallagher, vice-président du fournisseur de solutions de cyberhygiène Viakoo. « L’attaquant part du principe que les paramètres par défaut sont en place et que les invitations de calendrier ne sont pas aussi suspectes que les e-mails de hameçonnage. Le danger réside dans le contenu de l’invitation : des liens ou des codes QR peuvent compromettre le système de la victime, et même le fait de refuser l’invitation peut fournir à l’attaquant la confirmation que l’adresse e-mail est valide. »
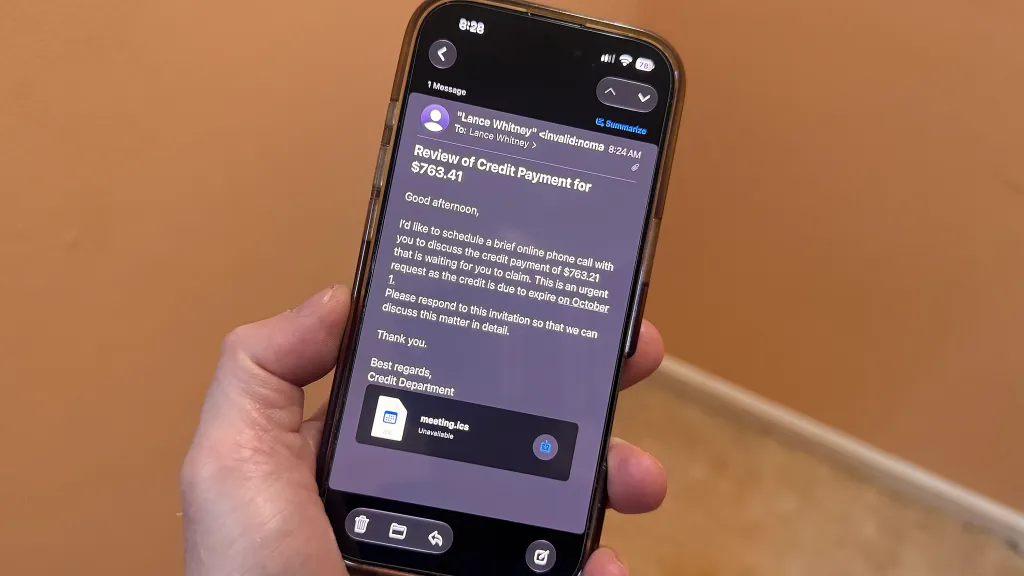
Une attaque récente mise en évidence par Sublime a utilisé une invitation Google Agenda pour transmettre un lien vers une charge utile malveillante de surveillance et de gestion à distance (RMM). L’e-mail lui-même recourait à une tactique d’appât financier bien connue.
Dans ce cas précis, le message attirait les utilisateurs en leur faisant miroiter un crédit supposé sur une facture récente, les invitant à une réunion pour discuter de la question.
L’invitation à la réunion provenait d’un compte Gmail, ce qui signifie qu’elle n’aurait pas été bloquée, du moins pas sur la base du domaine. Selon le logiciel de messagerie utilisé par l’utilisateur, l’invitation aurait également probablement franchi tout contrôle de sécurité, de sorte qu’elle aurait été automatiquement ajoutée à la boîte de réception de la personne. Même si l’e-mail avait été bloqué par les mesures de sécurité, il aurait tout de même abouti dans l’agenda de la cible.
Si la victime visée cliquait sur le lien contenu dans l’e-mail ou dans l’entrée de l’agenda, elle serait redirigée vers une page hébergée par Framer, qui propose une formule d’hébergement gratuite. De là, la personne est invitée à cliquer sur un bouton « Voir ici » pour télécharger la prétendue note de crédit, qui renvoie en réalité vers un fichier malveillant. À moins que le téléchargement ne soit bloqué par un logiciel de sécurité, le fichier d’installation MSI correspondant est téléchargé.
Outre le logiciel malveillant qu’il contient, le fichier MSI inclut des informations de configuration qui exploitent l’outil légitime d’accès à distance ScreenConnect pour le faire fonctionner comme un serveur de commande et de contrôle (C2).
Les attaquants peuvent alors utiliser le serveur C2 pour exploiter les systèmes infectés et leur envoyer des commandes.
Comment pouvez-vous vous protéger, vous et votre entreprise, contre ce type d’attaques ?
« Les particuliers ne devraient jamais cliquer sur des liens, répondre à une invitation, ni même cliquer sur “Refuser”, car cela confirme que votre adresse e-mail est active », a déclaré Shane Barney, responsable de la sécurité des systèmes d’information chez Keeper Security, éditeur de logiciels de cybersécurité, à ZDNET.
« À la place, vous devriez supprimer directement l’événement et le signaler comme spam si votre fournisseur de messagerie propose cette fonctionnalité. Vous pouvez également renforcer les paramètres de votre agenda en désactivant l’option qui ajoute automatiquement à votre agenda les invitations provenant d’expéditeurs inconnus. »
Selon votre client de messagerie, vous pouvez désactiver l’option qui ajoute automatiquement une invitation à une réunion à votre agenda. Voici comment procéder.
Mark Morris, ingénieur en détection des menaces chez Sublime Security, propose également quelques conseils pour vous protéger.
Le ZDNET Morning le brief de l'actu tech pour les pros tous les matins à 9h00. Transformation numérique, IA, matériel, logiciels,… ne passez pas à côté de ce qui fait la Une du secteur.
L'accès aux joyaux d'OpenAI n'aura coûté que 3 000 dollars et 72 heures. En exploitant les capacités d'Opus 5, trois chercheurs ont compromis les dépôts de code internes du géant de l'IA.
La majeure partie des clients de la banque en ligne ciblés résident en Suisse et en France, selon le Financial Times.
Le ZDNET Morning le brief de l'actu tech pour les pros tous les matins à 9h00. Transformation numérique, IA, matériel, logiciels,… ne passez pas à côté de ce qui fait la Une du secteur.
Mail, SMS ou faux site imitant PayPal, Amazon ou votre banque : voici comment reconnaître un phishing, le signaler et sécuriser vos comptes.
Family Link encadre applis, écran et contenu sur Android, mais ne bloque pas tout. Voici ce que le contrôle parental Google protège, et ses limites réelles.
Norton, Bitdefender, McAfee, Avast ou Surfshark proposent un antivirus avec VPN inclus. Voici ce que ces offres apportent vraiment, et leurs limites.