Les fusions et acquisitions (M&A) sont souvent présentées comme des opérations stratégiques, mais leur succès dépend rarement de l’enthousiasme initial. Pourtant, ces risques ne relèvent pas seulement de la technique : ils naissent d’un manque de rigueur documentaire, de l’oubli des interfaces critiques ou encore d’une sous-estimation des compétences internes. Dans un contexte où les données, le cloud et l’intelligence artificielle complexifient les dépendances, comment éviter que ces opérations ne deviennent des pièges financiers ?
Les coûts invisibles de l’urgence post-closing
Guy de Lussigny souligne qu’une migration IT mal préparée génère des dépendances résiduelles : serveurs conservés ‘au cas où’, licences non transférées, ou contrats cloud oubliés. Ces éléments, souvent considérés comme secondaires, représentent pourtant un risque majeur après la bascule. Par exemple, une entreprise peut continuer à payer pour des ressources inutilisées pendant des mois sans s’en rendre compte. Pire, ces dépendances créent des vulnérabilités cyber : des accès non supprimés, des sauvegardes partagées entre périmètres, ou des équipements OT (industriels) mal isolés. L’auteur insiste sur un principe clé : la fermeture effective d’un ancien système ne se mesure pas à sa désactivation technique, mais à la preuve de suppression des coûts, des accès et des données sensibles. Sans cette discipline, les économies escomptées se transforment en dépenses fantômes, tandis que la résilience de l’entreprise s’affaiblit.
La clean team : un rempart contre le partage incontrôlé d’informations
Lors des opérations M&A, les équipes juridiques et IT doivent souvent analyser des données sensibles – coûts détaillés, architectures techniques ou incidents cyber – sans pouvoir les diffuser aux parties commerciales. Pour y parvenir, Guy de Lussigny propose la création de clean teams, des groupes restreints autorisés à examiner ces informations sous contrôle strict. Leur rôle est crucial : elles produisent des recommandations exploitables (comme un plan de remédiation cyber) sans révéler d’éléments confidentiels ou soumis au droit de la concurrence. Par exemple, une clean team peut identifier les licences SaaS non transférables sans divulguer leur coût exact. L’auteur met en garde contre l’idée qu’une due diligence rapide justifie une circulation libre des données : chaque document partagé doit être traçable, sécurisé et détruit selon des règles précises. Sans cela, les risques juridiques ou concurrentiels peuvent éclater bien après le closing.
Les systèmes financiers ne sont pas des applications comme les autres
Contrairement à une application métiers, un système financier porte des enjeux critiques : clôture comptable, facturation, taxes et conformité réglementaire. Guy de Lussigny explique qu’une migration technique qui conserve les anciens droits d’accès peut créer des failles de contrôle interne, voire rendre impossible la certification des comptes. Par exemple, une entreprise acquise doit pouvoir produire une clôture autonome dès le Day 1, ce qui exige souvent la création de nouveaux codes entreprises ou comptes bancaires. L’auteur recommande d’aligner les bascules sur les cycles financiers plutôt que de privilégier la rapidité : une date respectée avec des données incomplètes n’est pas un succès. Les équipes finance, audit et IT doivent valider ensemble les contrôles cibles avant toute migration, sous peine de voir émerger des risques de fraude ou des blocages fiscaux post-opération.
L’oubli des archives : une faille juridique et opérationnelle
Les opérations M&A se concentrent souvent sur les données actives, négligeant les archives réglementaires – documents comptables, contrats RH ou traces techniques soumis à des obligations de conservation. Pourtant, ces données peuvent devenir cruciales en cas de litige, d’audit ou d’enquête portant sur une période antérieure au closing. Guy de Lussigny décrit un scénario fréquent : une entreprise découvre après la transaction qu’elle ne peut accéder aux sauvegardes historiques partagées avec l’ancien périmètre, bloquant ainsi des preuves nécessaires à sa défense. Pour éviter cela, il propose de distinguer clairement les données opérationnelles, les archives scellées et celles soumises à legal hold (gel juridique). Une solution pragmatique consiste à extraire uniquement les données nécessaires, tout en contractualisant une dépendance temporaire auprès du vendeur – mais cette dernière doit être limitée dans le temps pour ne pas créer d’accès permanent.
La capitalisation des retours d’expérience : transformer chaque opération en atout
Guy de Lussigny souligne qu’une entreprise confrontée à des opérations de fusion-acquisition (M&A) répétées ne peut se permettre de repartir systématiquement d’une page blanche pour chaque transaction. Selon lui, la mise en place d’une capacité M&A IT permanente – structurée autour d’un noyau restreint de responsables et d’outils réutilisables tels que des méthodes documentées pour la due diligence ou des matrices de cartographie applicative – permet de réduire significativement les coûts et les délais des transactions futures. Les retours d’expérience post-opération mettent souvent en lumière des écarts récurrents : interfaces insuffisamment documentées, contrats dont la transférabilité n’a pas été anticipée ou compétences critiques non identifiées avant le closing.
Cette maturité organisationnelle positionne la direction des systèmes d’information (DSI) comme un actif stratégique pour l’entreprise. Une cartographie précise des actifs numériques, une compréhension claire de leurs dépendances et une capacité à évaluer leur transférabilité offrent en effet une liberté accrue dans les décisions : intégration, cession ou réorganisation d’activités deviennent alors des options maîtrisées, plutôt que des contraintes subies. La préparation ne garantit pas l’absence totale de difficultés, mais elle permet d’éviter les décisions prises sous le coup de l’urgence et de privilégier une approche structurée.
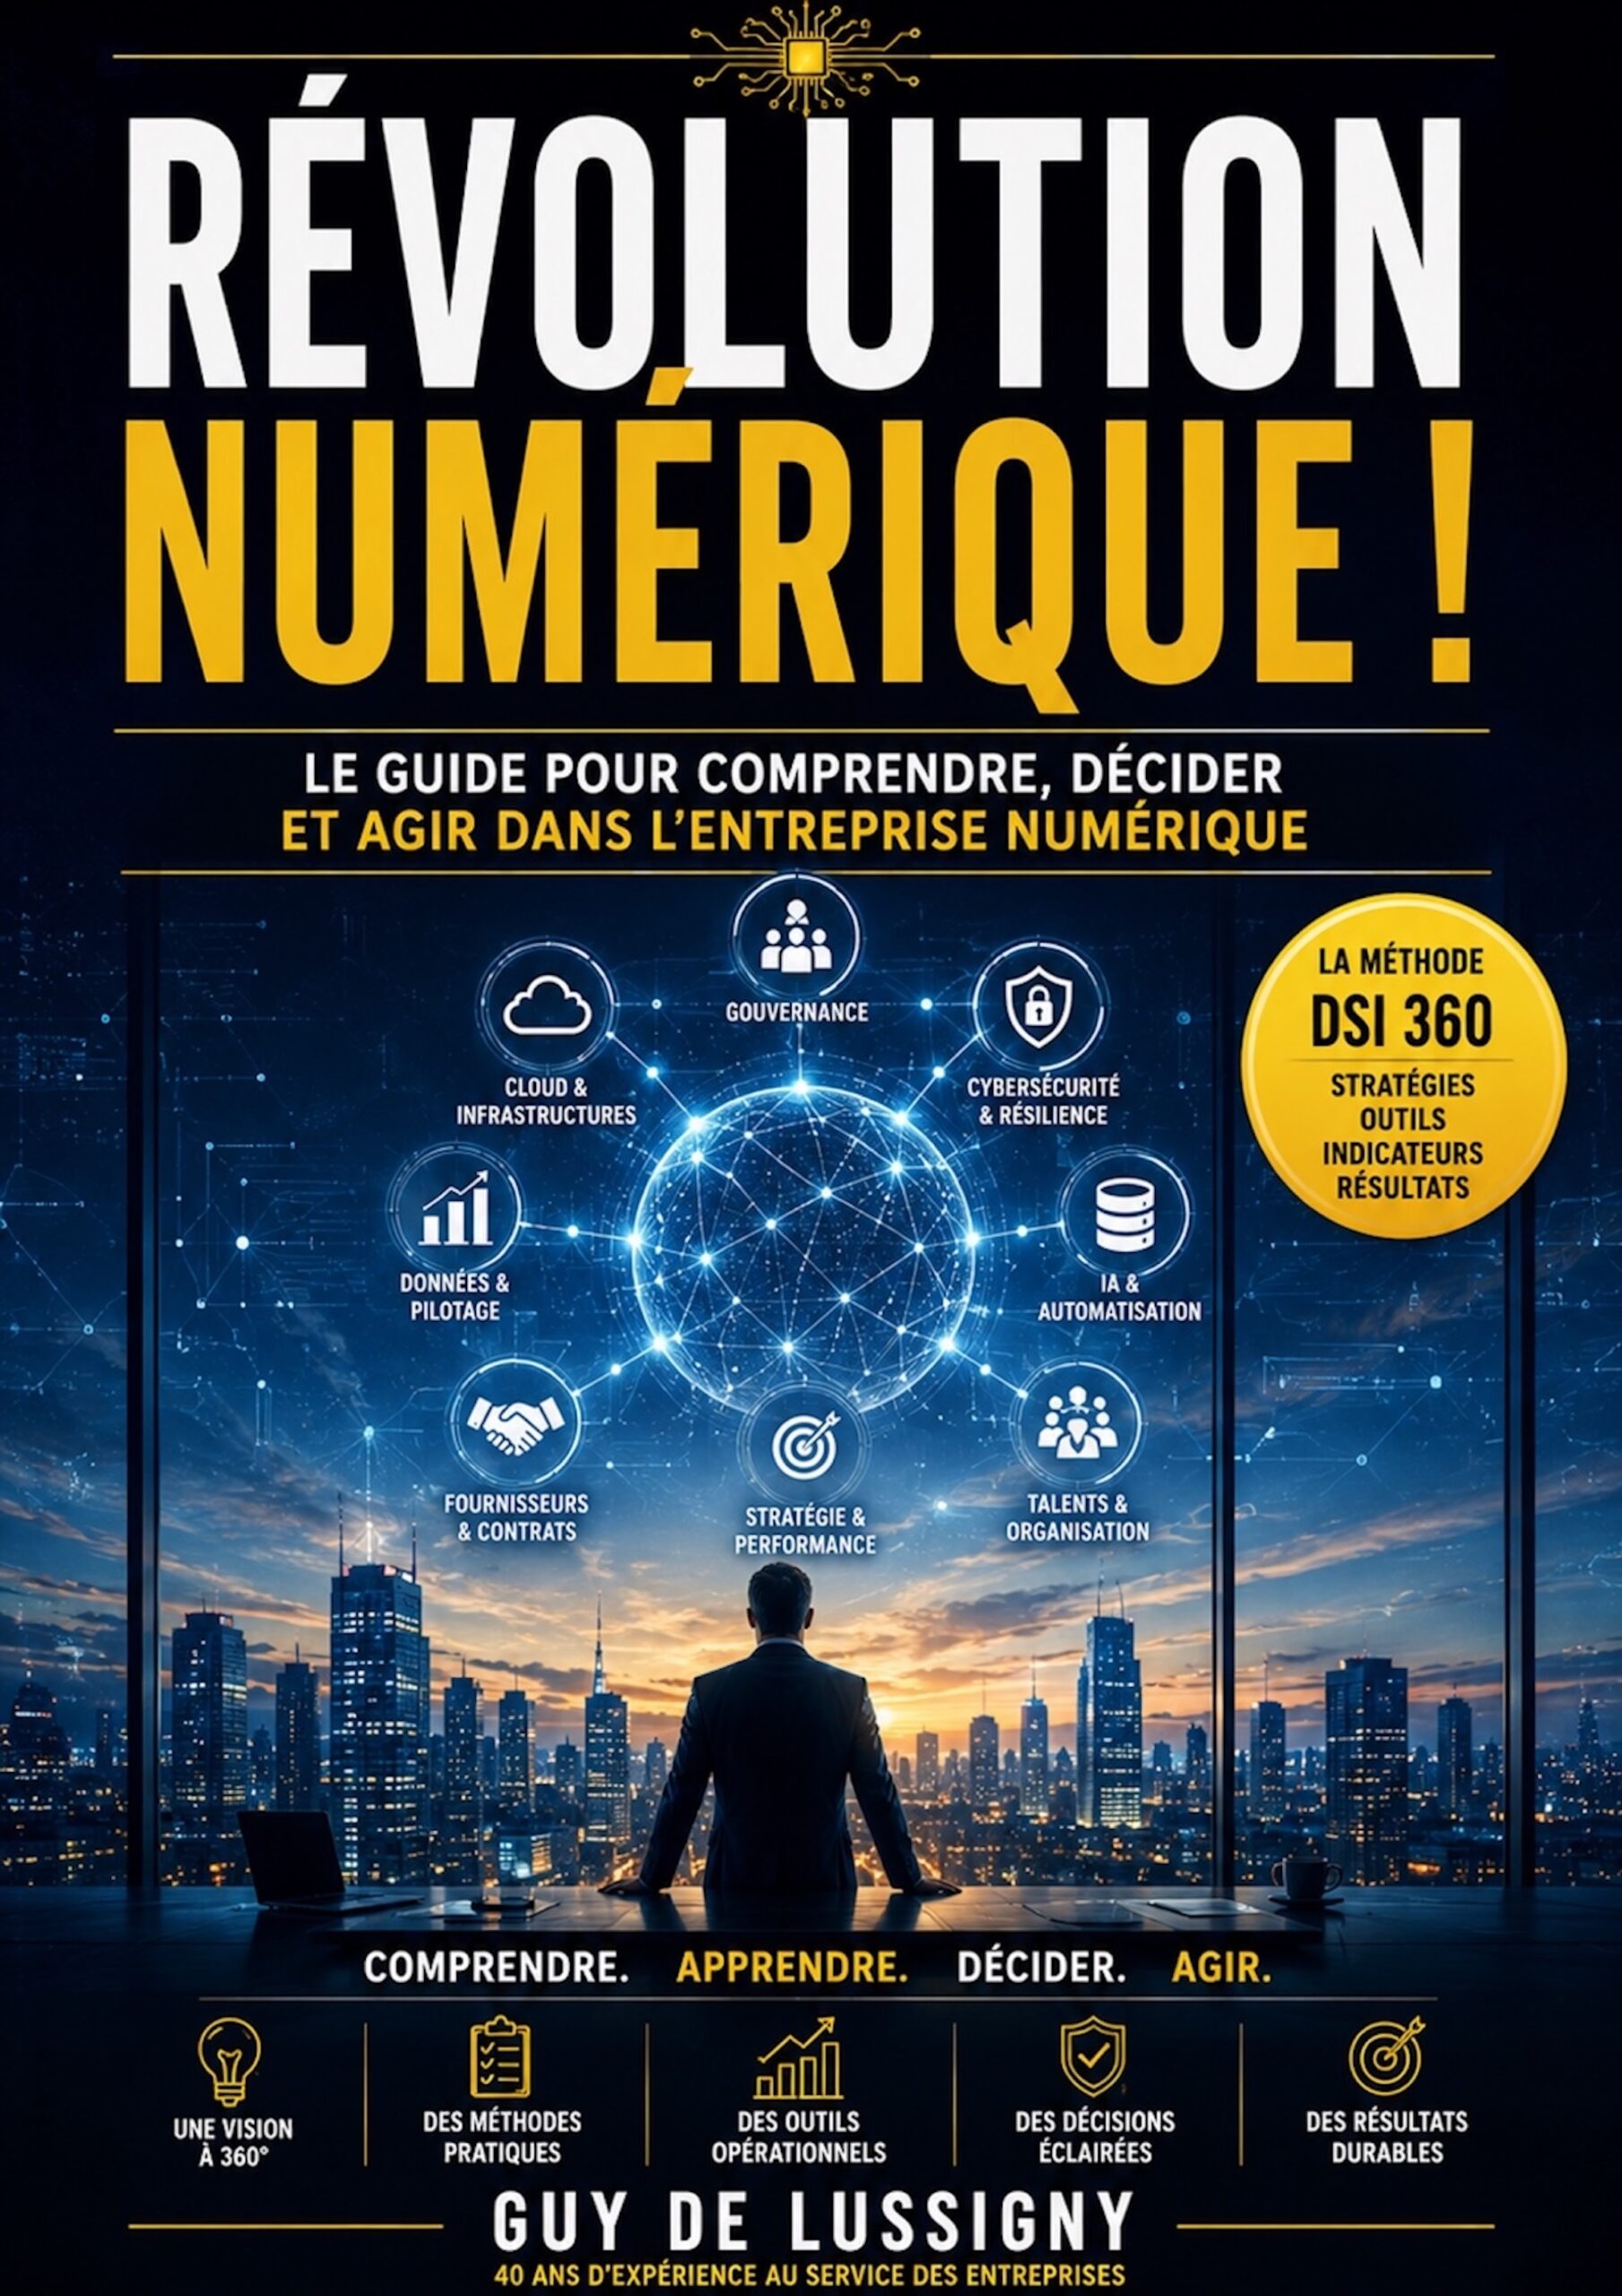
La révolution numérique ne se limite pas à adopter de nouvelles technologies ; elle exige une gouvernance rigoureuse des risques inhérents aux transformations. Comme le rappelle Guy de Lussigny, ce qui n’est pas cartographié avant le closing se transforme presque toujours en coût ou en crise après. Que ce soit par l’usage de clean teams pour sécuriser les données sensibles, l’alignement des bascules sur les cycles financiers, ou la capitalisation systématique des retours d’expérience, chaque décision technique doit être éclairée par une analyse des dépendances et des scénarios dégradés. Pour les dirigeants confrontés à ces enjeux, le livre Révolution Numérique ! offre une méthode concrète pour passer de l’urgence opérationnelle à une vision stratégique du système d’information.
Découvrir le livre et lire un extrait chez le libraire.
#TransformationNumérique #GouvernanceIT #MergersAndAcquisitions