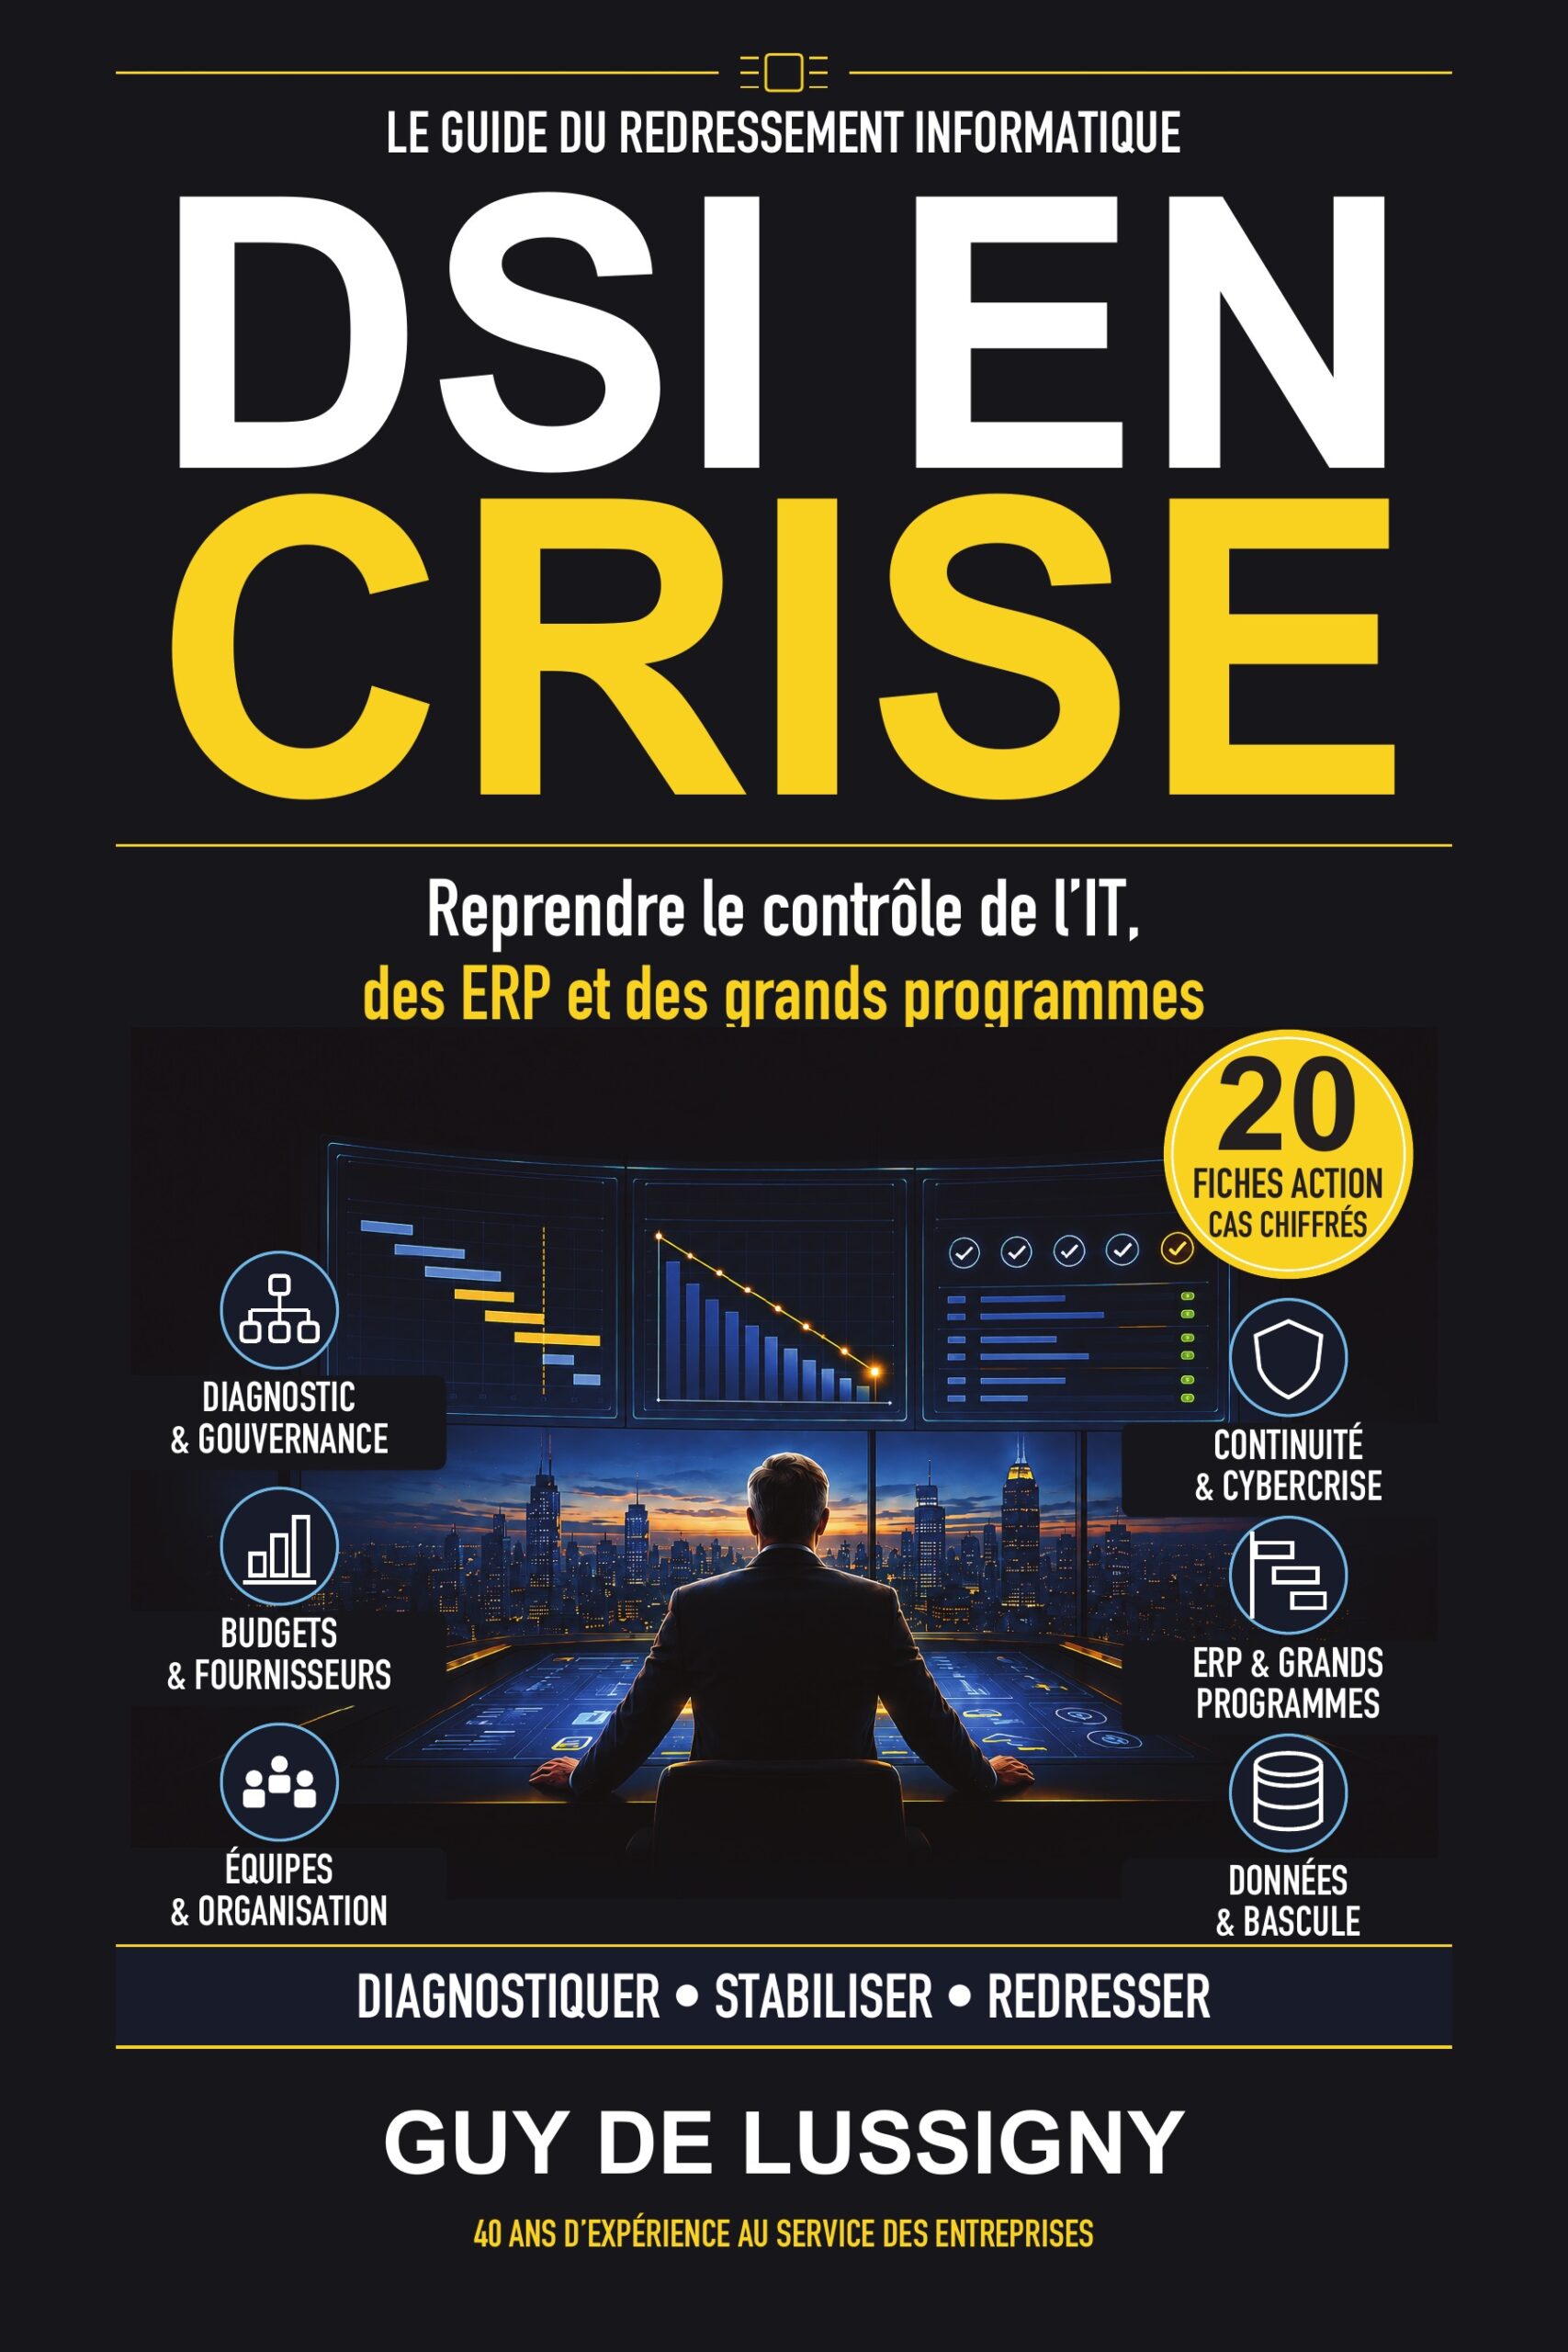
Les services informatiques confrontés à des ERP défaillants, des budgets dépassés ou des grands projets figés dans l’indécision ne peuvent plus se contenter de solutions théoriques. L’auteur propose une approche pragmatique pour rétablir la maîtrise opérationnelle et financière, en s’appuyant sur un diagnostic rapide, des arbitrages clairs et une protection immédiate des activités critiques. Plutôt que d’attendre une transformation structurelle, cette méthode privilégie des actions concrètes : réconciliation des engagements financiers, cartographie des risques prioritaires et clarification des responsabilités.
La prudence financière comme levier de décision
L’auteur souligne qu’une lecture mécanique des dépenses à mi-année peut masquer une réalité plus complexe : les engagements déjà honorés, ceux en cours et ceux à venir. Plutôt que d’appliquer une règle rigide de gel des budgets, il recommande d’obtenir sous deux jours un état précis des consommations et des commandes restantes. Cette approche permet d’identifier les dépenses significatives à ajuster sans sacrifier les projets indispensables à la continuité du service. Par exemple, une hausse temporaire de la capacité RUN peut être justifiée par des restaurations critiques ; geler un projet dans ce cas prolongerait la crise. Le seuil d’arbitrage doit donc protéger les changements urgents tout en décalant les lancements moins prioritaires, avec une date de réexamen fixée pour éviter l’immobilisme.
La carte des risques : un outil pour trancher sous contrainte
À J+5, une première cartographie des risques suffit si elle relie exposition métier, urgence et décision attendue. L’auteur décrit un tableau à quatre colonnes distinguant les menaces immédiates (comme la démission de deux personnes clés dans CAS-01), les preuves manquantes et les propriétaires responsables. Chaque risque est coloré selon qu’il nécessite une protection urgente, une investigation ou une simple surveillance, avec une raison écrite pour éviter les appréciations subjectives. Par exemple, un retard client dans un programme ERP peut fermer une fenêtre de livraison ; le directeur de programme fournit alors l’échéance utile au sponsor, qui tranche avant cette date. Cette rigueur empêche qu’une absence de preuve ne soit interprétée comme un risque faible ou un dépassement certain, tout en clarifiant les attentes des parties prenantes.
Les pièges à éviter : diagnostic avant réorganisation
L’auteur identifie plusieurs erreurs récurrentes qui aggravent les crises : réorganiser sans comprendre les dysfonctionnements, chercher un coupable avant d’avoir recueilli les faits, ou promettre un plan de transformation trop tôt pour rassurer le COMEX. Par exemple, confondre urgence et importance peut conduire à traiter en priorité ce qui fait le plus de bruit plutôt que ce qui présente le plus grand risque. De même, accepter un mandat flou sans le reformuler selon la méthode proposée revient à hériter d’un problème mal circonscrit. L’écoute active permet de repérer des signaux faibles – comme des plaintes métiers persistantes malgré des KPI corrects –, mais ces traces doivent être objectivées par des données concrètes (délais d’arbitrage, historique des reports) avant toute action.
Redresser les circuits du travail réel
Dans le cas fictif de Valcèdre Services, l’auteur montre comment distinguer les compétences réelles des blocages organisationnels. Une équipe peut être compétente mais incapable de tenir un programme en raison d’engagements contradictoires ou d’un manque de clarté sur ses responsabilités. Le DSI commence par analyser des situations terminées récemment pour identifier les écarts entre le circuit officiel et celui effectivement utilisé. Par exemple, un fournisseur obtient souvent un accord oral de l’architecte avant que le responsable applications ne le confirme, créant une confusion sur la décision finale. La solution ne consiste pas à supprimer ces réseaux informels, mais à les formaliser : désigner des relais pour filtrer les demandes urgentes, réserver du temps pour les tâches critiques et donner aux managers l’autorité de décider de l’usage des experts. Une matrice des journées disponibles permet ensuite d’allouer les ressources en distinguant le service courant, les décisions incompressibles et le travail projet.
Les livrables concrets pour une reprise maîtrisée
Dès la prise en charge de la crise, l’auteur détaille une séquence précise : confirmer l’autorité du sponsor à J0-J1, démarrer les protections immédiates et recueillir les lectures financières, opérationnelles et humaines. À J+5, une note provisoire est diffusée avec une carte initiale des risques, tandis qu’un responsable de collecte tient la liste des pièces manquantes. Les versions successives conservent les hypothèses abandonnées pour tracer l’évolution du diagnostic. Par exemple, le DAF revoit chaque semaine l’engagé et le reste à financer, sans présumer un dépassement ; le DSI suit quotidiennement les incidents critiques et escalade au sponsor dès qu’une échéance utile est menacée. À J+15, le mandat initial est réexaminé si une découverte critique l’exige, assurant ainsi une boucle de feedback continue.
Reprendre le contrôle d’une DSI en crise exige moins de plans ambitieux que de décisions ciblées et documentées. La méthode présentée repose sur trois piliers : sécuriser immédiatement l’activité, cartographier les risques avec des preuves tangibles et clarifier les responsabilités sans attendre un diagnostic parfait. Les exemples du livre démontrent qu’une approche progressive – commençant par des protections urgentes tout en collectant les données – évite les pièges de la réorganisation prématurée ou de l’analyse paralysante.
Découvrir le livre et lire un extrait chez le libraire.
#DSIenCrise #TransformationIT #GouvernanceNumerique