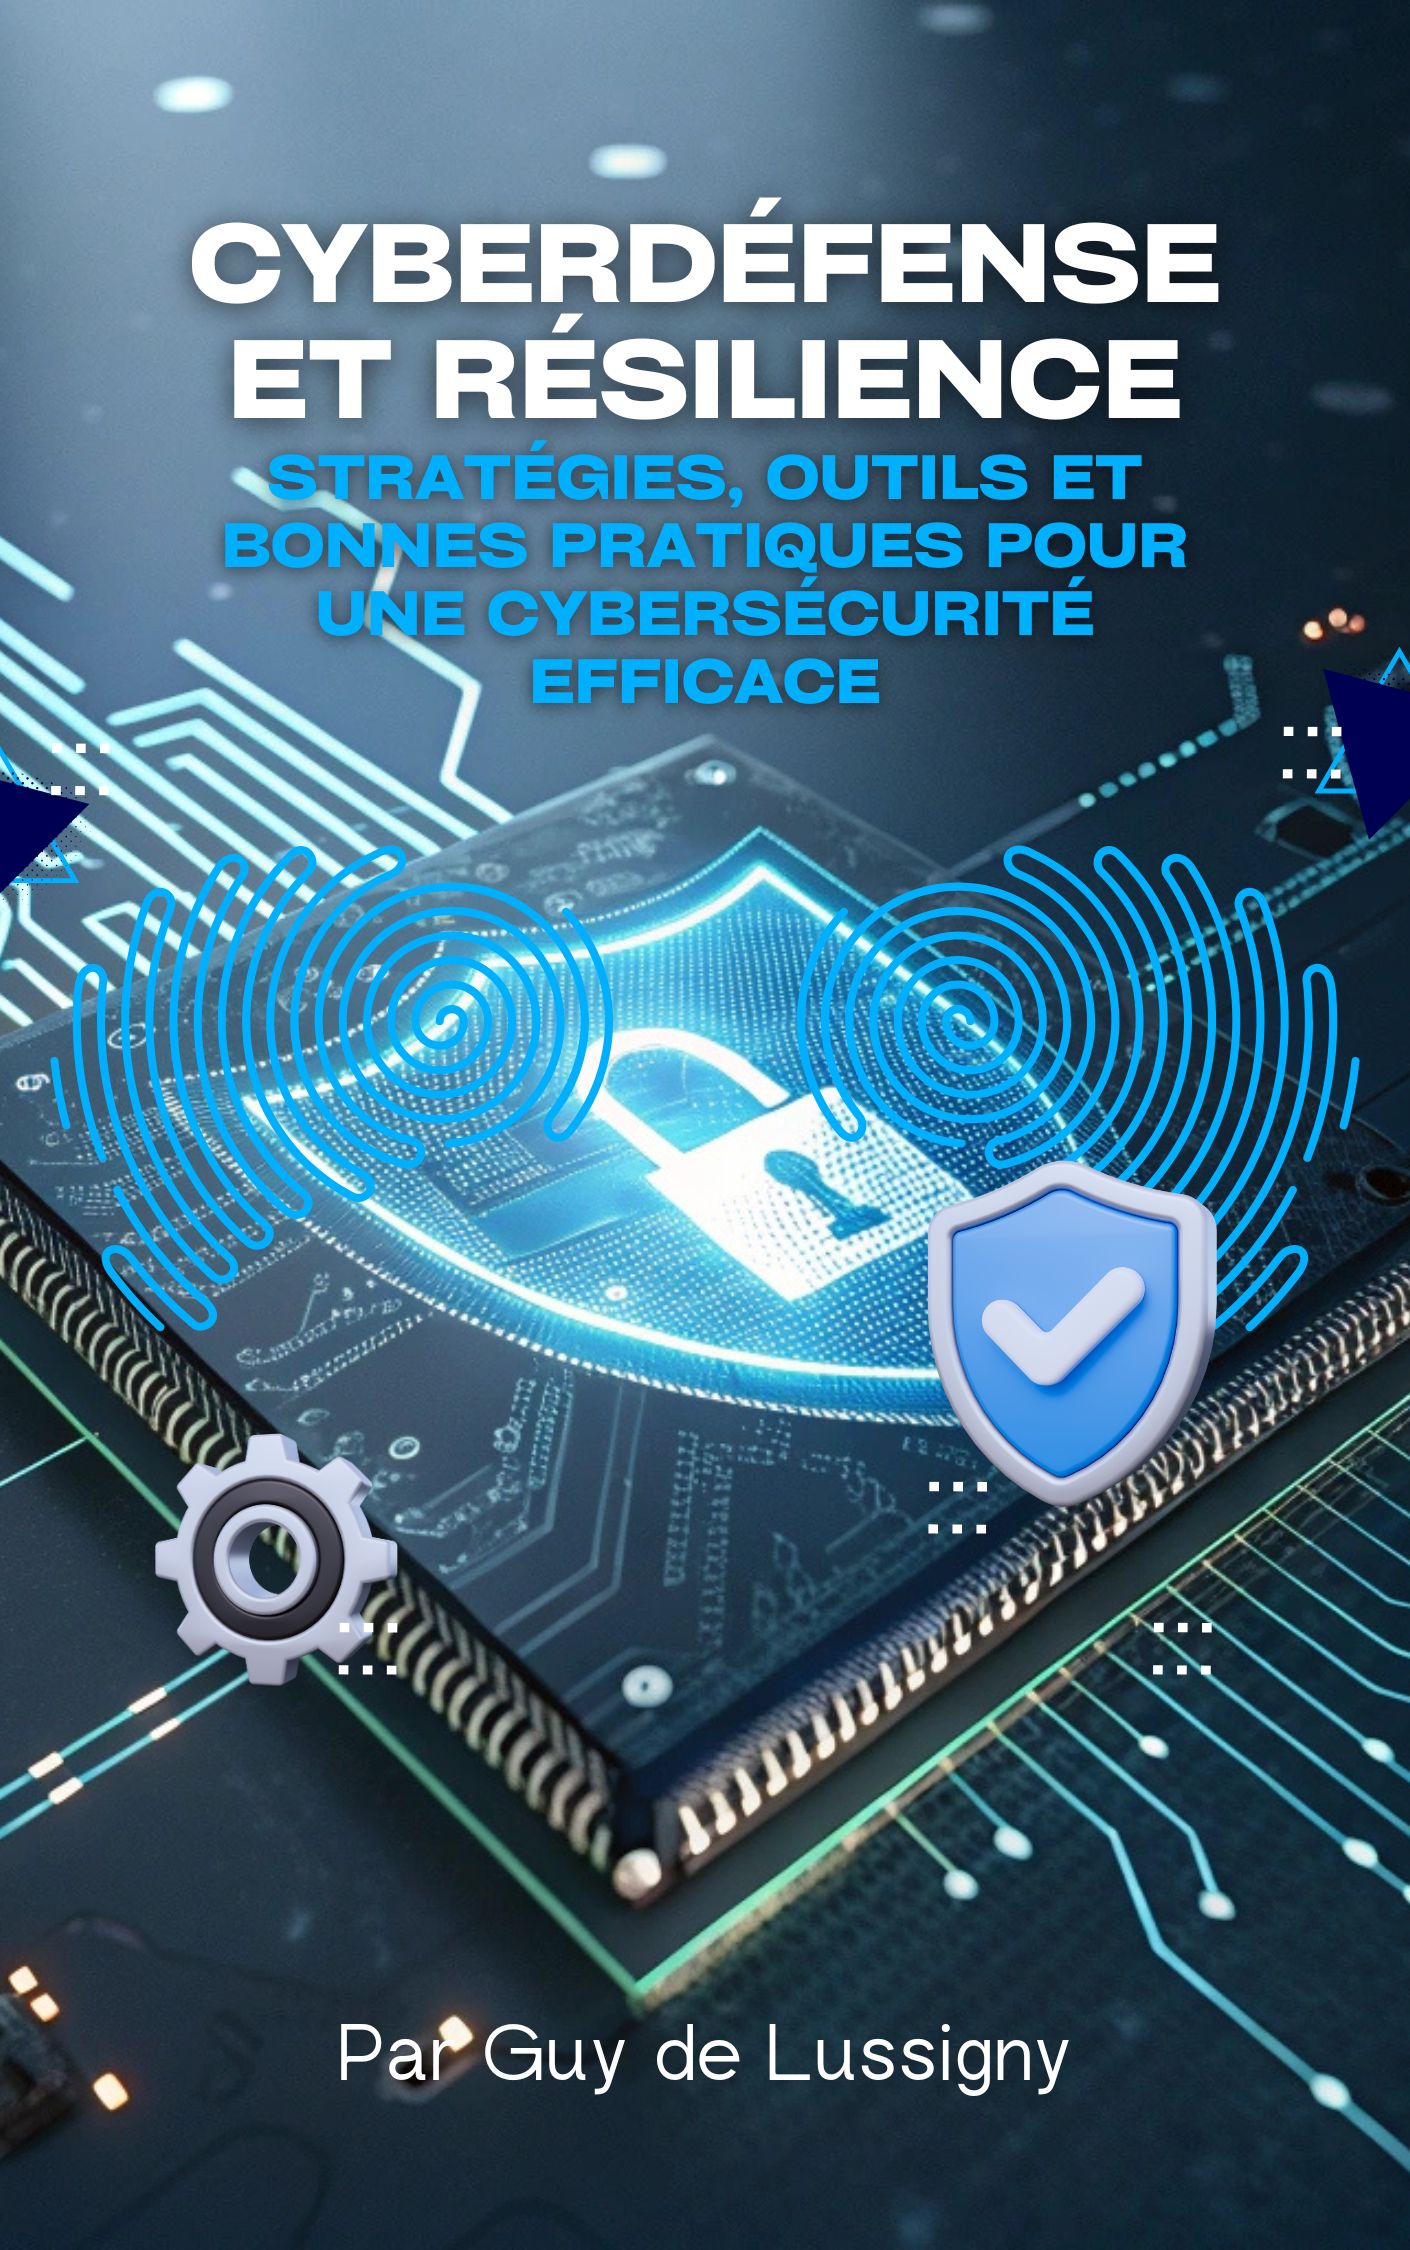
La prochaine attaque ne préviendra pas, mais votre organisation peut se préparer. Dans un monde ultra-connecté, les cybermenaces se multiplient et deviennent de plus en plus sophistiquées. Ransomwares, phishing, deepfakes, espionnage industriel et cyberattaques amplifiées par l’intelligence artificielle placent entreprises et particuliers en première ligne. La cybersécurité n’est plus une option, c’est une nécessité absolue. Ce texte explore comment organiser les sauvegardes et définir des priorités de reprise, en s’appuyant sur la réflexion de Guy de Lussigny dans son ouvrage CyberDéfense et Résilience.
Pourquoi la résilience précède la défense
Guy de Lussigny rappelle que la défense seule ne suffit pas : même les meilleurs périmètres peuvent être franchis. L’idée centrale est que la résilience consiste à accepter que l’incident survienne et à organiser la reprise avant qu’il ne se produise. Plutôt que de chercher une protection parfaite, l’auteur invite à construire une capacité de réaction durable. Cette posture change la donne : on ne mesure plus la sécurité à l’absence d’incident, mais à la rapidité et à la fiabilité du retour à la normale. La résilience devient ainsi un objectif opérationnel, mesurable et planifiable, et non une simple aspiration.
Organiser les sauvegardes comme un système critique
Dans la même logique, les sauvegardes ne doivent pas être traitées comme une tâche administrative, mais comme un système critique. L’auteur insiste sur le fait qu’une sauvegarde non testée n’est pas une sauvegarde fiable. Il convient donc de définir des objectifs de point de reprise et de délai de reprise adaptés à chaque donnée, selon son importance pour l’activité. Les supports, les fréquences et les lieux de stockage doivent être choisis en fonction de ces objectifs, et non par commodité. Une architecture de sauvegarde résiliente sépare les copies de l’environnement productif et prévoit leur protection contre la contamination par un ransomware.
Établir des priorités de reprise claires
Avant même de parler d’outils, il faut décider ce qui doit être rétabli en premier. Guy de Lussigny souligne que toutes les données et tous les systèmes n’ont pas la même urgence. Établir une hiérarchie des services essentiels permet d’allouer les ressources de reprise là où elles ont le plus d’impact. Cette priorisation repose sur une analyse des impacts métier : quels processus bloquent l’activité, quels services sont réglementaires, et quels éléments peuvent attendre. Sans cette cartographie, la reprise devient désordonnée et le temps d’arrêt s’allonge inutilement.
Intégrer la crise et la communication
La reprise technique ne va pas sans gestion de crise. L’auteur rappelle qu’un incident majeur mobilise aussi bien les équipes techniques que la direction et les parties prenantes externes. Il faut donc prévoir des rôles, des chaînes de décision et des canaux de communication avant la crise. La communication interne et externe doit être préparée pour éviter la panique et les rumeurs, tout en respectant les obligations d’information. Une crise bien gérée préserve la confiance ; une crise mal gérée peut aggraver les conséquences bien au-delà du dommage technique initial.
Tester et faire évoluer la préparation
Enfin, la préparation ne vaut que si elle est régulièrement éprouvée. Guy de Lussigny recommande d’organiser des exercices de reprise et des tests de restauration pour valider les procédures et les délais annoncés. Ces tests révèlent les écarts entre la théorie et la réalité, et permettent d’ajuster les plans avant un incident réel. Ils doivent être répétés à intervalles réguliers, car les systèmes, les équipes et les menaces évoluent constamment. La résilience est donc un processus continu, et non un état acquis une fois pour toutes.
Préparer la reprise avant l’attaque est le meilleur moyen de transformer une crise potentielle en un incident maîtrisé. En organisant les sauvegardes comme un système critique, en établissant des priorités de reprise fondées sur l’impact métier, en intégrant la gestion de crise et en testant régulièrement, les organisations gagnent en capacité de réaction. Guy de Lussigny propose dans CyberDéfense et Résilience une vision pragmatique, illustrée d’exemples réels et de conseils d’experts, pour aider DSI, RSSI, chefs d’entreprise et particuliers à reprendre le contrôle de leur environnement numérique. Pour approfondir ces stratégies et découvrir les outils à implémenter, découvrez le livre et ses liens d’achat sur sa page officielle, avec ce lien exact : Découvrir le livre et ses liens d’achat sur sa page officielle.
#CyberDéfense #Résilience #Sauvegardes