Passkeys : remplacer le mot de passe sans perdre son plan de secours
Remplacer un mot de passe par une passkey change la nature même de la preuve d'identité : on passe d'un secret que l'on récite à une clé que l'on détient. Cette bascule est présentée comme plus sûre et plus confortable, et le raisonnement tient dans la majorité des cas. Mais toute mesure de sécurité se juge aussi par ce qu'elle fait de ses échecs. Un indicateur de robustesse qui ignore le scénario de perte, de vol d'appareil ou de changement d'écosystème ne mesure qu'une partie du problème. Cette réflexion propose d'examiner les indicateurs couramment mobilisés pour juger une passkey, et surtout leurs limites d'interprétation lorsqu'il s'agit d'imaginer un plan de secours fiable.
Ce qu'un indicateur de robustesse mesure réellement
Quand on évalue une passkey, on compare souvent sa résistance au phishing, à l'interception réseau ou à la réutilisation d'identifiants sur plusieurs services. Sur ces critères précis, l'avantage par rapport au mot de passe est net : il n'existe plus de secret partagé à intercepter, puisque la vérification repose sur une clé privée qui ne quitte jamais l'appareil. Mais cet indicateur répond à une seule question, celle de l'attaque externe. Il ne dit rien de la disponibilité de la clé pour son propriétaire légitime en cas d'incident. Un système peut afficher un score de résistance élevé face à un attaquant distant tout en restant fragile face à un évènement banal comme la casse d'un téléphone. Confondre robustesse face à l'attaque et robustesse face à l'accident serait une erreur d'interprétation fréquente et pourtant évitable si l'on distingue clairement les deux familles de risques dès la conception.
La synchronisation n'est pas un plan de secours, c'est une dépendance
La plupart des solutions de passkeys reposent sur une synchronisation via un compte associé à un écosystème logiciel. Cette synchronisation est souvent présentée comme la réponse au risque de perte d'appareil, puisque la clé réapparaît sur un nouvel appareil relié au même compte. Le raisonnement est juste dans son principe, mais il déplace le problème plutôt que de le résoudre : la disponibilité de l'identité dépend désormais de la disponibilité d'un compte tiers, avec ses propres mécanismes de récupération, ses propres délais et ses propres conditions d'accès. Un indicateur qui se contente de vérifier l'existence d'une synchronisation ne mesure pas la qualité du filet de sécurité qui se trouve derrière. La question utile devient alors : que se passe-t-il si ce compte lui-même devient inaccessible, par oubli, par blocage ou par fermeture ? Le plan de secours doit être pensé un niveau plus bas que la synchronisation elle-même.
Pluralité des appareils : précaution ou nouvelle surface de risque
Une recommandation répandue consiste à enregistrer une passkey sur plusieurs appareils afin de limiter l'impact d'une perte unique. Cette précaution a une logique arithmétique évidente : plus il y a de points d'accès valides, moins un seul incident est fatal. Mais chaque appareil supplémentaire est aussi un point d'entrée supplémentaire à protéger, à surveiller et, le cas échéant, à révoquer. Un indicateur de sécurité centré sur le nombre d'appareils enregistrés peut donc masquer une réalité ambivalente : la redondance utile pour la continuité d'accès et la redondance qui dilue la vigilance ne se distinguent pas dans un simple comptage. La question pratique n'est pas combien d'appareils détiennent la clé, mais combien restent sous contrôle actif de leur propriétaire, avec une procédure claire de révocation si l'un d'eux change de mains ou tombe en panne sans possibilité de récupération immédiate.
Les clés de récupération matérielles, une fausse promesse de simplicité
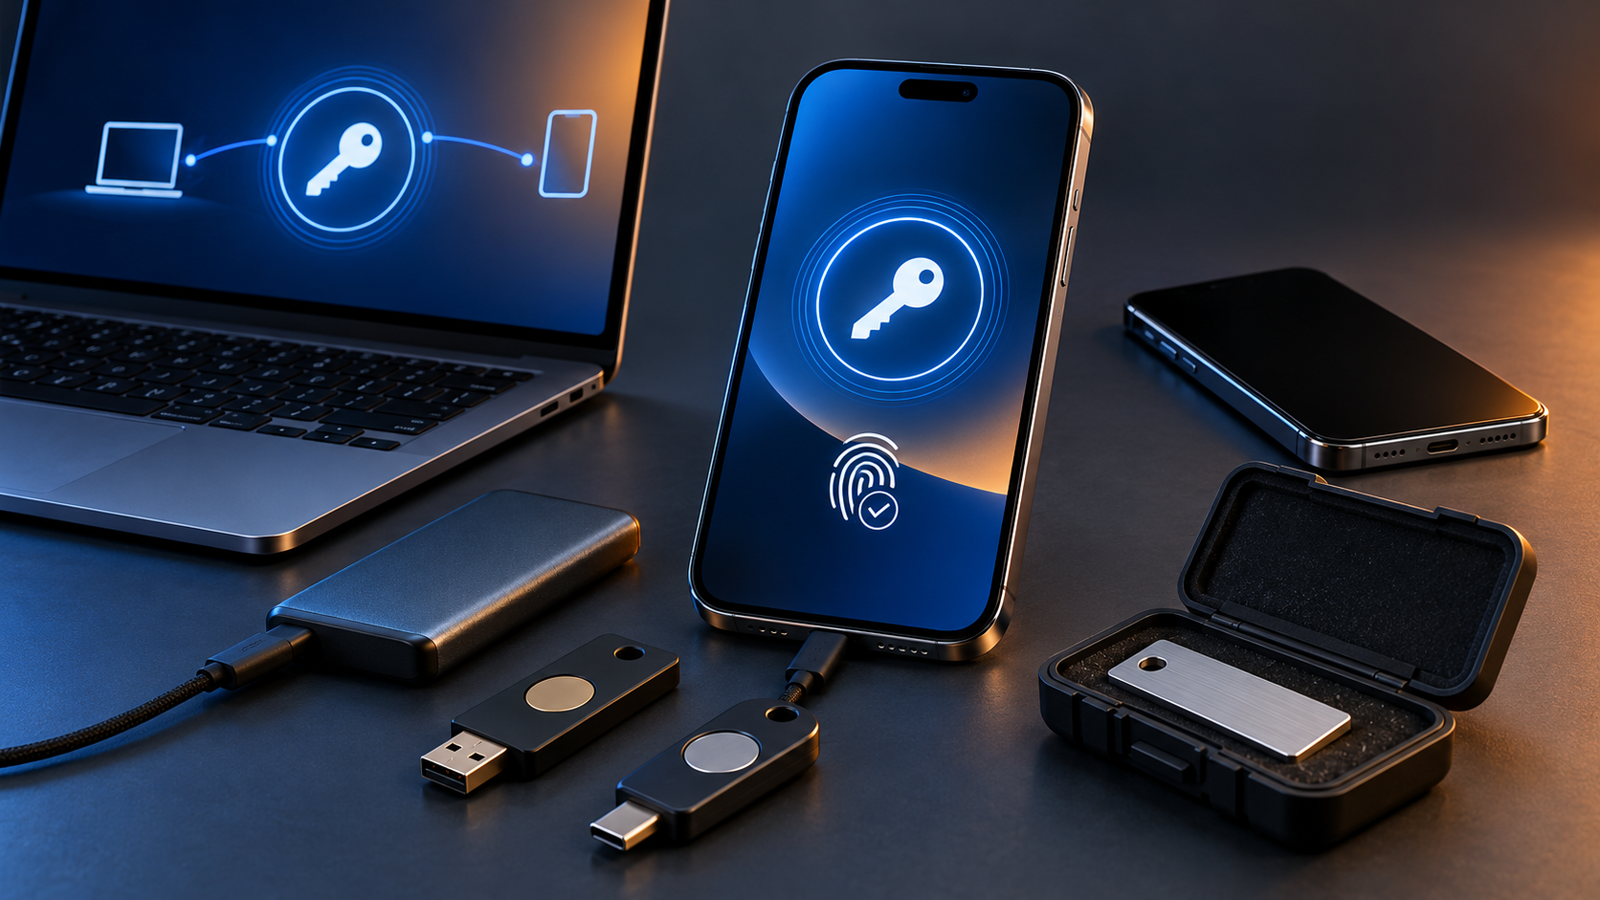
Face aux limites de la synchronisation logicielle, l'option d'une clé de sécurité physique conservée en lieu sûr est souvent avancée comme solution de secours ultime. L'idée séduit par sa matérialité : un objet que l'on peut ranger, dupliquer et transmettre semble plus tangible qu'un compte en ligne. Mais cette solution déplace le problème vers une autre question de gestion, celle de la conservation physique dans le temps. Un objet unique mal rangé se perd aussi facilement qu'un mot de passe oublié, et sa duplication pose la question de la synchronisation des copies entre elles. L'indicateur pertinent n'est donc pas la simple existence d'une clé de secours, mais la probabilité réaliste que cette clé soit retrouvée et fonctionnelle au moment précis où elle devient nécessaire, souvent dans un contexte de stress ou d'urgence qui complique toute procédure, même bien conçue à l'origine.
Définir un indicateur composite plutôt qu'un critère unique
Face à ces limites, une piste de réflexion consiste à ne jamais juger une stratégie de passkeys sur un seul indicateur, mais à construire une grille qui croise plusieurs dimensions distinctes : la résistance à l'attaque externe, l'autonomie par rapport à un compte tiers, la facilité de révocation d'un appareil compromis et le délai réaliste de récupération en cas d'incident. Un système peut exceller sur la première dimension et rester vulnérable sur les trois autres, ce qui invite à se méfier des présentations qui résument la sécurité d'une méthode d'authentification à un seul chiffre ou à une seule mention rassurante. La vraie question de décision n'est pas de choisir entre mot de passe et passkey dans l'absolu, mais de vérifier, pour chaque usage, si le plan de secours envisagé a été testé mentalement contre les scénarios les plus probables de défaillance, et non seulement contre les scénarios d'attaque les plus spectaculaires.
Juger une passkey uniquement sur sa résistance au phishing revient à n'évaluer qu'une moitié du problème. L'autre moitié, celle de la continuité d'accès face à un incident banal, exige des indicateurs différents et une vigilance sur ce que chaque solution de secours déplace plutôt que résout. Avant d'adopter une méthode, mieux vaut se demander ce qui se passe le jour où tout va mal, plutôt que le jour où tout fonctionne comme prévu.
Retrouver les autres articles du média
#Passkeys #Cybersécurité #AuthentificationNumérique #MotDePasse #SécuritéInformatique #IdentitéNumérique #GestionDesRisques #VieNumérique #TechnologieGrandPublic #ProtectionDesDonnées