WireGuard, Kill Switch, Filtrage DNS, adresse IP tournante… On peut rapidement se perdre lors de la première prise en main d’un VPN tant ces outils fourmillent de technologies aux appellations sibyllines. C’est encore plus vrai quand l’application demande de sélectionner un protocole dès la configuration, sans expliquer ce qui les distingue.
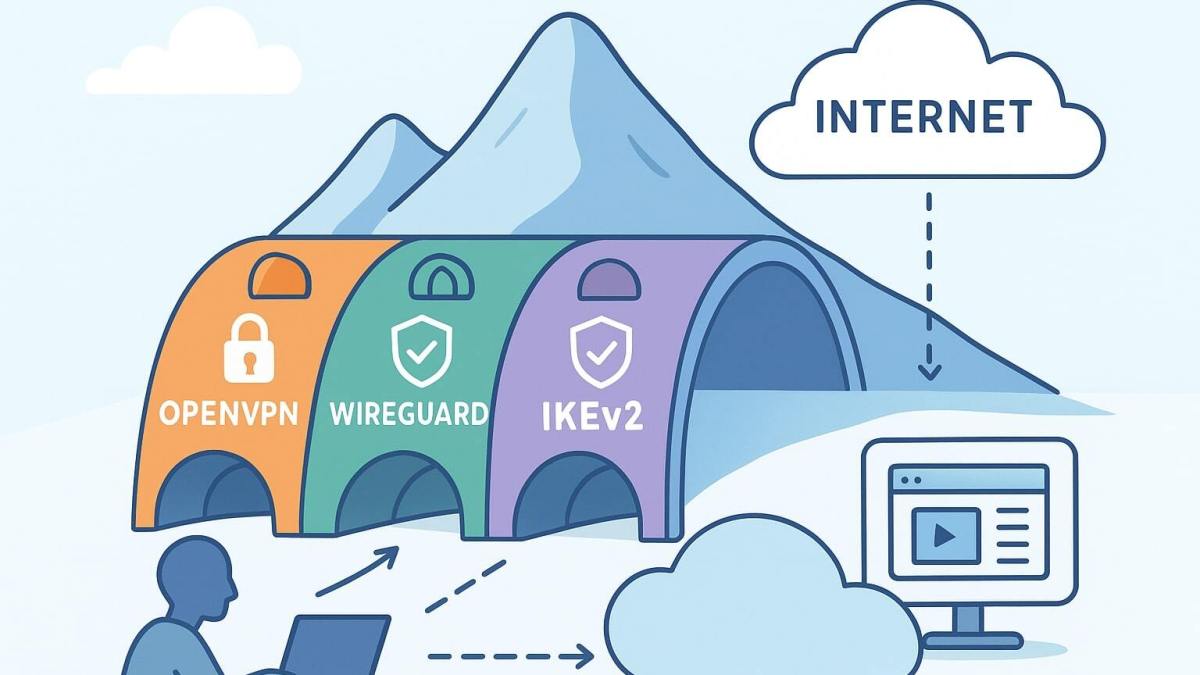
Un protocole VPN est l’ensemble des règles qui décident comment un VPN crée son tunnel et chiffre vos données. En 2026, WireGuard (ou ses déclinaisons maison, comme NordLynx chez NordVPN) est le meilleur choix par défaut. IKEv2/IPsec convient bien aux smartphones qui passent souvent du Wi-Fi au réseau mobile, et OpenVPN reste utile dans les réseaux d’entreprise. PPTP, lui, est à éviter.
Dans notre comparateur de VPN, chaque marque propose des fonctions qui lui sont propres. Un manque d’éclaircissements que vient combler ce dossier sur les protocoles VPN, leur fonctionnement et les cas d’usage recommandés pour chacun.
Un protocole VPN est l’ensemble des règles qui fixent comment un VPN transporte vos données, chiffrées, entre votre appareil et le serveur VPN, qui les déchiffre à la sortie. Il remplit deux fonctions : l’encapsulation des données (ou tunneling), c’est-à-dire la création du tunnel, et leur chiffrement.
En bref, le protocole VPN est un standard de sécurité dont dépend la protection des données et qui influence directement la sécurité du VPN, mais aussi sa vitesse, sa stabilité et sa compatibilité avec les différents systèmes. Il en existe plusieurs : certains misent sur la vitesse, d’autres sur la sécurité, et quelques-uns sont aujourd’hui obsolètes.
Certains protocoles VPN remplissent une tâche précise, d’autres sont polyvalents. Certains fusionnent même deux protocoles différents qui sont plus efficaces en étant complémentaires. Nous distinguons ici trois catégories principales de protocole VPN.
Le protocole de chiffrement s’occupe exclusivement de la protection des données à l’intérieur du tunnel VPN. Il se charge plus précisément de chiffrer et de déchiffrer les données grâce à des algorithmes comme AES ou ChaCha20, et ainsi garantir leur intégrité et leur confidentialité.
Le protocole de tunneling s’occupe quant à lui de l’encapsulation des données, autrement dit de la création du tunnel VPN. Ce protocole ne propose aucun chiffrement, ou très peu seulement, et se contente d’encapsuler les paquets de données et de les faire transiter d’un appareil à un serveur VPN.
Comme le laisse présager leur nom, les protocoles combinés et autonomes se chargent à la fois de l’encapsulation et du chiffrement des données. Soit en associant deux protocoles spécialisés comme IKEv2/IPsec, soit en associant toutes ces fonctions dans un seul et même protocole à l’instar de WireGuard ou des protocoles propriétaires.
Exemples de protocoles combinés et autonomes :
WireGuard est aujourd’hui le meilleur protocole VPN pour la plupart des usages : il est rapide, sûr et proposé par la majorité des fournisseurs. IKEv2/IPsec reste un bon choix sur smartphone, OpenVPN dans les réseaux d’entreprise, et PPTP est à proscrire. Voici le détail de chaque protocole, avec nos recommandations et les cas d’usage les plus adaptés.
En 2026, WireGuard est le protocole par défaut de nombreux fournisseurs de VPN, dont Proton VPN, grâce à sa vitesse et à des algorithmes de chiffrement modernes comme ChaCha20. Il est surtout simple à configurer et open source, laissant chaque fournisseur VPN libre d’y implanter des fonctions avancées. Il dépasse déjà OpenVPN et IPsec en vitesse.
Toutefois, WireGuard a moins de recul que ses aînés : il n’est intégré au noyau Linux que depuis mars 2020, alors qu’OpenVPN existe depuis 2001. Ses algorithmes de chiffrement sont éprouvés, mais des failles peuvent encore être découvertes, comme pour tout protocole. De plus, WireGuard fonctionne avec des adresses IP statiques seulement et non dynamiques, ce qui pose un léger problème de confidentialité.
À lire aussi : VPN : qu’est ce que c’est WireGuard, et à quoi ça sert ?
Poussé par Microsoft, IKEv2 est intégré à Windows, mais il fonctionne aussi nativement sur la plupart des systèmes, dont macOS et iOS. En revanche, il n’est clairement pas destiné à contourner certains pare-feux puisque les ports UDP 500 et UDP 4500 qu’il utilise sont souvent bloqués.
OpenVPN est l’un des protocoles VPN les plus populaires avec WireGuard. Il est lui aussi open source, mise sur la sécurité et se règle très finement. Il est donc logiquement présent chez quasiment tous les fournisseurs de VPN. OpenVPN est également flexible, il peut utiliser le mode de transmission UDP (plus de vitesse et moins de latence) ou TCP (plus fiable, et capable de passer par le port 443 pour franchir les pare-feux), au choix.
Son niveau de polyvalence fait cependant d’OpenVPN un protocole difficile à configurer, d’autant plus que cela peut exiger des logiciels clients supplémentaires, des certificats et des clés. De plus, OpenVPN est nettement plus lent que WireGuard et sollicite davantage le processeur de l’appareil. Enfin, il est de plus en plus abandonné par certains fournisseurs de VPN au profit de WireGuard : Mullvad VPN avait ainsi annoncé la fin de sa prise en charge d’OpenVPN pour janvier 2026.
Certains protocoles encore proposés par des fournisseurs sont dépassés, pour des raisons différentes. PPTP n’offre presque plus aucune sécurité. L2TP/IPsec est plus lent que les protocoles récents. SSTP reste sûr grâce à son chiffrement SSL/TLS, mais il a été conçu par Microsoft pour Windows et se trouve peu ailleurs.
Moins utilisés aujourd’hui, ces protocoles ne doivent pas être préférés à WireGuard, IKEv2 ou OpenVPN. En revanche, ils peuvent encore servir à assurer la compatibilité sur les appareils anciens qui ne peuvent supporter WireGuard ou IKEv2.
Contrairement aux autres protocoles cités plus haut, les protocoles propriétaires sont développés en interne par les fournisseurs de VPN afin d’optimiser leur niveau de sécurité, leurs performances ou les doter de nouvelles fonctionnalités. En voici quelques exemples :
À mesure que les méthodes de piratage évoluent, la cybersécurité doit s’adapter, et même anticiper les menaces futures. De nouveaux protocoles ont vu le jour chez les principaux fournisseurs de VPN en 2025. NordVPN a ainsi lancé NordWhisper en janvier 2025, et ExpressVPN a réécrit son protocole Lightway en langage Rust en février 2025.
À l’avenir, les protocoles VPN que nous connaissons aujourd’hui seront amenés à être optimisés tandis que de nouveaux standards verront le jour. Mullvad VPN fait par exemple passer WireGuard dans QUIC depuis septembre 2025 pour mieux franchir les pare-feux, et NordVPN dit explorer la même piste pour NordWhisper. QUIC, le protocole de transport sur lequel repose HTTP/3, est rapide et réduit la latence, mais son intérêt pour les VPN tient surtout au camouflage : le trafic ressemble à celui d’un site web ordinaire.
NordVPN et ExpressVPN proposent par exemple déjà au grand public une couche de chiffrement post-quantique : le premier sur NordLynx, sa version de WireGuard, le second sur son protocole maison Lightway. Comme on dit, mieux vaut prévenir que guérir.
WireGuard, ou la version maison qu’en propose votre fournisseur (NordLynx chez NordVPN). Ce protocole open source est rapide et sûr, et il est intégré au noyau Linux depuis mars 2020. Dans la plupart des applications, le mode automatique le sélectionne déjà.
Il faut un protocole d’obfuscation, qui déguise le trafic VPN en trafic web ordinaire : Stealth chez Proton VPN (WireGuard encapsulé dans TLS), NordWhisper chez NordVPN ou l’obfuscation QUIC de Mullvad VPN. Ces protocoles sont souvent plus lents et ne servent que sur les réseaux qui bloquent les VPN.
Tous nos articles sont aussi sur notre profil Google : suivez-nous pour ne rien manquer !
Et le second meilleur moyen de nous donner un coup de pouce, c’est d’ajouter Frandroid à vos sources préférées sur Google.
Journaliste Services @ Frandroid, je m'occupe de l'actualité chaude et des dossiers froids sur les télécoms, les VPN et bien d'autres domaines, quand je ne suis pas plongé dans un livre, sur un jeu AAA ou indé ou à tester des recettes trouvées sur Insta. Membre de la secte des grimpeurs en bloc.