Passkeys : remplacer le mot de passe sans perdre son plan de secours
Remplacer un mot de passe par une passkey ne consiste pas seulement à simplifier une connexion. Il s’agit aussi de préserver la possibilité d’accéder à son compte lorsque le téléphone est perdu, que l’ordinateur devient inutilisable ou que l’on change d’environnement numérique. Une méthode d’authentification peut être élégante dans les conditions ordinaires et devenir difficile à gérer lorsque survient un imprévu. L’accessibilité doit donc être pensée dès le départ, au même titre que la sécurité et le confort. La question essentielle n’est pas uniquement de savoir comment se passer des mots de passe, mais comment concevoir une expérience dans laquelle la simplicité quotidienne ne crée pas une dépendance fragile à un appareil, à un service ou à une procédure mal comprise.
1. Simplifier la connexion sans confondre simplicité et autonomie
Le mot de passe impose un effort particulier : il faut le choisir, le retenir ou le conserver dans un gestionnaire, puis le saisir correctement. Les passkeys proposent une autre logique d’authentification, fondée sur une paire de clés cryptographiques, dont la partie secrète n’est pas communiquée au site lors de la connexion. Selon l’environnement, la validation peut s’effectuer au moyen d’un mécanisme local, comme la reconnaissance biométrique, un code ou une autre méthode prévue par l’appareil. Cette évolution peut réduire la friction, mais elle ne garantit pas à elle seule une expérience accessible à tous. Une personne peut rencontrer des difficultés avec un écran tactile, une interface biométrique ou une procédure de validation inhabituelle. La bonne question consiste donc à distinguer la facilité d’utilisation dans le parcours nominal de la capacité à comprendre et à accomplir les autres parcours. Une interface réussie doit rendre la connexion courante simple sans rendre les exceptions incompréhensibles.
2. Identifier ce qui dépend réellement de l’appareil
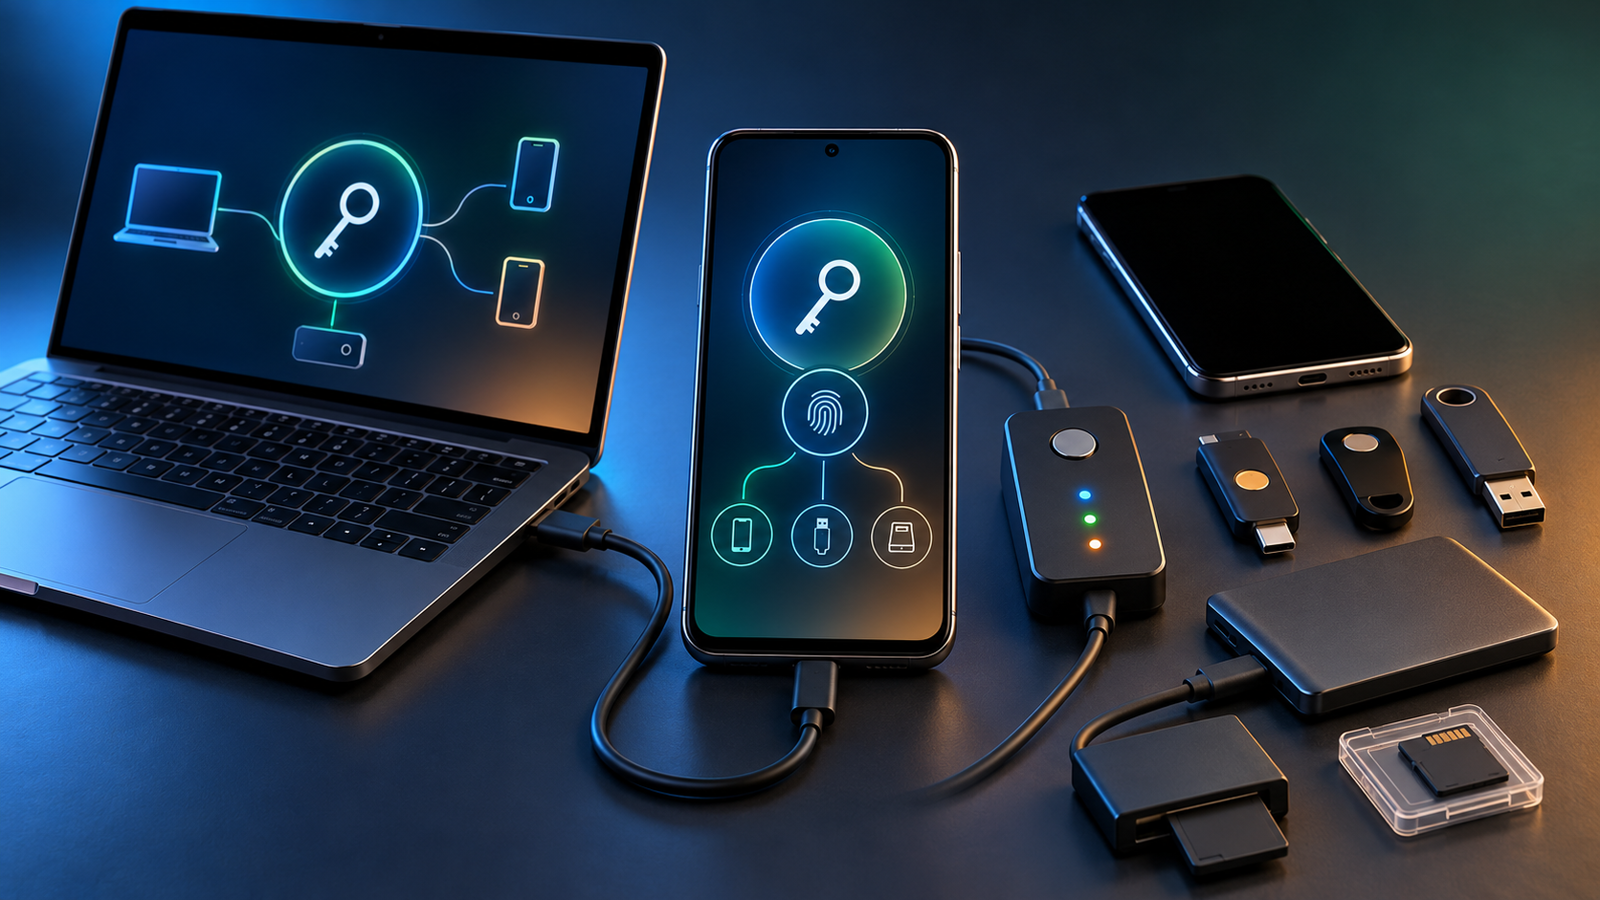
Avant d’adopter les passkeys, il est utile de déterminer où elles sont conservées et comment elles peuvent être retrouvées. Certaines configurations permettent une synchronisation entre appareils compatibles, tandis que d’autres reposent sur un dispositif particulier ou sur une clé de sécurité physique. Ces possibilités ne sont pas équivalentes. Une passkey synchronisée peut faciliter le renouvellement d’un téléphone, mais son utilisation dépend aussi du fonctionnement du mécanisme de synchronisation et de l’accès au compte qui le protège. Une clé matérielle peut, de son côté, offrir une solution distincte, à condition de ne pas être perdue ou oubliée. Il convient donc de cartographier les dépendances plutôt que de supposer qu’une passkey est toujours attachée à un appareil, ou qu’elle sera automatiquement disponible partout. Pour chaque compte important, trois questions méritent une réponse : où se trouve le moyen d’authentification, comment accéder à une copie utilisable et que se passe-t-il si le dispositif principal disparaît ? Cette vérification transforme une promesse de simplicité en choix informé.
3. Concevoir un plan de secours avant la panne
Un plan de secours ne devrait pas être improvisé au moment où l’accès au compte est déjà perdu. Il peut combiner plusieurs moyens de récupération, selon les options effectivement proposées par le service : un appareil secondaire enregistré, une clé de sécurité supplémentaire, des codes de récupération conservés en lieu sûr ou une procédure de vérification de l’identité. Aucune de ces solutions ne doit être considérée comme universelle. Certains services limitent les méthodes disponibles, et une procédure de récupération peut imposer des étapes particulières. Il faut donc consulter les possibilités propres à chaque compte avant de supprimer les anciennes méthodes d’accès. Le principe consiste à préserver au moins un chemin de récupération indépendant du scénario de panne envisagé. Si le téléphone principal et le moyen de récupération reposent tous deux sur le même compte inaccessible, la redondance est seulement apparente. Un plan crédible identifie les dépendances communes, protège les éléments de secours et prévoit leur renouvellement lorsqu’ils deviennent obsolètes.
4. Mesurer la friction dans les situations inhabituelles
L’expérience d’authentification ne se résume pas au nombre de gestes nécessaires pour ouvrir une session. Elle comprend aussi les explications affichées, la possibilité de changer de méthode et la compréhension des conséquences d’une action. Imaginons une personne qui se connecte habituellement sur son ordinateur, puis tente d’accéder à son compte depuis un appareil emprunté. Si l’interface présente une option indisponible sans expliquer l’alternative, la sécurité peut devenir une source de confusion plutôt qu’une protection intelligible. Une conception attentive devrait indiquer les choix réellement disponibles, distinguer l’authentification de la récupération et éviter de suggérer qu’une opération est irréversible lorsqu’elle ne l’est pas. Elle devrait également tenir compte des besoins d’accessibilité, notamment lorsque les instructions reposent sur des gestes précis, des animations ou des éléments visuels difficiles à interpréter. Pour évaluer une solution, il est pertinent de tester des scénarios concrets : appareil indisponible, changement de navigateur, voyage sans équipement habituel et récupération après une perte. L’objectif n’est pas d’éliminer toute friction, mais de réserver les difficultés aux contrôles utiles et de rendre les étapes nécessaires compréhensibles.
5. Choisir une transition progressive et vérifiable
Adopter les passkeys n’oblige pas à transformer toutes ses habitudes en une seule opération. Une démarche progressive permet de vérifier les mécanismes disponibles et de comprendre leurs limites avant de généraliser le changement. On peut commencer par un compte non critique, créer une passkey, confirmer qu’elle fonctionne dans les conditions habituelles, puis examiner la procédure de récupération. Il est ensuite utile de tester, dans un cadre maîtrisé, l’accès depuis un autre appareil et de vérifier que les moyens de secours sont réellement utilisables. Cette méthode évite de confondre la présence d’une option dans les paramètres avec l’existence d’un parcours de récupération opérationnel. La transition doit aussi prévoir la mise à jour des informations de récupération, la suppression prudente des anciens moyens devenus inutiles et la vérification des appareils encore autorisés. Les organisations peuvent appliquer la même logique en documentant les procédures de remplacement d’un équipement et d’assistance aux utilisateurs. La réussite ne se mesure pas seulement à l’abandon du mot de passe : elle dépend de la capacité à maintenir un accès légitime, compréhensible et suffisamment robuste lorsque les conditions changent.
Les passkeys peuvent contribuer à une authentification plus fluide, mais leur intérêt dépend de la qualité de l’ensemble du parcours, y compris lorsque quelque chose ne fonctionne plus comme prévu. La sécurité ne s’oppose pas à l’accessibilité : elle exige que les moyens de secours soient conçus, protégés et compréhensibles. Avant de remplacer une méthode familière, mieux vaut identifier les dépendances, tester les solutions de récupération et vérifier les possibilités propres à chaque service. Une connexion réussie est une première étape ; la capacité à retrouver son compte sans improvisation en est une autre. Pour prolonger cette réflexion sur les usages numériques, Retrouver les autres articles du média.
#Passkeys #Authentification #Cybersécurité #GestionDesAccès #SécuritéNumérique #AccessibilitéNumérique #ExpérienceUtilisateur #IdentitéNumérique #ProtectionDesComptes #HygièneNumérique