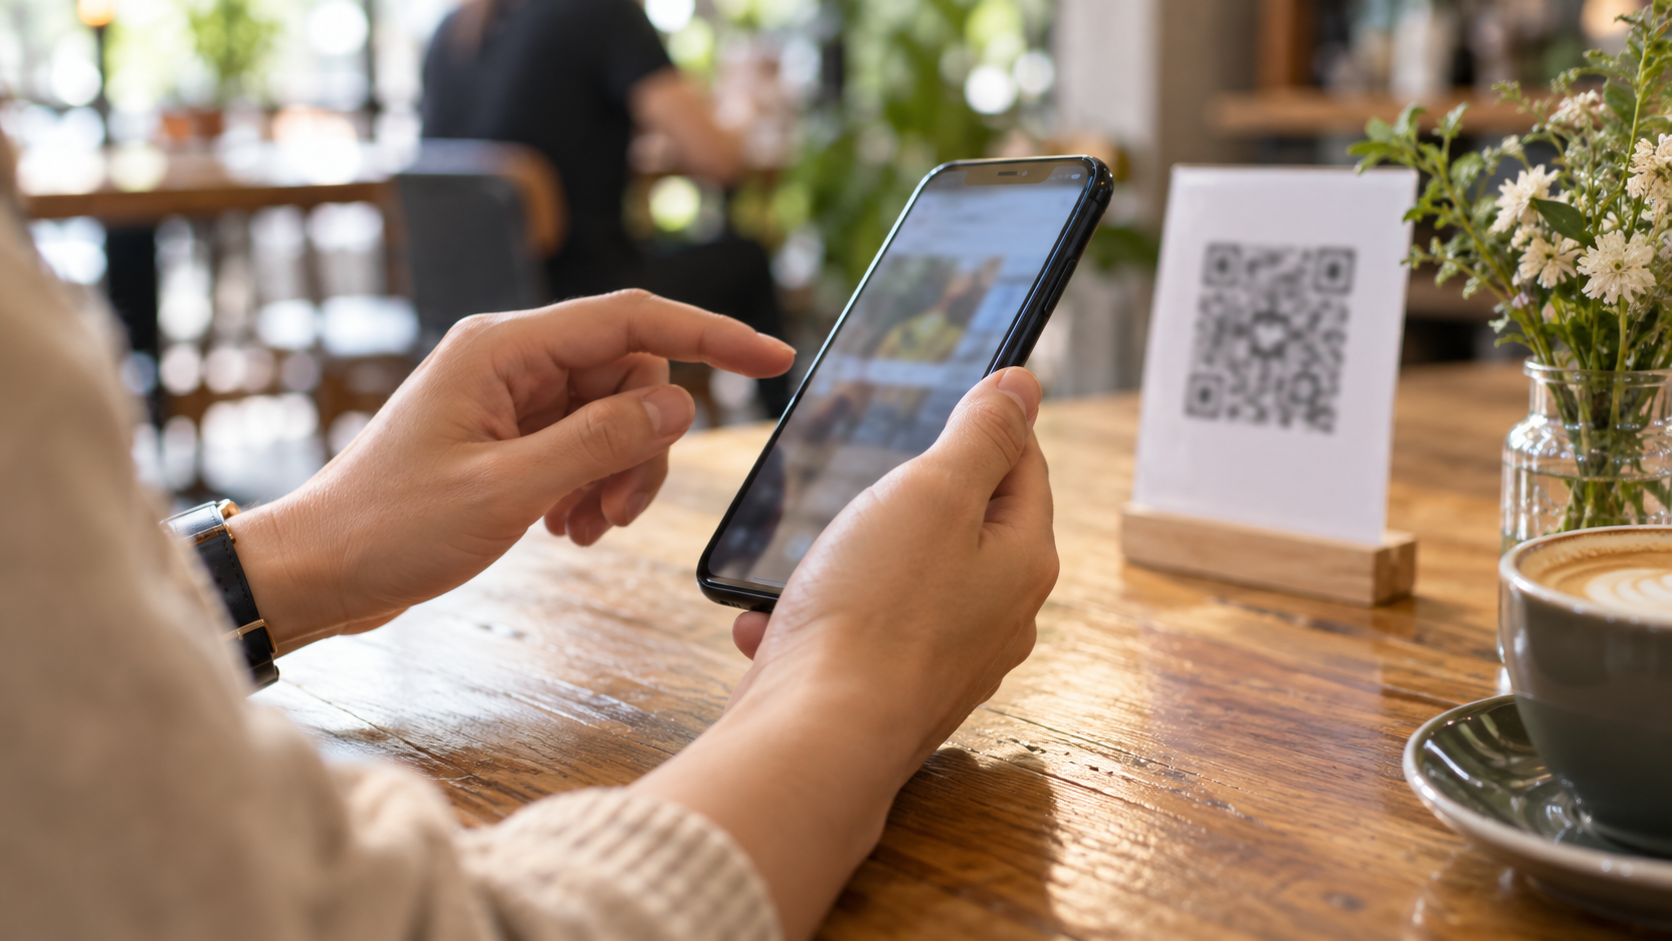
Un carré imprimé sur une affiche nous demande peu d’effort : sortir le téléphone, viser, ouvrir. C’est justement ce confort qui mérite une pause. Un QR code facilite l’accès à une adresse ; il ne certifie ni son propriétaire, ni le service proposé. Pour un menu, une facture ou une connexion professionnelle, la question utile reste la même : où vais-je arriver et pourquoi me demande-t-on cette action ?
Il ne s’agit pas de bannir les QR codes. Ils rendent de vrais services, notamment lorsque saisir une longue adresse serait pénible. L’objectif est de dissocier trois moments que l’habitude rapproche : lire le code, ouvrir sa destination et transmettre quelque chose. Une demande de paiement ou de mot de passe mérite davantage d’attention qu’une simple consultation.
Le support ne donne pas automatiquement confiance
Une affiche propre, un logo familier ou une feuille glissée dans une boîte aux lettres peuvent sembler convaincants. Aucun de ces éléments ne suffit à authentifier le lien. Cybermalveillance.gouv.fr décrit le quishing, ou hameçonnage par QR code, avec notamment des codes de substitution sur des équipements et de faux avis qui conduisent vers des destinations trompeuses.
Voici un exemple fictif pour raisonner : vous trouvez un QR code présenté comme le moyen de régler un stationnement. Avant de l’utiliser, observez le contexte. Le code paraît-il ajouté sur un autre support ? Le nom du service est-il cohérent avec l’équipement ? Disposez-vous d’une autre manière de retrouver ce service sans suivre cette adresse ? Une apparence normale ne prouve pas l’authenticité, mais une incohérence donne une raison de s’arrêter.
Ce raisonnement vaut aussi pour un document professionnel. Une consigne imprimée « reconnectez-vous ici » peut tirer sa force de l’endroit où elle se trouve. Le fait d’être sur un bureau ne remplace pas la confirmation de la personne ou du service qui l’aurait émise.
Regarder la destination sans se précipiter
Lorsque le lecteur affiche l’adresse avant son ouverture, prenez le temps de l’examiner. Si vous ne comprenez pas à quel service elle appartient, ne transformez pas l’incertitude en confiance. Les redirections et les adresses raccourcies peuvent être légitimes, mais elles rendent parfois la destination finale moins évidente à évaluer.
Dans le doute, retrouvez vous-même le service par son application habituelle, un favori connu ou une adresse déjà vérifiée. Pour une opération liée à un compte, cherchez si la demande existe aussi dans votre espace client ouvert indépendamment. Cette démarche ajoute une étape, mais évite de laisser le support inconnu décider seul du chemin à suivre.
Attention également aux mots rassurants. « Sécurisé », « officiel » et « validation » sont des éléments de langage, pas des preuves. La présence d’une connexion chiffrée ne garantit pas davantage que l’interlocuteur est celui qu’il prétend être. Le contenu affiché doit rester cohérent avec l’action que vous aviez réellement l’intention d’accomplir.
Relier chaque information demandée à un besoin
Un menu de restaurant vous demande une authentification complète à votre messagerie ? Un document à consulter réclame une carte bancaire ? Ce décalage devrait interrompre le parcours. Il peut exister des services payants ou des espaces réservés légitimes ; encore faut-il comprendre leur rôle avant de transmettre vos informations.
Une bonne question est : « Est-ce moi qui ai décidé de faire cela, ou le parcours vient-il de changer mon objectif ? » Consulter un horaire, par exemple, n’implique pas de créer spontanément un abonnement. Si une nouvelle étape apparaît, reprenez la décision depuis le début au lieu de considérer que le premier scan vous engage à aller jusqu’au bout.
Le chapitre consacré à l’identité numérique dans CyberDéfense et Résilience, de Guy de Lussigny, relie précisément les comportements quotidiens aux risques de compromission des comptes. Cette approche permet de traiter le QR code comme une porte d’entrée parmi d’autres, plutôt que comme une menace mystérieuse exigeant un nouvel outil à chaque occasion.
Au travail, prévoir une voie de vérification courte
Pour une équipe, « soyez vigilants » reste trop vague. Il est plus utile de définir un interlocuteur et un canal connu pour les demandes inhabituelles. Un collaborateur doit pouvoir vérifier une instruction sans répondre au message suspect ni contacter un numéro fourni uniquement par ce dernier.
Imaginons qu’une affiche demande aux salariés de scanner un code pour conserver l’accès à un outil. Le responsable peut alors confirmer par le canal interne habituel le nom du service, la raison de l’opération et le parcours prévu. L’enjeu n’est pas de faire enquêter chaque personne, mais de rendre la vérification plus facile que l’obéissance précipitée.
Ce principe concerne également les supports que l’entreprise distribue. Un QR code destiné à ses clients gagne à être accompagné du nom clair du service et d’une autre manière de le retrouver. La commodité ne devrait pas supprimer les repères dont le destinataire a besoin pour comprendre ce qu’il ouvre.
Si vous avez déjà transmis une information
Notez ce qui a réellement été fait : une page seulement ouverte, un fichier téléchargé, un mot de passe saisi ou une opération autorisée. Ne confondez pas ces situations et ne concluez pas automatiquement à un piratage sur la seule base d’un scan. En revanche, ne minimisez pas une information sensible effectivement transmise.
Rejoignez le service concerné par un accès connu et demandez son assistance adaptée. Dans un contexte professionnel, prévenez l’équipe informatique en décrivant les actions et les horaires, sans diffuser davantage les secrets concernés. Un signalement factuel aide mieux qu’une explication approximative ou qu’une série de tentatives improvisées pour tout effacer.
Pour consolider ces réflexes au-delà du QR code, découvrez CyberDéfense et Résilience. Et si vous devez organiser ces pratiques dans une équipe, contactez GDLTC pour cadrer la sensibilisation et les responsabilités. Le bon résultat n’est pas un utilisateur qui ne clique plus jamais : c’est un utilisateur qui sait quand interrompre un parcours et comment vérifier la suite.
#Cybersécurité #QRCode #Hameçonnage #CyberRésilience #UltimatePocket